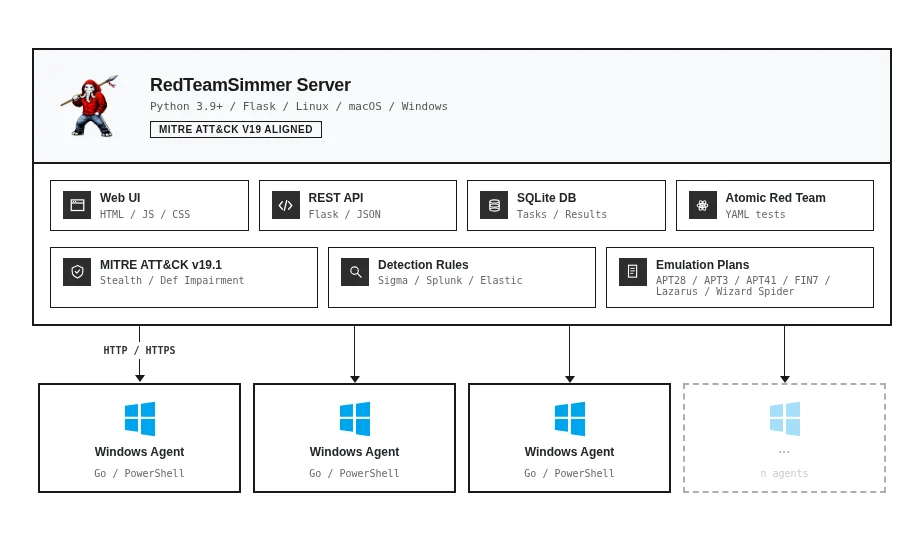

웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
Atomic Red Team을 위해 항상 원했던 UI
웹 기반 적대자 에뮬레이션 플랫폼 및 Atomic Red Team 테스트 오케스트레이션.




RedTeamSimmer는 엔터프라이즈 Windows 환경 전반에서 Atomic Red Team 테스트를 오케스트레이션하기 위한 현대적인 UI를 제공하는 오픈소스 웹 기반 적대자 에뮬레이션 플랫폼입니다. 이 도구는 DEF CON Trainings의 'Mastering Breach and Adversarial Attack Simulation' 교육을 위해 처음 만들어졌습니다. 기존의 atomic 테스트 실행은 PowerShell 구문을 외우고, 엔드포인트별로 사전 요구사항을 수동으로 관리하며, 중앙 집중식 가시성 없이 흩어진 결과를 수집해야 했습니다. RedTeamSimmer는 Flask 서버, 경량 Golang 에이전트, 실시간 웹 인터페이스를 통해 이를 해결하며, 보안 팀이 MITRE ATT&CK에 매핑된 기법을 몇 번의 클릭으로 실행할 수 있게 해줍니다. 운영자는 여러 엔드포인트에 에이전트를 배포하고, 전체 ATT&CK 카탈로그를 탐색하며, 사전 요구사항이 자동으로 처리되는 테스트를 실행하고, 단일 대시보드에서 실시간 색상으로 구분된 출력을 모니터링할 수 있습니다.
RedTeamSimmer는 복잡한 적대자 에뮬레이션 도구와 실용적인 사용성 사이의 간극을 메워줍니다 - 깔끔하고 직관적인 인터페이스로 Atomic Red Team의 강력한 기능을 제공합니다.
또한 APT28, APT3, APT41, FIN7, Lazarus Group, Wizard Spider를 포함한 실제 위협 행위자를 위해 Atomic Red Team으로 모델링된 적대자 에뮬레이션 플랜을 함께 제공하여 다단계 공격 시뮬레이션을 지원합니다. Sigma, Splunk, Elastic Security용 탐지 규칙 매핑은 블루 팀이 커버리지 격차를 식별하고 경보를 검증하는 데 도움을 줍니다. 전체 운영 이력은 규정 준수를 위한 완전한 감사 추적을 제공합니다. 레드 팀, 블루 팀, 퍼플 팀 훈련, EDR/AV 테스트, 교육을 위해 설계되었습니다.
RedTeamSimmer는 BreachSimRange 팀이 만들고 유지 관리합니다. 최초의 RedTeamSimmer는 @abhijithbr이 만들었습니다.
RedTeamSimmer는 DEF CON Singapore Demo Labs 2026에서 처음 공개적으로 발표되었습니다. Demo Labs 쇼케이스는 보안 커뮤니티를 대상으로 플랫폼의 적대자 에뮬레이션 기능과 실시간 atomic 테스트 실행을 시연하는 데 사용되었습니다.
RedTeamSimmer는 모든 atomic 테스트를 MITRE ATT&CK 전술별로 구성하여 실행할 기법을 쉽게 탐색하고 선택할 수 있게 해줍니다.
대상 시스템에 경량 에이전트를 배포하고 중앙 서버에서 원격으로 테스트 실행을 오케스트레이션합니다.
참고: 현재 Windows 에이전트만 완전히 지원됩니다. Linux/macOS 에이전트 지원은 향후 릴리스에서 계획되어 있습니다.
테스트 출력은 완료 후가 아니라 에이전트가 실행하는 동안 실시간으로 스트리밍되므로, 사전 요구사항 실행, 메인 명령 실행, 정리 트리거가 발생하는 것을 실시간으로 볼 수 있습니다. 출력 유형 - stdout, stderr, 에이전트 메시지 - 은 노이즈를 줄이기 위해 독립적으로 토글할 수 있습니다. 각 테스트 단계는 장식용 로그 배너로 구분되고, 개별적으로 시간이 측정되며, 완료 시 종료 코드가 즉시 표시됩니다.
Atomic 테스트는 실행 전에 도구나 파일이 준비되어 있어야 하는 경우가 많습니다. RedTeamSimmer는 YAML 테스트 정의를 파싱하고, prereq_command를 실행하여 종속성이 이미 충족되었는지 확인하며, 그렇지 않은 경우 get_prereq_command를 실행하여 설치합니다. 재검증 단계에서 메인 명령이 실행되기 전에 사전 요구사항이 준비되었는지 확인합니다. 이를 건너뛰려는 경우 - 예를 들어 이미 대상을 준비한 경우 - UI에서 테스트를 직접 실행할 수 있는 수동 재정의 기능을 제공합니다.
RedTeamSimmer는 실제 APT 공격 기법을 모델로 한 사전 구축된 에뮬레이션 플랜과 함께 제공됩니다. 각 플랜은 해당 MITRE ATT&CK 그룹 프로필에 문서화된 기법에 매핑된 Atomic Red Team 테스트를 연결하므로, 고립된 기법을 실행하는 대신 행위자의 킬 체인을 순서대로 실행합니다. 플랜은 JSON으로 정의되며 완전히 편집 가능하고 확장 가능합니다 - 순서를 수정하거나, 기법을 추가 또는 제거하거나, 사용자 정의 플랜 빌더를 사용하여 처음부터 직접 만들 수 있습니다.
포함된 플랜:
| 위협 행위자 | 출처 | 초점 |
|---|---|---|
| APT28 (Fancy Bear) | 러시아 - GRU Unit 26165 | 정부 스파이 활동, 선거 개입, 자격 증명 수집 |
| APT3 (Gothic Panda) | 중국 - MSS | 항공우주, 국방, 통신 표적 |
| APT41 (Wicked Panda) | 중국 - 이중 용도 | 스파이 활동과 금전적 동기 침입의 하이브리드 |
| FIN7 (Carbanak) | 금전적 동기 (eCrime) | POS 악성코드, 소매 및 호텔 침해 패턴 |
| Lazarus Group | 북한 - RGB | 금융 절도, 파괴적 공격, 암호화폐 운영 |
| Wizard Spider | 금전적 동기 (eCrime) | Ryuk/Conti 랜섬웨어 킬 체인, 자격 증명 접근, 측면 이동 |
각 플랜에는 공격 체인 순서, 테스트 종속성을 위한 -GetPrereqs 플래그, ATT&CK Navigator 레이어 내보내기를 위한 MITRE 기법 ID가 포함됩니다. 실행은 하나 이상의 에이전트에서 기법을 순차적으로 실행하며 각 단계별로 전체 출력을 캡처합니다.
대시보드는 온라인/오프라인 상태의 활성 에이전트, 실행된 총 에뮬레이션 수, 기법 커버리지 수, 성공 및 실패 통계, 최근 작업 이력, 빠른 분류를 위한 실패한 작업 목록을 한눈에 볼 수 있게 해줍니다.
세 가지 차트 유형이 운영 상황을 시각화합니다 - 작업 상태 분포를 위한 도넛 차트, 전술 커버리지를 위한 막대 차트, 에이전트 상태 분석을 위한 원형 차트.
MITRE ATT&CK 히트맵은 실행된 기법을 ATT&CK 매트릭스에 대해 색상으로 구분된 상태(완료, 실패, 실행 중, 대기 중)로 렌더링하고, 상세 출력으로의 클릭 이동, 운영 진행에 따른 실시간 업데이트를 제공합니다.
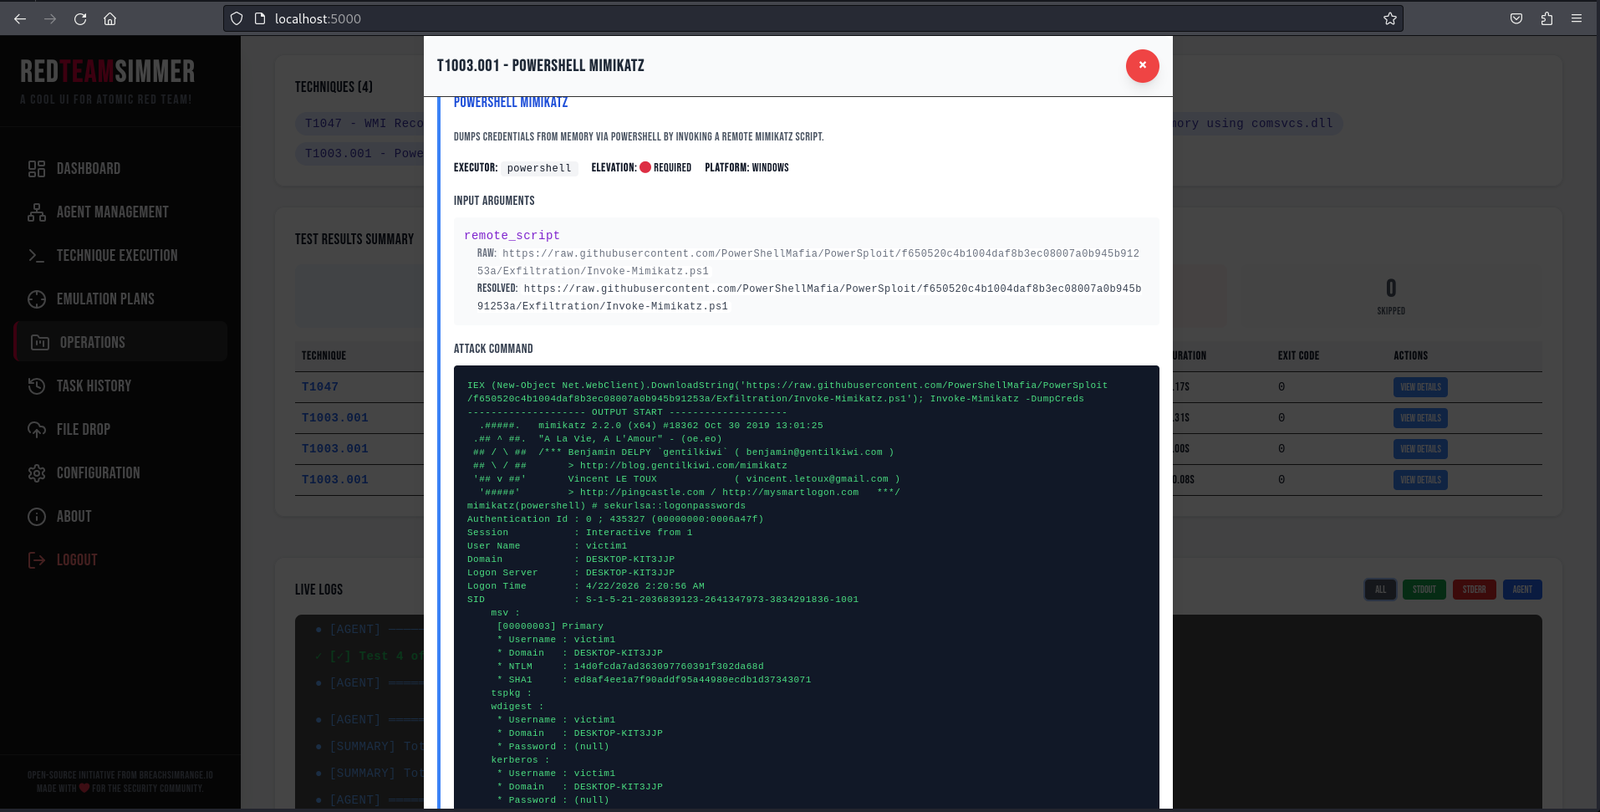
세부 정보 모달은 단일 기법 실행을 자세히 살펴보는 곳입니다. 실행 요약은 기법 ID, 종료 코드, 소요 시간을 한눈에 보여주며, 이어서 테스트 이름, 설명, 실행기, 플랫폼의 파싱된 분석이 표시됩니다. 입력 인수는 원시 형태(변수 자리 표시자 포함)와 해석된 형태(실제 값 포함)로 모두 표시되므로 정확히 무엇이 실행되었는지 확인할 수 있습니다. 사전 요구사항, 메인 명령, 정리 섹션은 각각 구문 강조와 함께 자체 출력 스트림을 표시합니다. 정리 명령은 참조용으로 표시되지만 자동 실행되지는 않습니다. 외부 링크는 추가 조사를 위해 MITRE ATT&CK, SigmaHQ, Atomic Red Team 저장소로 연결됩니다.
실행된 모든 기법은 세 가지 소스의 탐지 규칙과 상호 연관됩니다:
규칙은 기법 ID에 대해 자동으로 매칭되며, 기법별 개수 요약과 전체 쿼리 내용을 위한 확장 가능한 보기를 제공합니다. 직접 링크는 업스트림 규칙 저장소로 연결됩니다. 규칙 데이터베이스는 로컬 및 오프라인이므로 실행 중 외부 API 호출이 발생하지 않습니다 - 제한적이거나 에어갭 환경에서 실행할 때 유용합니다.
운영 보기는 상태, 진행률, 타임스탬프와 함께 모든 운영을 나열합니다. 실행 중인 운영은 인터페이스에서 일시 중지, 재개 또는 중지할 수 있습니다. 진행률은 백분율 완료 막대로 표시되며, 모든 운영을 클릭하면 기법별 결과 테이블(상태, 소요 시간, 종료 코드)과 특정 실행 디버깅을 위한 필터링 가능한 로그 보기가 있는 전체 실행 타임라인이 열립니다.
에뮬레이션이 대상에 특정 기법 폴더를 필요로 하는 경우, 서버는 이를 ZIP 아카이브로 묶어 선택된 에이전트에 배포합니다. 에이전트는 실행 시작 전에 성공적인 추출을 확인하며, 준비된 파일은 테스트 완료 후 또는 에이전트가 정상적으로 종료될 때 제거됩니다.
에이전트 목록은 호스트 이름, 사용자 이름, OS, 아키텍처, 마지막 확인 시간과 함께 상태 표시기가 있는 모든 등록된 에이전트를 보여줍니다. AV 탐지 결과는 에이전트별로 표시되므로 대상에 정확히 어떤 보안 제품이 설치되어 있는지 확인할 수 있습니다. 에이전트 구성 - 시작 지속성, 지터 타이밍, 메타데이터 - 은 바이너리를 재배포하지 않고 UI에서 수정할 수 있습니다. 원격 종료 작업은 레지스트리 항목, 예약된 작업, 드롭된 파일과 같은 아티팩트와 함께 에이전트를 깔끔하게 제거합니다.