rootless-ghost/vulnforge
취약점 및 익스플로잇 인텔리전스 — ExploitDB, NVD, Metasploit 검색, CVE→ATT&CK 매핑 및 LogNorm/HuntForge 통합 지원 | Nebula Forge의 일부

취약점 및 익스플로잇 인텔리전스 도구 | Nebula Forge 탐지 제품군 v2


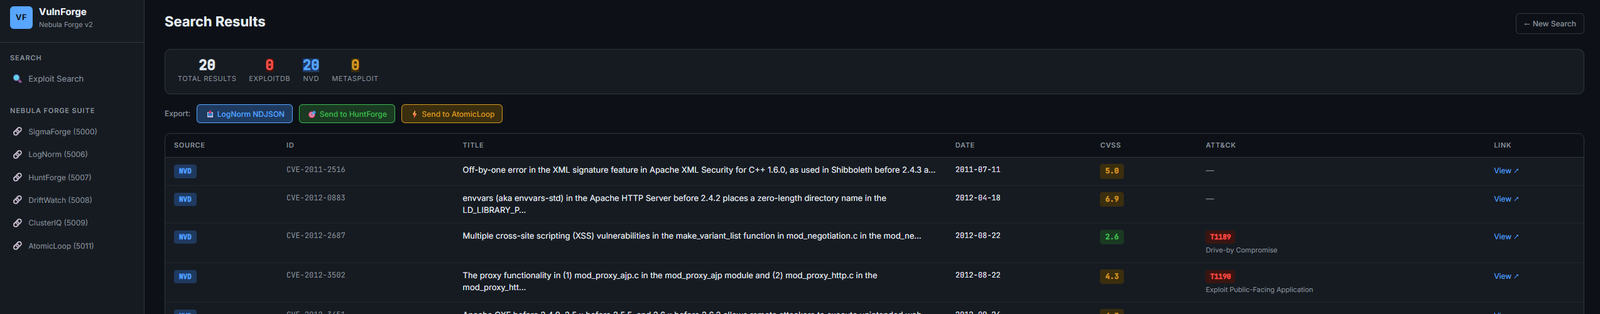
VulnForge는 ExploitDB, NVD, Metasploit에서 익스플로잇 인텔리전스를 수집하고, 발견된 항목을 MITRE ATT&CK 기법에 매핑하며, 결과를 Nebula Forge 퍼플 팀 파이프라인에 직접 전달합니다. 단 한 번의 검색으로 헌팅 플레이북, LogNorm 지원 내보내기, AtomicLoop 시뮬레이션 트리거를 생성합니다.
랩 등급 도구. 홈 탐지 엔지니어링 랩에서 구축 및 테스트되었습니다. 문서에 설명된 대로 작동하지만, 프로덕션 또는 다중 사용자 배포를 위해 강화되지 않았습니다. 범위는 SECURITY.md를 참조하세요.
VulnForge는 취약점 발견과 탐지 엔지니어링 사이의 간극을 메웁니다. CVE 또는 키워드를 검색하면 ATT&CK 기법에 매핑된 익스플로잇 데이터를 받고, 그 컨텍스트를 다운스트림으로 전달합니다. 즉, 플레이북 생성을 위해 HuntForge로, 또는 시뮬레이션을 위해 AtomicLoop로 바로 전달합니다.
파이프라인 위치:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python을 통한 CVE/CWE → CAPEC → ATT&CK 기법 연쇄 매핑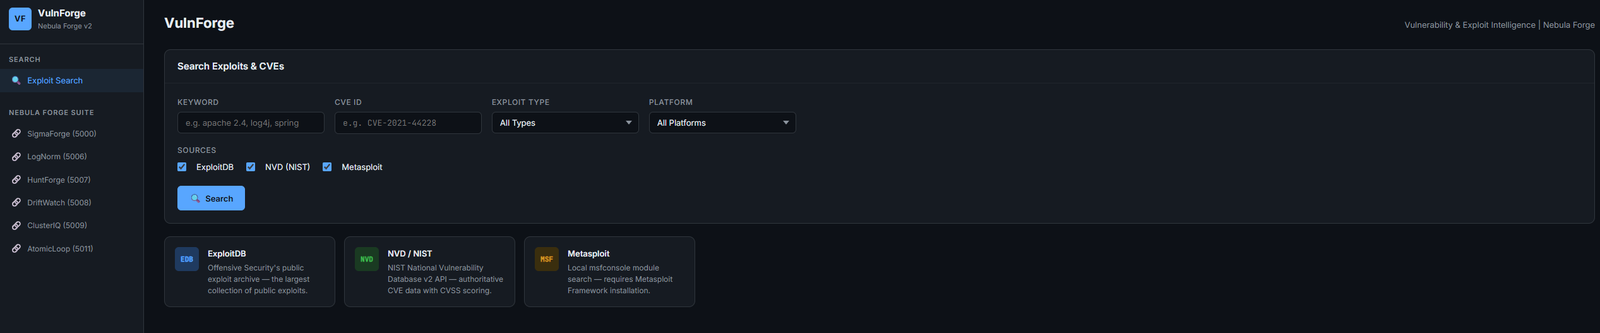
VulnForge는 전체 탐지 엔지니어링 워크플로를 아우르는 오픈소스 SOC 플랫폼인 Nebula Forge의 일부입니다.
| 도구 | 포트 | 역할 |
|---|---|---|
| LogNorm | 5006 | 로그 정규화(ECS-lite) |
| HuntForge | 5007 | ATT&CK 헌트 플레이북 생성 |
| DriftWatch | 5008 | Sigma 규칙 드리프트 분석 |
| ClusterIQ | 5009 | 경보 클러스터링 및 분류 |
| AtomicLoop | 5011 | Atomic Red Team 테스트 실행기 |
| VulnForge | 5012 | 취약점 및 익스플로잇 인텔리전스 |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
http://localhost:5012에서 접속
이 도구는 Nebula Forge 제품군 내에서 컨테이너화된 서비스로 실행됩니다. 모든 것을 함께 시작하는 권장 방법:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
독립 실행형 컨테이너:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), CVE ID(예: CVE-2021-44228) 또는 둘 다 입력검색:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
LogNorm으로 내보내기:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
HuntForge로 전송:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
상태 확인:
curl http://localhost:5012/health
VulnForge는 연쇄 조회를 사용하여 CVE를 ATT&CK 기법에 매핑합니다:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
결과에는 기법 ID, 기법 이름, 전술, 신뢰도 수준(높음/중간/낮음)이 포함됩니다. 매핑을 찾지 못하면 필드를 조용히 생략하는 대신 UNKNOWN이 반환됩니다.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge는 승인된 보안 테스트, 탐지 엔지니어링 및 퍼플 팀 운영을 위해 설계되었습니다. 소유하지 않았거나 테스트에 대한 명시적 서면 허가를 받지 않은 시스템에 대해서는 사용하지 마십시오.
이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다 — 자세한 내용은 LICENSE 파일을 참조하십시오.
Rootless-Ghost가 제작