0sec-labs/0
멀티플레이어 AI 공격적 보안 OS - 개방형, 자기 개선형, 확장 가능. 취약점을 찾고, 검증하고, 수정합니다.

브라우저 또는 코딩 에이전트에서 실행되는 오픈소스 보안 워크플로.
Y Combinator 후원 · 스위스 응용 AI 및 사이버보안 연구소
0.security ·
문서 ·
FoxGuard
Apple Silicon macOS 또는 x64/ARM64 Linux에 설치하세요:
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
export PATH="$HOME/.0/bin:$PATH"
0 web
명령 센터(브라우저): 0 web · 터미널: 0
AI 워크플로를 실행하기 전에 모델 제공자를 구성하세요.
브라우저, CLI, MCP는 결과가 보존되는 하나의 워크플로 러너를 공유합니다.
발견 사항은 비즈니스 영향도에 따라 우선순위가 지정됩니다: 영향을 받는 고객 및 데이터, 사기, 핵심 서비스, 그리고 서비스 중단. 각 우선순위에는 근거가 포함되며, 누락된 맥락은 평가되지 않음으로 유지됩니다. CVSS는 기술적 심각도로 계속 제공됩니다.
| 작업 | 기본 제공 템플릿 |
|---|---|
| 평가 | 리포지토리, 종속성, API, 웹 구성, 범위 지정 침투 테스트, 패키지 동작, 스마트 컨트랙트, 네이티브 코드 |
| 검증 | 재현 증거가 포함된 발견 사항 |
| 수정 | 회귀 테스트가 포함된 후보 |
| 연구 | 보안 연구, 심층 소스 조사 |
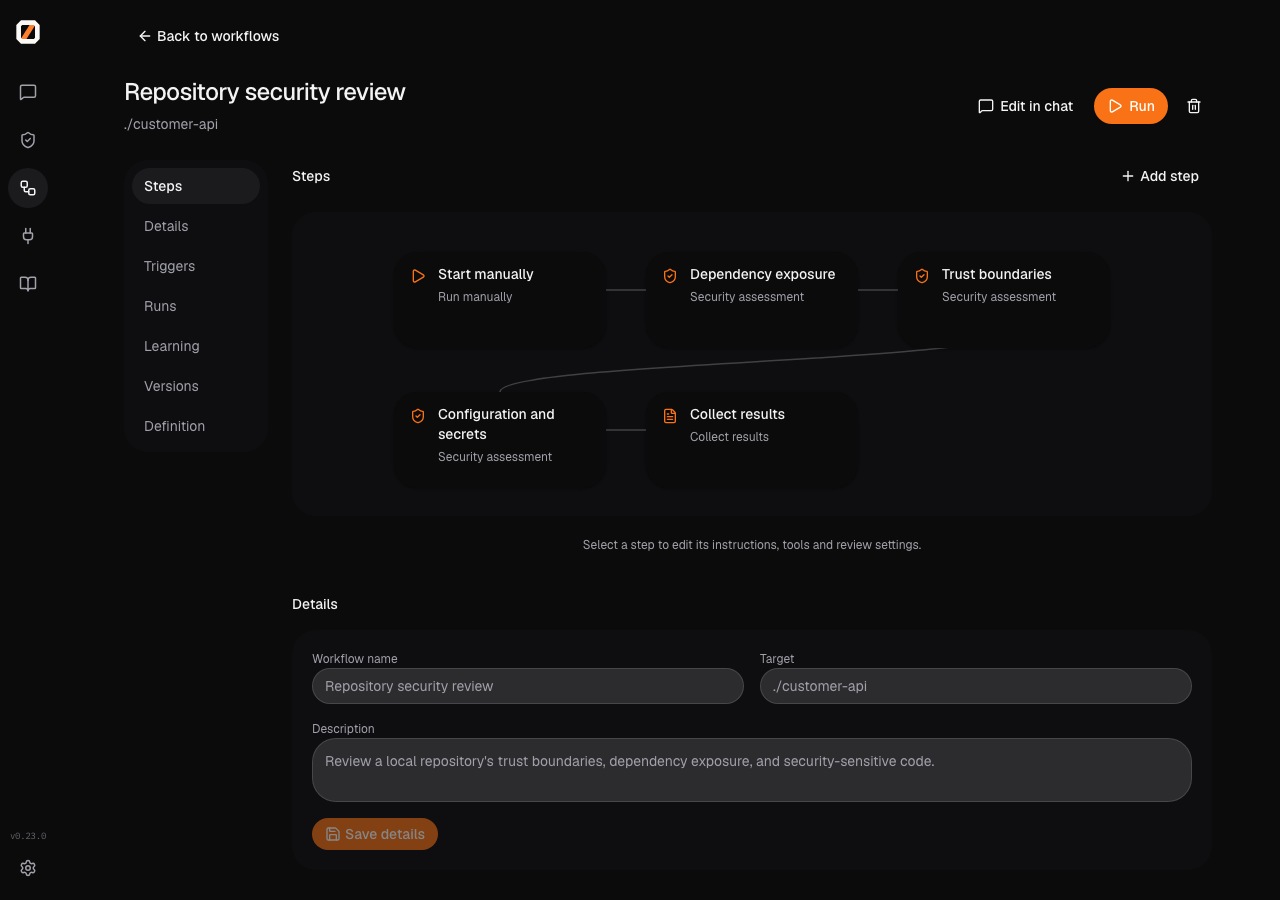
12개의 템플릿에서 시작하여 단계를 사용자 지정하고 수동으로 또는 브라우저 트리거 및 일정으로 실행하세요. 템플릿: 시작 지점 · 워크플로: 재사용 가능한 단계 · 실행: 한 번의 실행.
학습은 로컬 실행 활동, 소스에 근거한 노트, 그리고 평가된
개선 이력을 보존합니다. 저장된 워크플로는 변경 불가능한 리비전을 유지하며 복원을 지원합니다.
0 learning status를 사용하거나 브라우저에서 학습을 여세요.
학습 문서.
0 workflow list --templates
0 workflow run --template security-research \
  --target /absolute/path/to/repo --workspace /absolute/path/to/repo \
  --format json > run.json
0 runs list
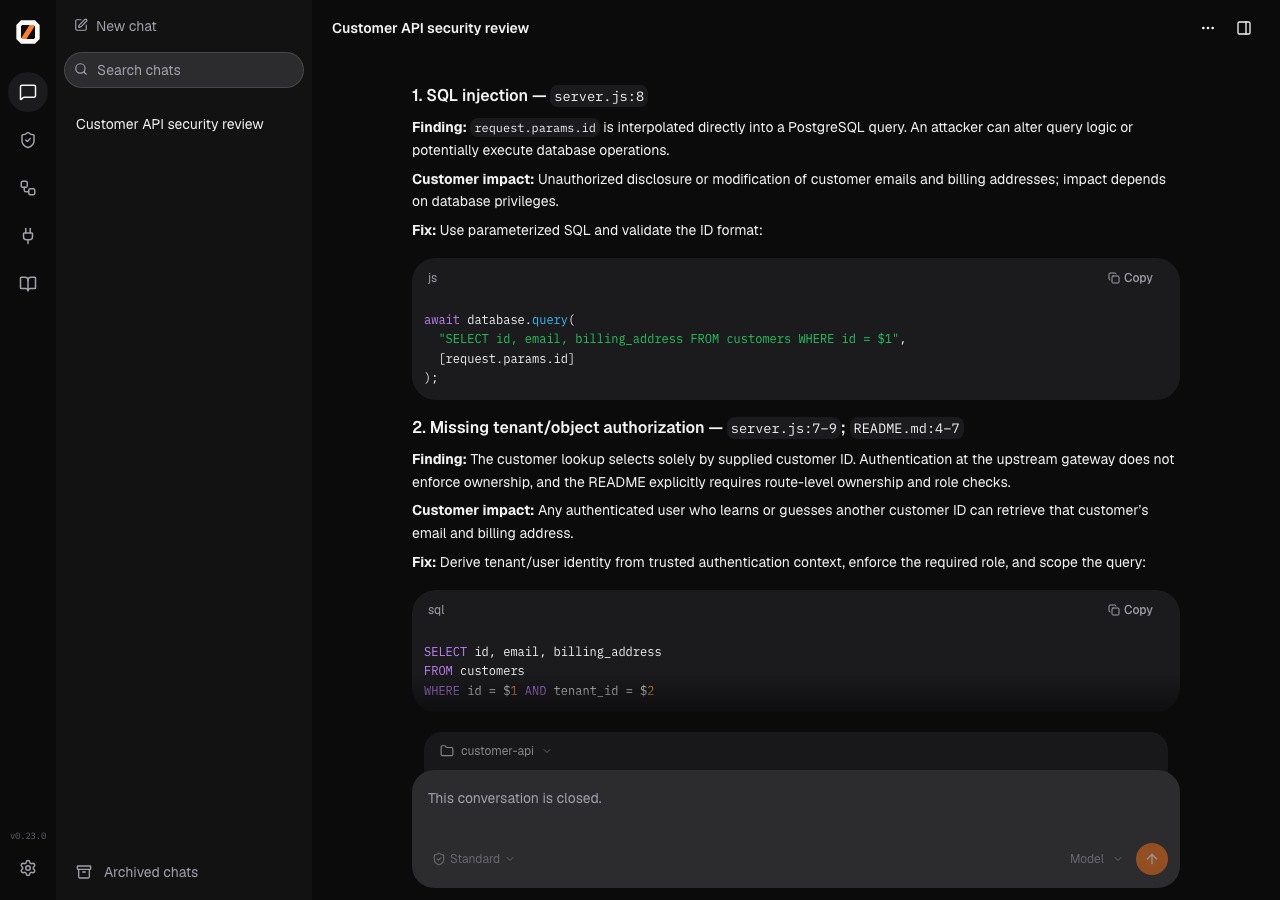
포함된 데모 API에 대한 소스 리뷰로, 코드 위치와 제안된 수정 사항을 보여줍니다.
템플릿에서 워크플로를 시작하고 단계를 편집합니다.
위의 CLI 명령을 사용하거나 MCP를 통해 템플릿을 검색하고, 워크플로를 생성하며, 실행을 관리할 수 있습니다:
0 mcp-server --workflows --workspace /absolute/path/to/repo
로컬 MCP는 명시적으로 선택된 호스트-로컬 실행 프로필을 필요로 합니다.
등록된 원격 엔진의 경우 0 mcp-server --workflows --backend production을 사용하십시오.
0의 모델 제공자는 연결하는 에이전트의 세션과 별개입니다.
브라우저 채팅의 Connect an external agent는 설정 프롬프트를 복사합니다. CLI 및 MCP 워크플로 클라이언트는 동일한 워크스페이스 및 제어 데이터베이스에 대해 실행 중인 로컬 웹 엔진에 자동으로 연결됩니다. 엔진에서 이미 열려 있는 세션과 실행에 명시적으로 연결하려면:
0 mcp-server --workflows --engine-url http://127.0.0.1:3000 \
  --engine-token-env ENGINE_TOKEN --session SESSION_ID
0 sessions list --engine-url http://127.0.0.1:3000 --engine-token-env ENGINE_TOKEN
ENGINE_TOKEN을 엔진에 구성된 bearer 자격 증명으로 설정하세요. 연결된 클라이언트는
브라우저의 세션과 실행 수명 주기를 공유하며, 연결을 끊어도 엔진은 계속 실행됩니다.
엔진의 admission grants 아래에 세션을 생성하려면 --session을 생략하세요.
MCP 설정 및 개별 도구 또는 로컬 및 원격 엔진을 참조하세요.
플러그인 및 MCP를 통해 GitHub, Elastic, Semgrep, Snyk, Linear, Jira, Cloudflare, Slack, Teams를 연결하세요.
추가 가이드: 설치 · GitHub Actions · 플러그인 개발 · 문제 해결.
종속성을 설치하고 npm run dev를 실행한 뒤 출력된 브라우저 주소를 여세요.
CONTRIBUTING.md를 참조하세요.
연구 프리뷰. 승인된 시스템을 평가하고 발견 사항과 수정 사항을 검토하세요.
계정 없이 브라우저 콘솔을 열려면 0 또는 0 web을 실행하세요.
대화형 터미널 UI는 폐기되었으며, 헤드리스 CLI, 자동화, MCP 및 바이너리 명령은 계속 사용할 수 있습니다.
일회성 자동화에는 0 chat --prompt "your request"를 사용하고, 명시적 범위 검사를 위해서는 --mode standard를 설정하세요.
선택적 scope 플러그인은 대상 경계를 적용합니다.
취약점은 SECURITY.md를 통해 보고하세요. MIT OR Apache-2.0에 따라 라이선스가 부여됩니다.
공개 공시 및 업스트림 수정. OpenTUI, Bun, React, Models.dev, LiteLLM 및 기여자분들께 감사드립니다.