

aws-vault
 99designs/aws-vault
개발 환경에서 AWS 자격 증명을 안전하게 저장하고 접근하기 위한 vault
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 niffyhunt/codeguard-copilot
AI 기반 보안 코파일럿으로, 코딩하는 동안 취약점을 잡아냅니다. 개발자를 위한 실시간 보안 스캔, 교육적 설명, 자동 수정 기능을 제공합니다.
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
AI 코딩 에이전트를 위한 샌드박스. Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose 또는 일반 셸을 커널 수준 샌드박스 내에서 실행하며, git 및 gh 가드와 샌드박스 정책이 저장소에…
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 vpierre/ndaal_public_sbom_auditor
CycloneDX, SPDX 및 syft SBOM을 수집하고, CVE 스캐너 앙상블을 실행하며, EPSS, CISA-KEV 및 nuclei로 결과를 보강하고, SARIF, CSAF 및 PDF로 내보내는 오프라인 단일 바이너리 웹 앱입니다.
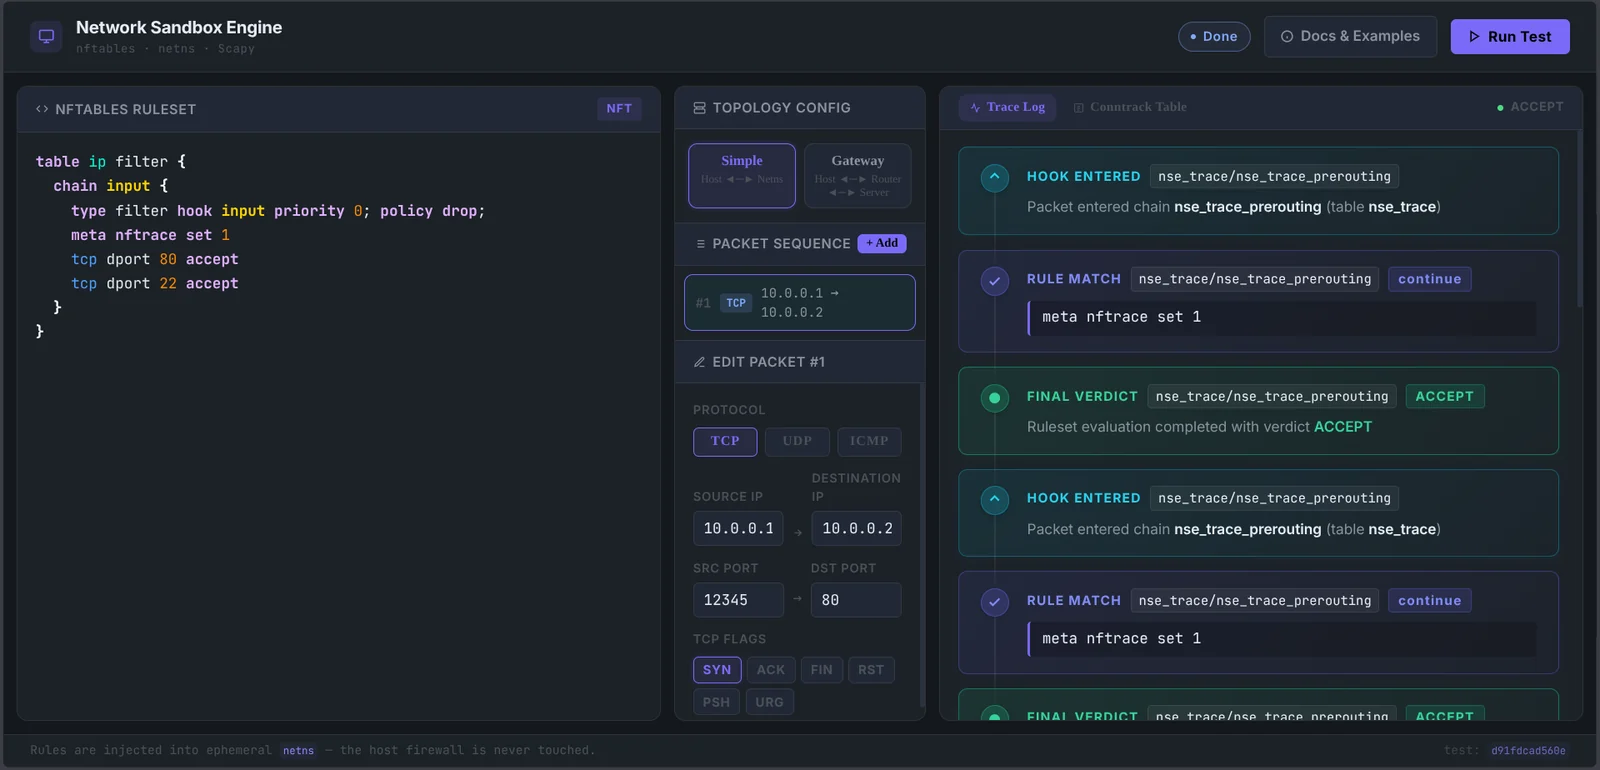 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
셀프 호스팅 OWASP CTF 키트: 박스 하나, 무료 GitHub 조직 하나, 클라우드 의존성 없음
 hashgraph-online/hol-guard
AI 에이전트를 위한 오픈소스 안티바이러스: 런타임에서 위험한 도구, 비밀 접근, 프롬프트 인젝션, 악성 패키지, MCP 서버, 플러그인, 스킬을 차단합니다.
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.