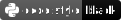
엔터프라이즈급 툴킷으로, 레거시 인프라를 하이브리드 양자내성암호(PQC)로 감사하고 마이그레이션합니다.



Nginx 및 OpenSSH를 위한 포스트 양자 암호화 마이그레이션 툴킷.
QSM은 레거시 암호화 구성을 감사하고 이를 하이브리드 포스트 양자 암호화(PQC) 로 마이그레이션하는 오픈소스 툴킷입니다. 이 툴킷은 Shor 알고리즘의 영향을 시뮬레이션하고 Debian 기반 시스템에서 하이브리드 마이그레이션을 자동화하여 "지금 수집하고 나중에 복호화"(Harvest Now, Decrypt Later, HNDL) 위협 벡터를 겨냥합니다.
⚠️ 엄격한 아키텍처 원칙: QSM은 순수 포스트 양자 배포를 절대 허용하지 않습니다. 모든 작업은 고전 알고리즘과 PQC 알고리즘을 결합한 하이브리드 패러다임을 강제합니다(인증에는 ECDSA P-256 + ML-DSA-65, 키 교환에는 X25519 + ML-KEM-768).
QSM은 기능적 개념 증명(proof-of-concept) 이며 인증된 프로덕션 도구가 아닙니다. 중요한 환경에서 의존하기 전에 이 섹션을 주의 깊게 읽어 주십시오.
--simulate 명령은 Shor 알고리즘 리소스 추정을 위해 단순화된 분석 모델을 사용하며, 컴파일된 양자 회로를 사용하지 않습니다:
O(bits³)logical_qubits × 1000 (표면 코드 가정)이는 정밀한 예측이 아닌 자릿수 수준의 추정치를 산출합니다. 실제 CRQC 리소스 요구 사항은 회로 깊이, 게이트 충실도, 오류 정정 오버헤드, 하드웨어 아키텍처에 따라 달라집니다. 이들은 여전히 활발한 연구 분야입니다.
출력 수치(예: "ECC-256의 경우 약 99일")는 명시된 가정 하의 이론적 하한을 나타내며, 기존 어떤 기계에서의 측정값도 아닙니다. 현재 암호학적으로 유의미한 양자 컴퓨터(CRQC)는 존재하지 않습니다.
--migrate 명령은 하이브리드 암호 스위트를 주입하기 위해 구성 파일을 패치합니다. 다음은 수행하지 않습니다:
liboqs 또는 oqs-provider 설치 및 구성주입된 암호 이름이 적용되려면 oqs-provider가 설치되고 로드되었는지 반드시 확인해야 합니다. 모든 마이그레이션은 먼저 비프로덕션 환경에서 테스트하십시오.
QSM은 다음 환경에서 검증되었습니다:
tests/ 참조)대규모, 부하 상태, 또는 다양한 환경에서 스트레스 테스트되지 않았습니다. 이를 참조 구현으로 취급하고 인프라에 맞게 조정하십시오.
QSM은 확정된 NIST 표준을 대상으로 합니다:
| FIPS | 알고리즘 | QSM 사용 |
|---|---|---|
| FIPS 203 | ML-KEM | 키 교환 (ML-KEM-768) |
| FIPS 204 | ML-DSA | 인증 (ML-DSA-65) |
용어: "Kyber"와 "Dilithium"은 NIST 경연 중 사용된 표준화 이전 코드명입니다. 확정된 표준은 각각 ML-KEM과 ML-DSA를 사용합니다. QSM은 전체적으로 표준화된 이름을 사용합니다.
QSM은 다양한 환경에서 적응적으로 실행되도록 설계되었습니다:
liboqs 시스템
통합이 필요합니다.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
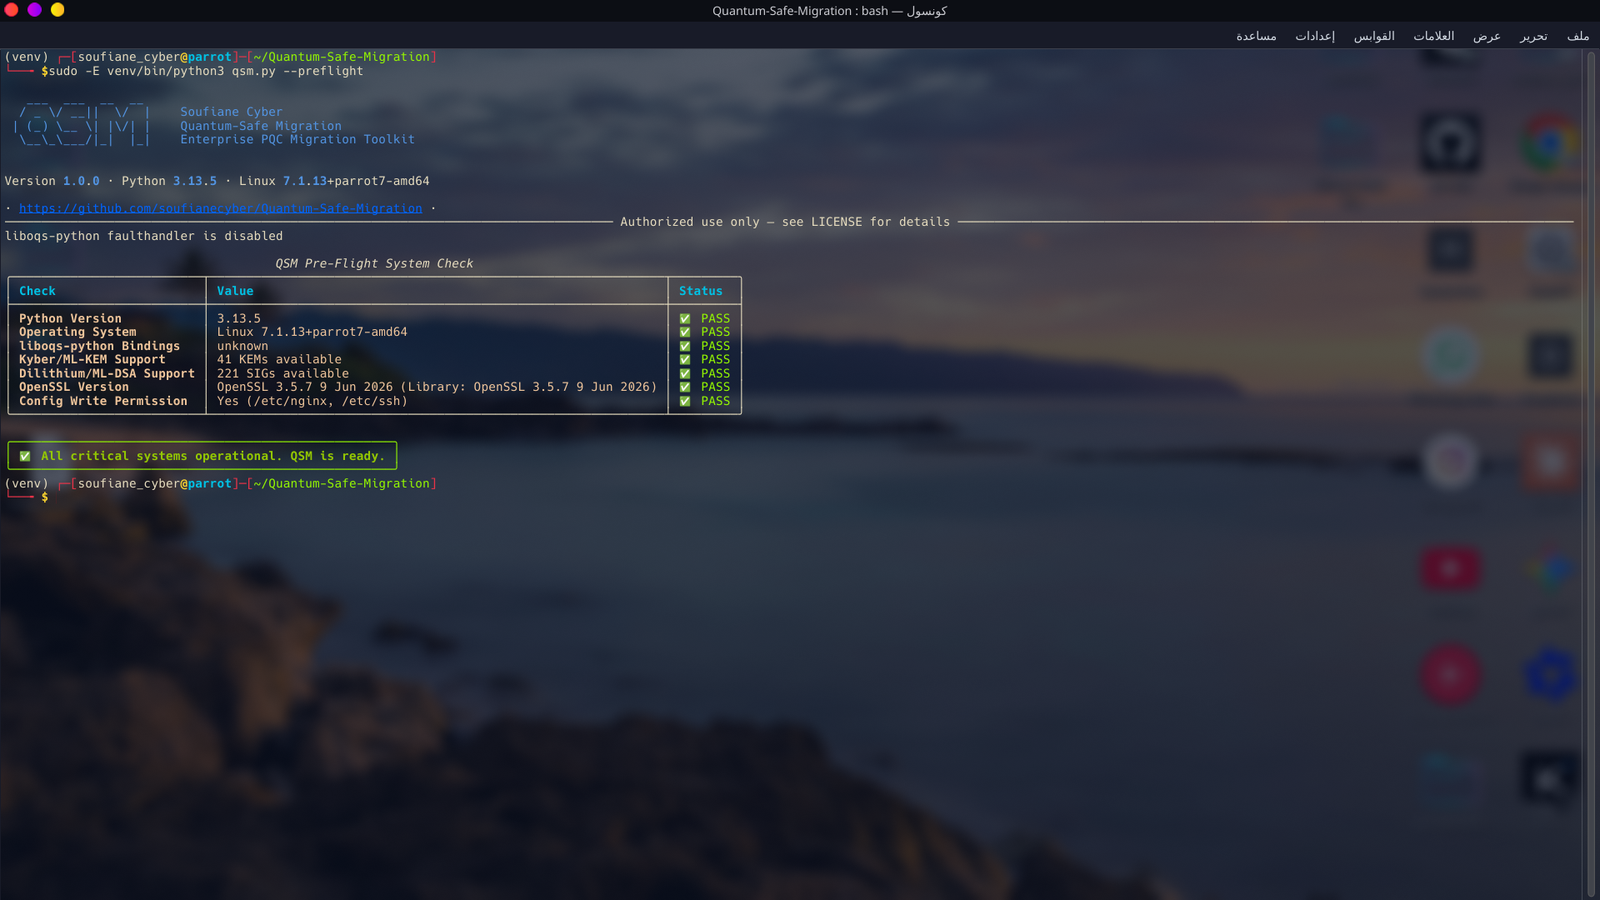
Python 버전, liboqs 바인딩, ML-KEM/ML-DSA 가용성 및 OpenSSL을 검증합니다.
python3 qsm.py --simulate --target google.com
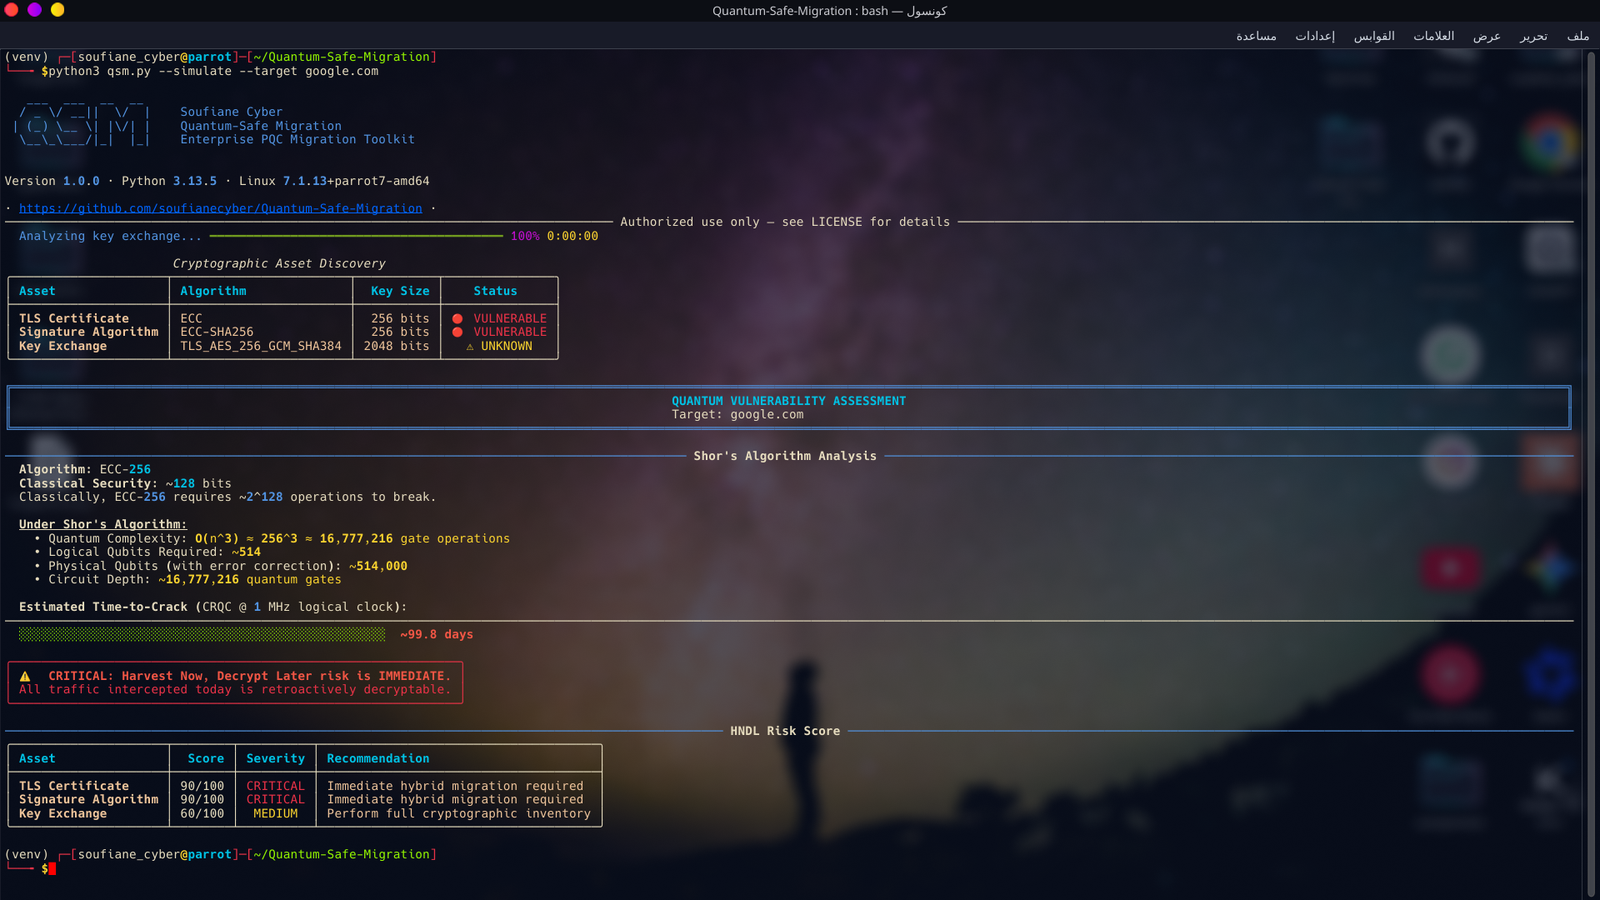
google.com에서 ECC-256을 탐지하고 Shor 알고리즘의 크래킹 소요 시간을 계산합니다.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
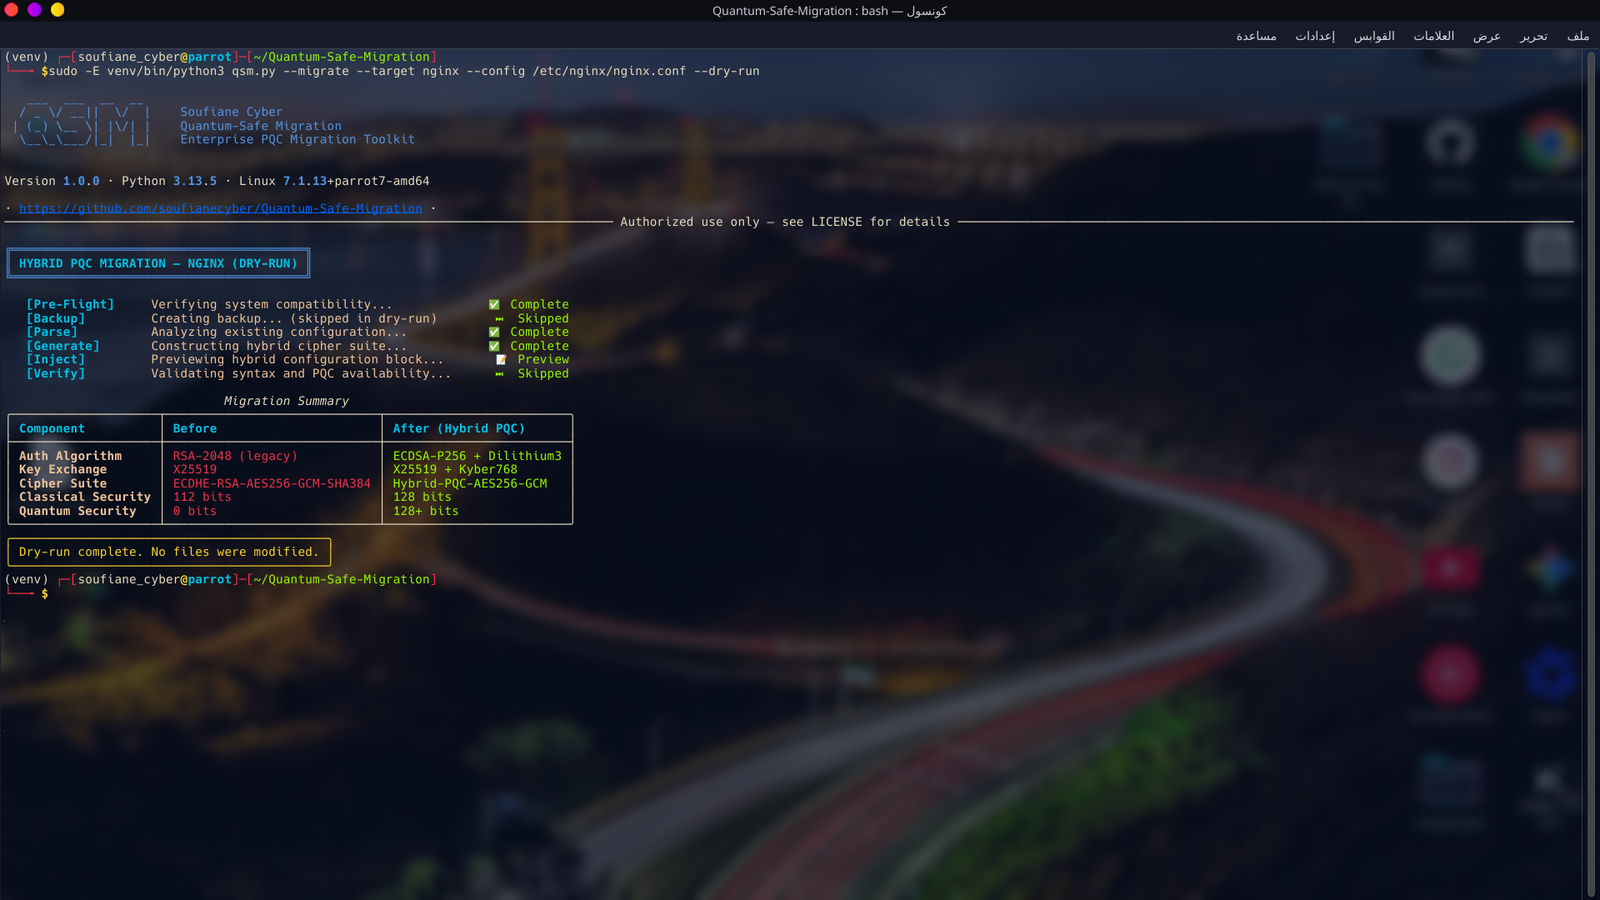
하이브리드 암호화 제품군 주입 미리보기 — 파일은 수정되지 않습니다.
MIT 라이선스에 따라 배포됩니다. 자세한 내용은 LICENSE를 참조하세요.
면책 조항: 이 툴킷은 승인된 테스트 및 인프라 마이그레이션 검증 목적으로만 제작되었습니다.
Soufiane Cyber
liboqs를 제공한 Open Quantum SafeQSM이 양자 위협으로부터 인프라를 보호하는 데 도움이 된다면, GitHub에서 스타를 눌러 주시기 바랍니다. 이는 프로젝트의 가시성을 높이고, 도움이 필요한 더 많은 보안 팀에 도달하는 데 기여합니다.