

aws-vault
 99designs/aws-vault
開発環境でAWS認証情報を安全に保存およびアクセスするためのVault
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 dev-sec/chef-mysql-hardening
このchef cookbookはmysqlのセキュリティ設定を提供します。
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
AIコーディングエージェント用のサンドボックス。Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose、またはプレーンシェルをカーネルレベルのサンドボックス内で実行し、gitおよびghガードとサンドボックスポリシーをリポジトリ…
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 vpierre/ndaal_public_sbom_auditor
CycloneDX、SPDX、syftのSBOMを取り込み、CVEスキャナのアンサンブルを実行し、検出結果をEPSS、CISA-KEV、nucleiで強化し、SARIF、CSAF、PDFをエクスポートするオフラインのシングルバイナリWebアプリ。
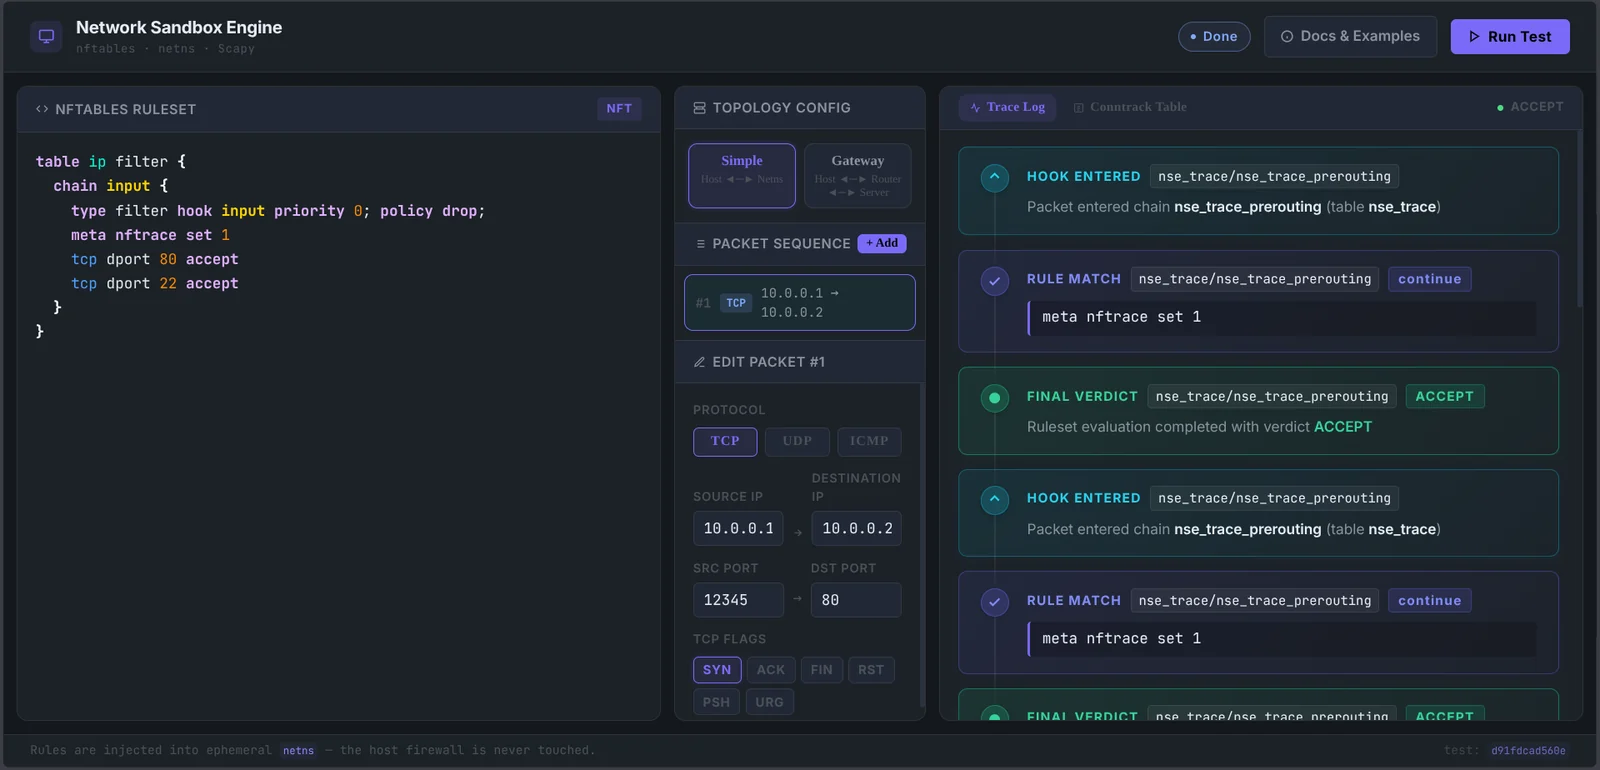 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
セルフホスト型 OWASP CTF キット:1 台のマシン、1 つの無料 GitHub org、クラウド依存なし
 hashgraph-online/hol-guard
AIエージェント向けのオープンソースアンチウイルス:実行時に危険なツール、シークレットアクセス、プロンプトインジェクション、悪意のあるパッケージ、MCPサーバー、プラグイン、スキルをブロックします。
 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。