Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Vulnvault — アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。 | Kitploit
ツール/GitHubGitHub/viralmaniar/vulnvault
脆弱性分析コード分析ウェブセキュリティDevSecOpsサプライチェーンセキュリティ学習と教育厳選リソース学習パスとコース
GitHubviralmaniar/vulnvault

Vulnvault

アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。

リポジトリを見る
412020日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

VulnVault 🔐

VulnVault は、一般的かつ重大なアプリケーションセキュリティ脆弱性に関する、実践的で開発者ファーストのナレッジベースです。コードからビルド、インフラストラクチャ、デプロイまでのライフサイクル全体をカバーしています。

明確な説明、現実的な安全でないコードと安全なコードの例、そして複数のプログラミング言語とフレームワークにわたる実践的なガイダンスを提供し、チームがデフォルトで安全なアプリケーションを構築できるよう支援します。
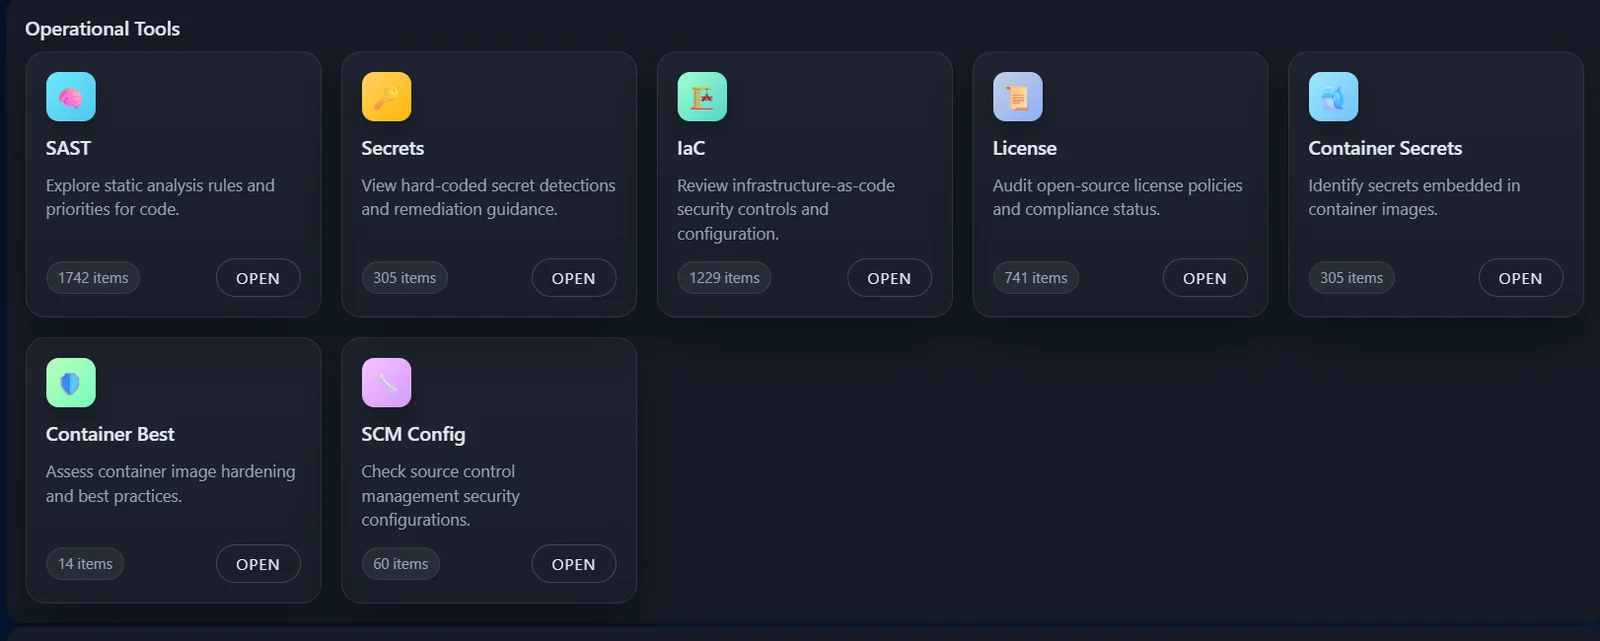
image

🎯 目標: セキュアコーディングを理解しやすく、アクセスしやすく、再現可能なものにすることで、組織のアプリケーションセキュリティ体制を向上させる。

アクセスはこちら - https://viralmaniar.github.io/Vulnvault/site/vulnvault.html


なぜ VulnVault なのか?

ほとんどのセキュリティガイダンスは、次のいずれかです:

  • 抽象的すぎて適用できない、または
  • セキュリティに偏りすぎて開発者の共感を得られない

VulnVault は次のことでそのギャップを埋めます:

  • 安全でないコードが実際にどのようなものかを示す
  • なぜ脆弱なのかを説明する
  • 適切に修正する方法を実演する
  • 問題を現実世界の影響と制御にマッピングする

このリポジトリは次のような人々による利用を想定しています:

  • 開発者
  • テックリードおよびアーキテクト
  • AppSec および DevSecOps チーム
  • エンジニアリングのオンボーディングプログラム

収録内容

VulnVault は、ツールや標準ではなく脆弱性カテゴリごとに整理されています。

各脆弱性には通常、次の内容が含まれます:

  • ✅ 説明とリスク
  • ✅ 脆弱性がどのように発生するか
  • ✅ 安全でないコードの例
  • ✅ 安全なコードの例
  • ✅ 言語/フレームワーク固有のニュアンス
  • ✅ 防止策とベストプラクティス
  • ✅ 関連標準(OWASP Top 10、CWE、ASVS)

脆弱性のカバレッジ(例)

  • インジェクション(SQL、NoSQL、OS コマンド)
  • クロスサイトスクリプティング(XSS)
  • クロスサイトリクエストフォージェリ(CSRF)
  • 認証とセッション管理
  • 認可とアクセス制御
  • 安全でないデシリアライゼーション
  • セキュリティ設定の不備
  • 機密データの露出
  • ファイルアップロードとパストラバーサル
  • サーバーサイドリクエストフォージェリ(SSRF)
  • 依存関係とサプライチェーンのリスク
  • シークレット管理
  • クラウドとコンテナの設定不備

対応言語とフレームワーク

例は、作為的なスニペットではなく、現実的なアプリケーションパターンを用いて書かれています。

現在のカバレッジには以下が含まれます(拡大中):

  • Java
    • Spring / Spring Boot
  • JavaScript / TypeScript
    • Node.js
    • Express
  • Python
    • Flask
    • Django
  • C#
    • ASP.NET / ASP.NET Core
  • Go
  • インフラストラクチャとプラットフォーム
    • Docker
    • Kubernetes
    • CI/CD パイプライン(汎用パターン)

各例は**❌ 安全でない実装と✅ 安全な**実装を並べて対比しています。


例

SQL インジェクション(Java – Spring Boot)

❌ 安全でない

String query = "SELECT * FROM users WHERE username = '" + username + "'";

なぜこれが重要か: 信頼できない入力がクエリに直接連結されるため、攻撃者がSQLロジックを操作できるようになります。

✅ 安全

String query = "SELECT * FROM users WHERE username = ?";
PreparedStatement ps = connection.prepareStatement(query);
ps.setString(1, username);
ResultSet rs = ps.executeQuery();

VulnVaultの使い方

📚 学習とリファレンス 開発中のセキュアコーディングハンドブックとして活用してください。

🔍 コードレビュー PRのコメントにVulnVaultの関連ページを直接リンクしてください。

🧪 セキュリティテスト SAST、DAST、ペネトレーションテストの検出結果が悪用可能かどうかを検証してください。

🎓 トレーニングとオンボーディング 新入社員やジュニア開発者のスキル向上に例を活用してください。

🛡 AppSecプログラムの実現 ガイダンスを社内標準、脅威モデル、リスク許容度に整合させてください。


コントリビューションガイドライン

コントリビューションは歓迎され、奨励されています。 以下の方法で貢献できます:

  • 新しい脆弱性の追加
  • 言語/フレームワークの対応範囲の拡大
  • 安全でない例/安全な例の改善
  • 不正確な点やエッジケースの修正

コントリビューションの基本原則:

  • 例は現実的かつ最小限に保つ
  • 巧妙さよりも明快さを優先する
  • 開発者を読者として想定する
  • 可能な限りツール固有のロックインを避ける

セキュリティ哲学

VulnVaultは意図的に以下に焦点を当てています:

  • 症状だけでなく、根本原因
  • 制御だけでなく、開発者の意思決定
  • 事後的な修正ではなく、予防的なパターン

これは脆弱性スキャナーではなく、セキュリティを実現するための資産です。


免責事項

このリポジトリの例は教育目的のみです。 安全でない例を本番システムにデプロイしないでください。


ライセンス

このプロジェクトはMITライセンスの下でライセンスされています。 詳細はLICENSEファイルを参照してください。


謝辞

実際のセキュリティレビュー、ペネトレーションテスト、そして本番システムの構築とセキュリティ保護から得た教訓に触発されています。

🔐 セキュアなソフトウェアを構築しましょう。設計段階から。

ツールをダウンロード

