
 soufianecyber/quantum-safe-migration
エンタープライズグレードのツールキットで、レガシーインフラストラクチャをハイブリッド耐量子暗号(PQC)へ監査および移行します。



Nginx および OpenSSH 向けのポスト量子暗号移行ツールキット。
QSM は、レガシーな暗号設定を監査し、それらをハイブリッドポスト量子暗号 (PQC) へ移行するオープンソースのツールキットです。Shor のアルゴリズムの影響をシミュレートし、Debian ベースのシステム上でハイブリッド移行を自動化することで、「今収穫し、後で解読する」(HNDL) 脅威ベクトルに対処します。
⚠️ 厳格なアーキテクチャ原則: QSM は決して純粋なポスト量子展開を許可しません。すべての操作は、古典暗号と PQC アルゴリズムを組み合わせたハイブリッドパラダイムを強制します (認証には ECDSA P-256 + ML-DSA-65、鍵交換には X25519 + ML-KEM-768)。
QSM は機能的な概念実証であり、認証された本番ツールではありません。重要な環境で依存する前に、このセクションを注意深くお読みください。
--simulate コマンドは、Shor のアルゴリズムのリソース見積もりに簡略化された解析モデルを使用しており、コンパイルされた量子回路ではありません:
O(bits³)logical_qubits × 1000 (表面符号の仮定)これは桁違いの見積もりを生成するものであり、正確な予測ではありません。 実際の CRQC リソース要件は、回路深度、ゲート忠実度、誤り訂正のオーバーヘッド、ハードウェアアーキテクチャに依存します。これらは現在も活発な研究領域です。
出力される数値 (例: 「ECC-256 で約 99 日」) は、記載された仮定の下での理論的な下限を表すものであり、既存のマシンでの測定値ではありません。暗号学的に意味のある量子コンピュータ (CRQC) は今日存在しません。
--migrate コマンドは、ハイブリッド暗号スイートを注入するために設定ファイルにパッチを適用します。以下は行いません:
liboqs や oqs-provider のインストールまたは設定注入された暗号名が有効になるには、oqs-provider がインストールされ、ロードされていることを確認する必要があります。すべての移行は、まず非本番環境でテストしてください。
QSM は以下で検証されています:
tests/ を参照)大規模、負荷時、または多様な環境でのストレステストは行われていません。リファレンス実装として扱い、ご自身のインフラストラクチャに適合させてください。
QSM は確定した NIST 標準を対象としています:
| FIPS | アルゴリズム | QSM での使用 |
|---|---|---|
| FIPS 203 | ML-KEM | 鍵交換 (ML-KEM-768) |
| FIPS 204 | ML-DSA | 認証 (ML-DSA-65) |
用語: 「Kyber」と「Dilithium」は、NIST コンペティション中に使用された標準化前のコードネームです。確定した標準では、それぞれ ML-KEM と ML-DSA が使用されています。QSM は全体を通して標準化された名称を使用しています。
QSMは、さまざまな環境で適応的に動作するように構築されています:
liboqsシステム
統合が必要です。# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
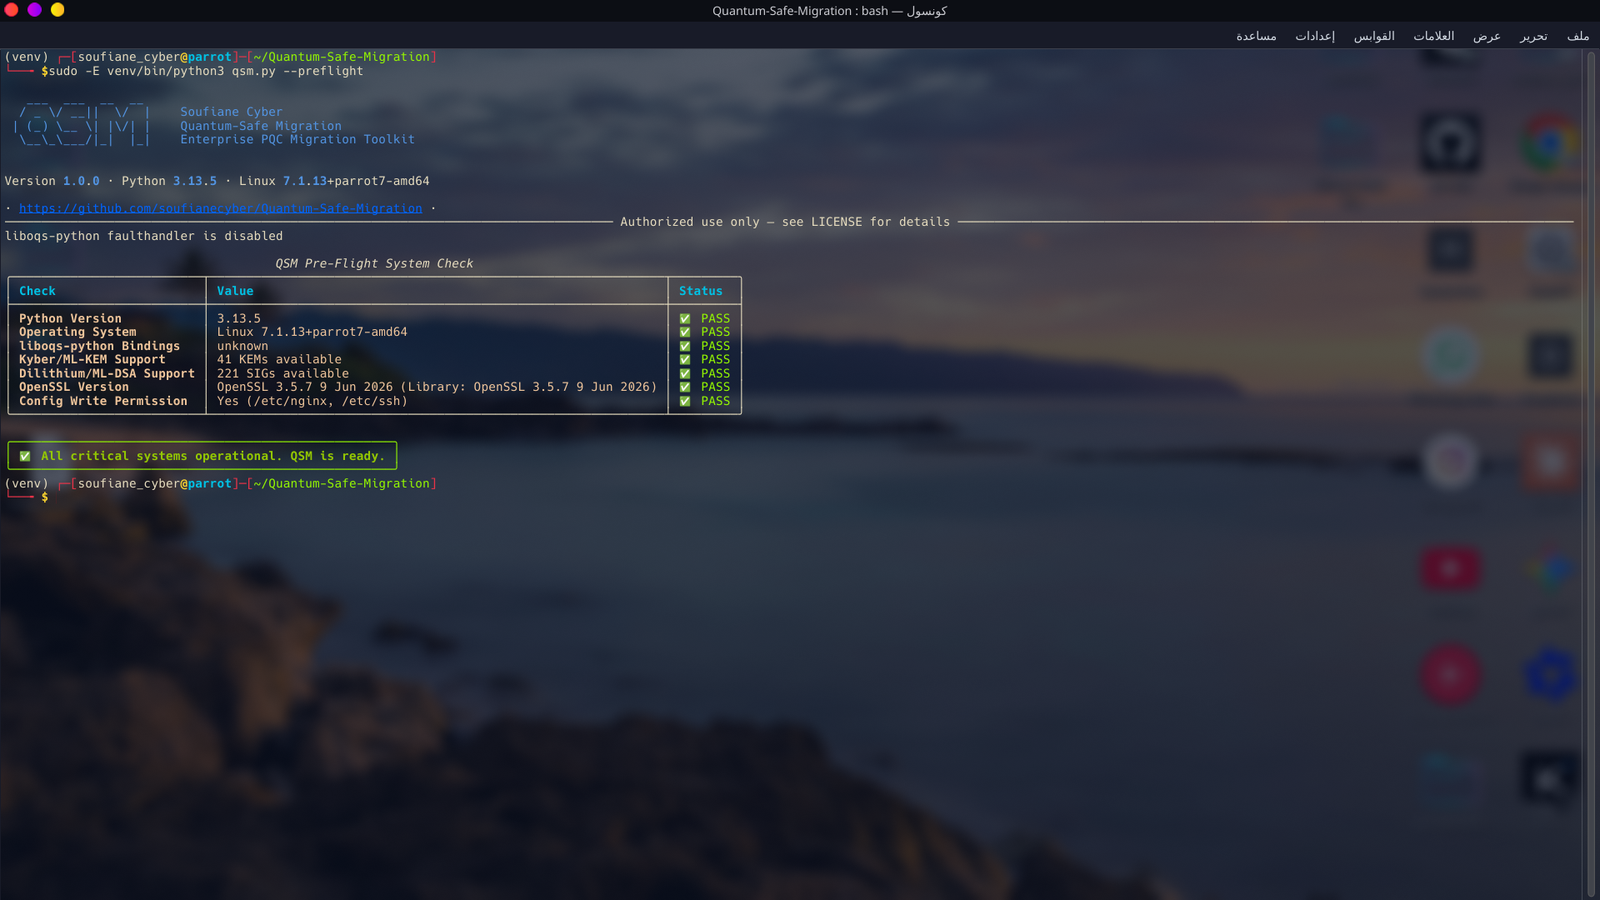
Python バージョン、liboqs バインディング、ML-KEM/ML-DSA の可用性、および OpenSSL を検証します。
python3 qsm.py --simulate --target google.com
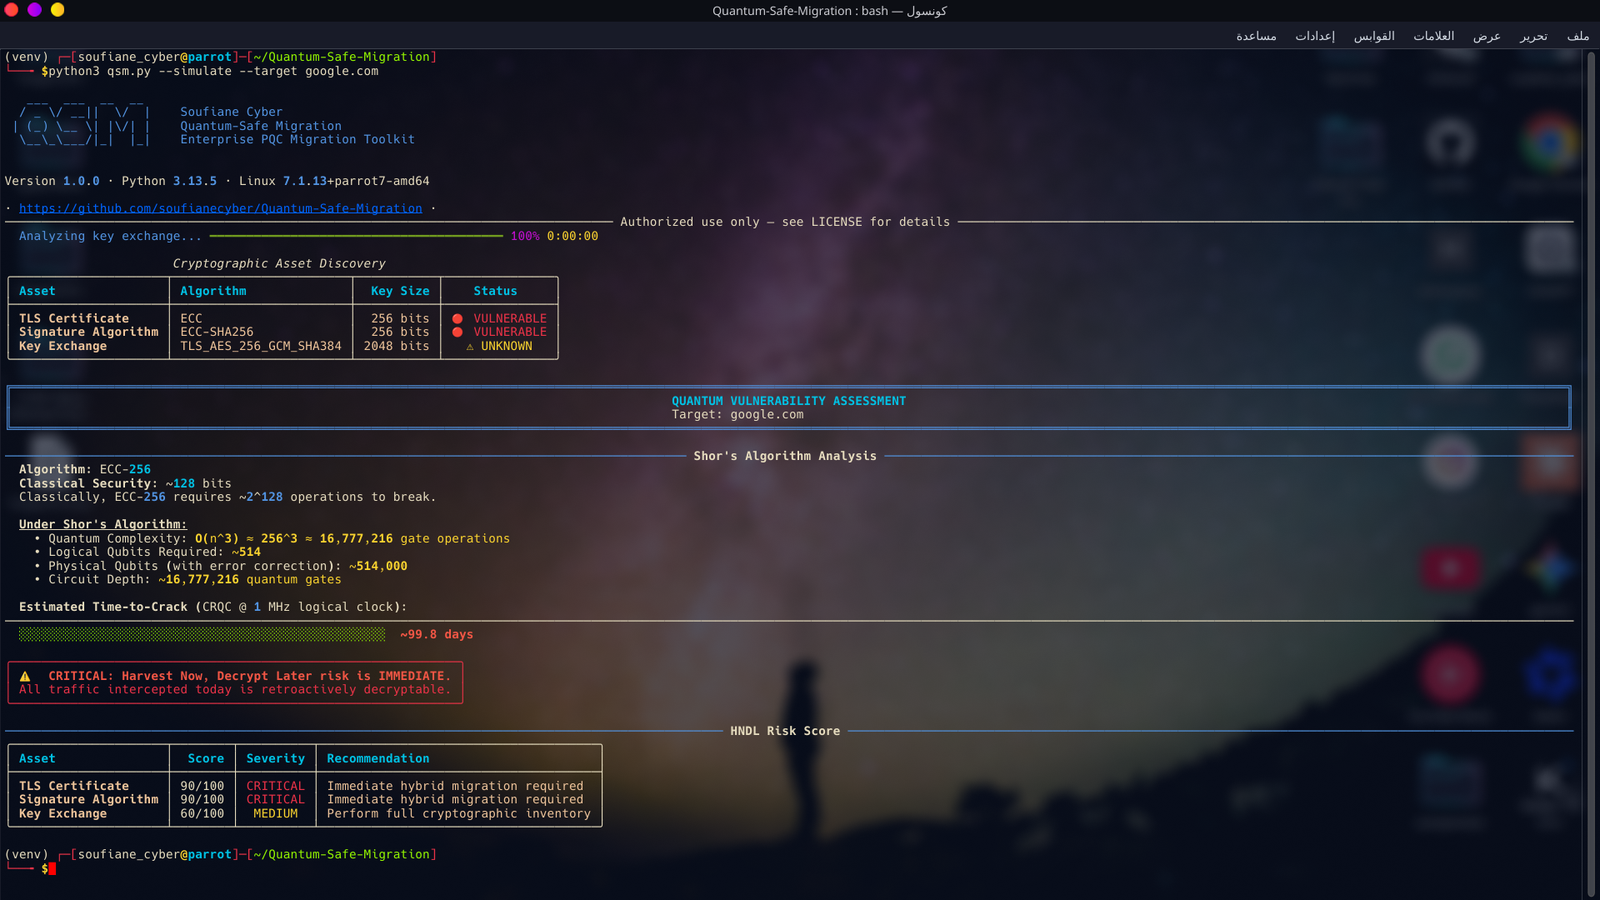
google.com 上で ECC-256 を検出し、Shor のアルゴリズムによる解読までの時間を計算します。
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
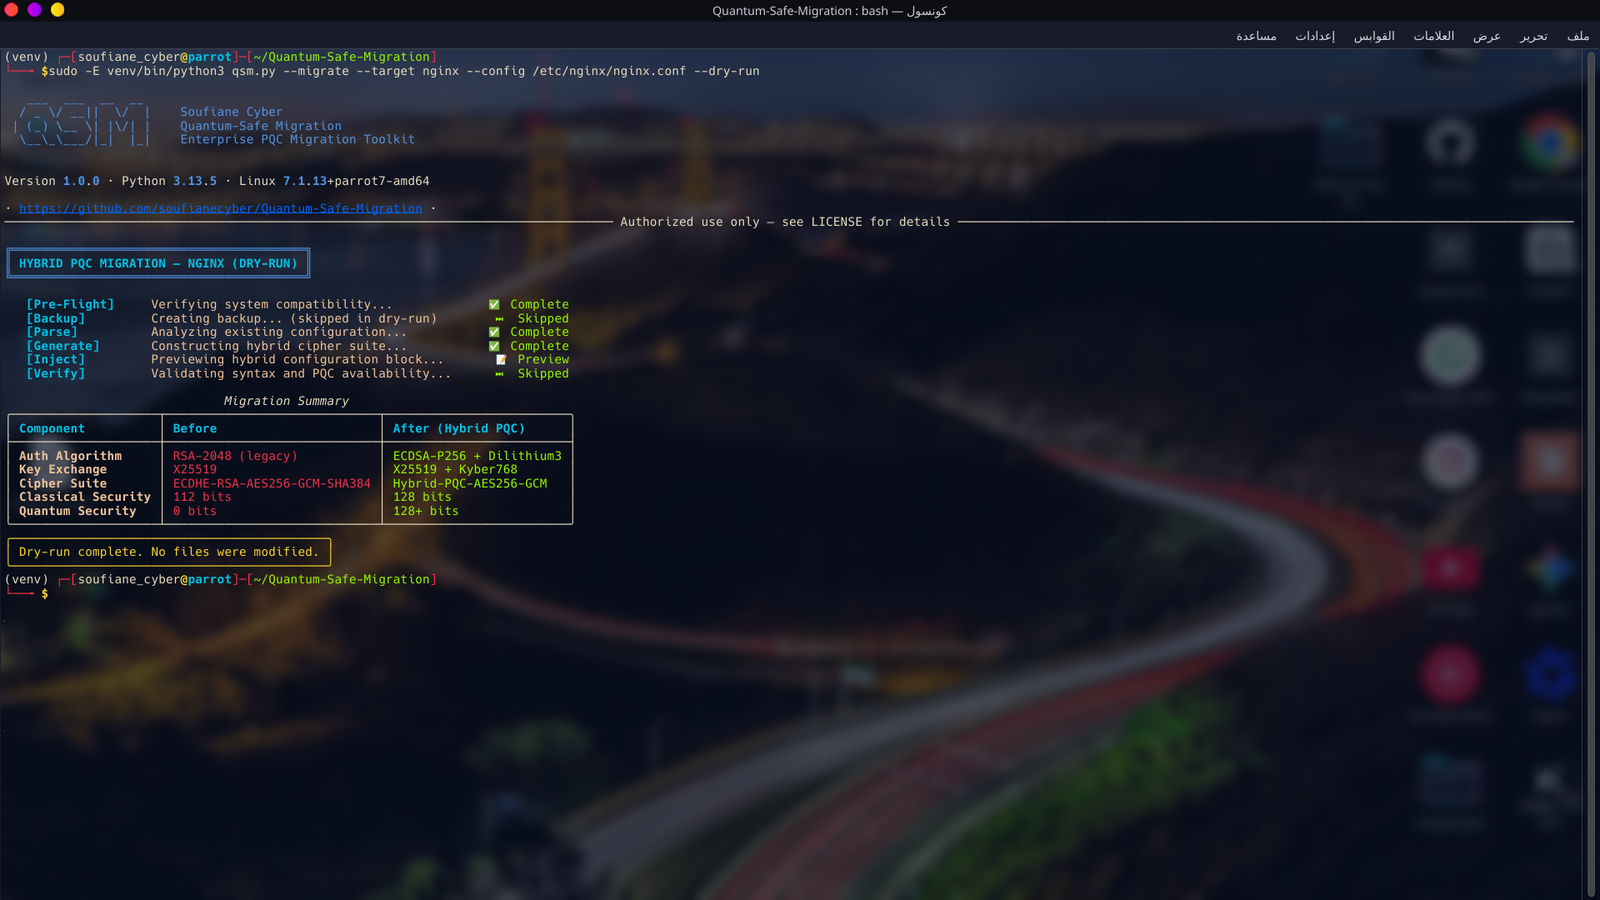
ハイブリッド暗号スイート注入のプレビュー — ファイルは変更されません。
MIT License の下で配布されています。詳細は LICENSE を参照してください。
免責事項: このツールキットは、認可されたテストおよびインフラストラクチャ移行の検証目的にのみ使用するために構築されています。
Soufiane Cyber
liboqs を提供する Open Quantum SafeQSM が量子脅威からインフラストラクチャを保護するのに役立つ場合は、 GitHub で star を付けることをご検討ください。プロジェクトの 可視性が向上し、必要としているより多くのセキュリティチームに届くようになります。








