ebpf-container-escape-framework

EDR eBPF di sola verifica per Linux 5.15+ LTS: 14 hook del kernel, 15 azioni (13 tecniche MITRE), lineage dei processi, esportazione SIEM, pronto per…

EDR eBPF di sola verifica per Linux 5.15+ LTS: 14 hook del kernel, 15 azioni (13 tecniche MITRE), lineage dei processi, esportazione SIEM, pronto per…

Ring -4 a Ring 0: piattaforma di ricerca firmware offensiva-difensiva. Creiamo i bootkit, poi li intercettiamo. Ciclo chiuso. Fiducia zero nel…

Strumento OSINT per indagini sull'identità. Passa da un'e-mail, un nome utente, un telefono o un wallet attraverso 46 fonti fino a un unico profilo e…

Scanner di sicurezza statico locale per app Next.js, Supabase e Stripe: 24 controlli basati su AST per chiavi esposte, RLS e grant mancanti, webhook…

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

Auditor di igiene di Active Directory e Microsoft Entra ID in sola lettura, in puro PowerShell. Raccogli una volta, analizza offline: risultati…

Piattaforma di rilevamento e correzione delle vulnerabilità assistita dall'IA, con un agente endpoint in Go, una dashboard centralizzata e un motore…

Agente di pentest AI autonomo standalone con un ciclo plan→act→judge, competenze generiche, blocco delle azioni distruttive e provider LLM…

Pipeline deterministico di estrazione, triage e backend del compilatore LLM locale basato su PyGhidra per la reimplementazione in C.

Intelligence sulla sicurezza locale per il triage delle CVE - 40 fonti di dati e 41 strumenti, punteggi di rischio e un server MCP per agenti AI,…

Genera impronte digitali semantiche deterministiche per le funzioni Go. Rileva backdoor in stile xz e verifica l'equivalenza semantica utilizzando…

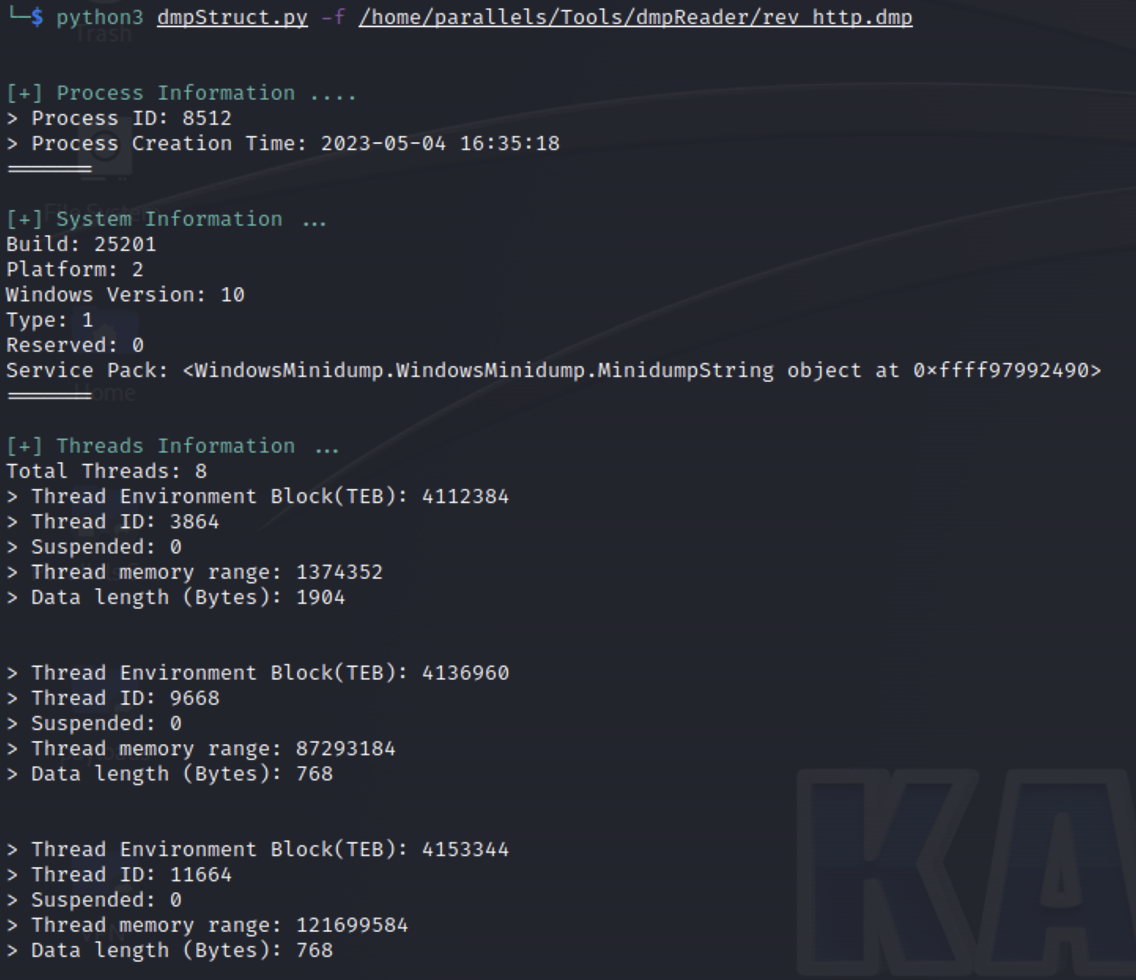
Analizza i file Windows MiniDump (MDMP) con Kaitai Struct, estraendo le stringhe dalla memoria e confrontandole con le regole YARA per il triage…

Piattaforma OSINT a microservizi in Rust che automatizza la raccolta, la correlazione e la visualizzazione di informazioni per il threat intelligence…

Toolkit per la rimozione di watermark audio tramite IA e per l'anti-attribuzione forense. Neutralizza Suno, Udio e le impronte neurali con il…

Cerca artefatti forensi di Windows, visualizza dove risiede ciascuno su disco e copia il comando KAPE per raccoglierlo. Genera inoltre script di…

Toolkit per la sicurezza cellulare GTK4 e CLI con 57 moduli per l'interfaccia aerea 2G GSM, 3G UMTS, 4G LTE e 5G NR, la rete core, l'identità SIM, il…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…