

DebuggerJ-
 jaime64net/debuggerj-
Debugger di applicazioni x86 e x64 con integrazione AI
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+7
jaime64net/debuggerj-Debugger di applicazioni x86 e x64 con integrazione AI
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 woldann/exoproc
Strumentazione cross-process per Windows x64 in TypeScript — funzioni hook, reindirizzamento thread e lettura/scrittura della memoria in un altro…
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 gmh5225/lithium-kernel
Driver kernel-mode di Windows con client user-mode che espone lettura/scrittura di memoria fisica e virtuale basata su IOCTL, page table walking,…
 x86rc/vmp-lazy-unpack
Unpacker basato sull'emulazione e resolver delle importazioni per binari Windows x86/x64 VMProtect 3.x, che utilizza Unicorn per emulare le syscall e…
 itm4n/pentest-windows
Raccolta di ricerche sul funzionamento interno di Windows e tecniche di sfruttamento che coprono privilege escalation, abuso di token e trucchi di…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…
 not-matthias/amd_hypervisor
Framework hypervisor AMD SVM in Rust con gestori vmexit personalizzabili (MSR, CPUID, RDTSC) e hooking NPT per il monitoraggio e la ricerca a livello…
 67-6f-64/antioreans-codedevirtualizer
Plugin per IDA 6.8 che devirtualizza la macchina virtuale FISH di Themida (2.2.5.0-2.2.7.0), ripristinando il codice nativo dai binari protetti per…
 thesecretclub/sandboxbootkit
Bootkit per Windows Sandbox per disabilitare DSE/PatchGuard.
 abraxas/gatex
FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
 gmh5225/kernel-ctf
Raccolta di challenge CTF per lo sfruttamento del kernel Linux che coprono vulnerabilità di buffer overflow, use-after-free e race condition per…
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…
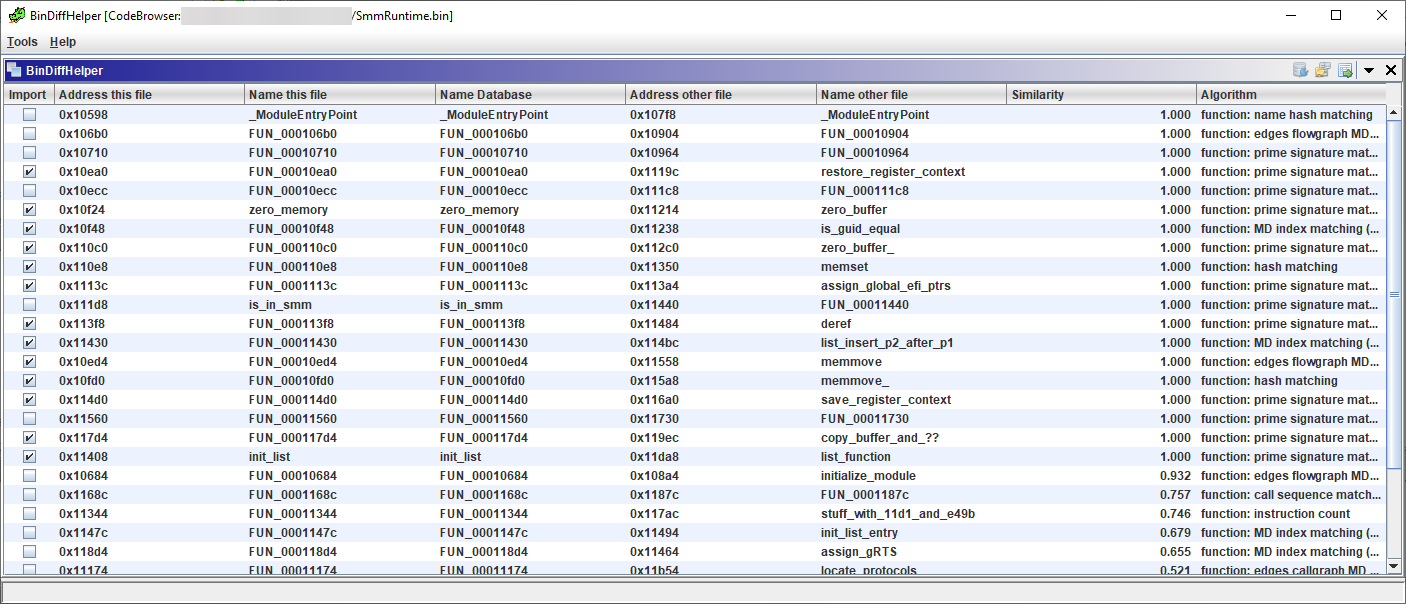 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…