gmh5225/minidumpreader
Analizza i file Windows MiniDump (MDMP) con Kaitai Struct, estraendo le stringhe dalla memoria e confrontandole con le regole YARA per il triage forense e malware.

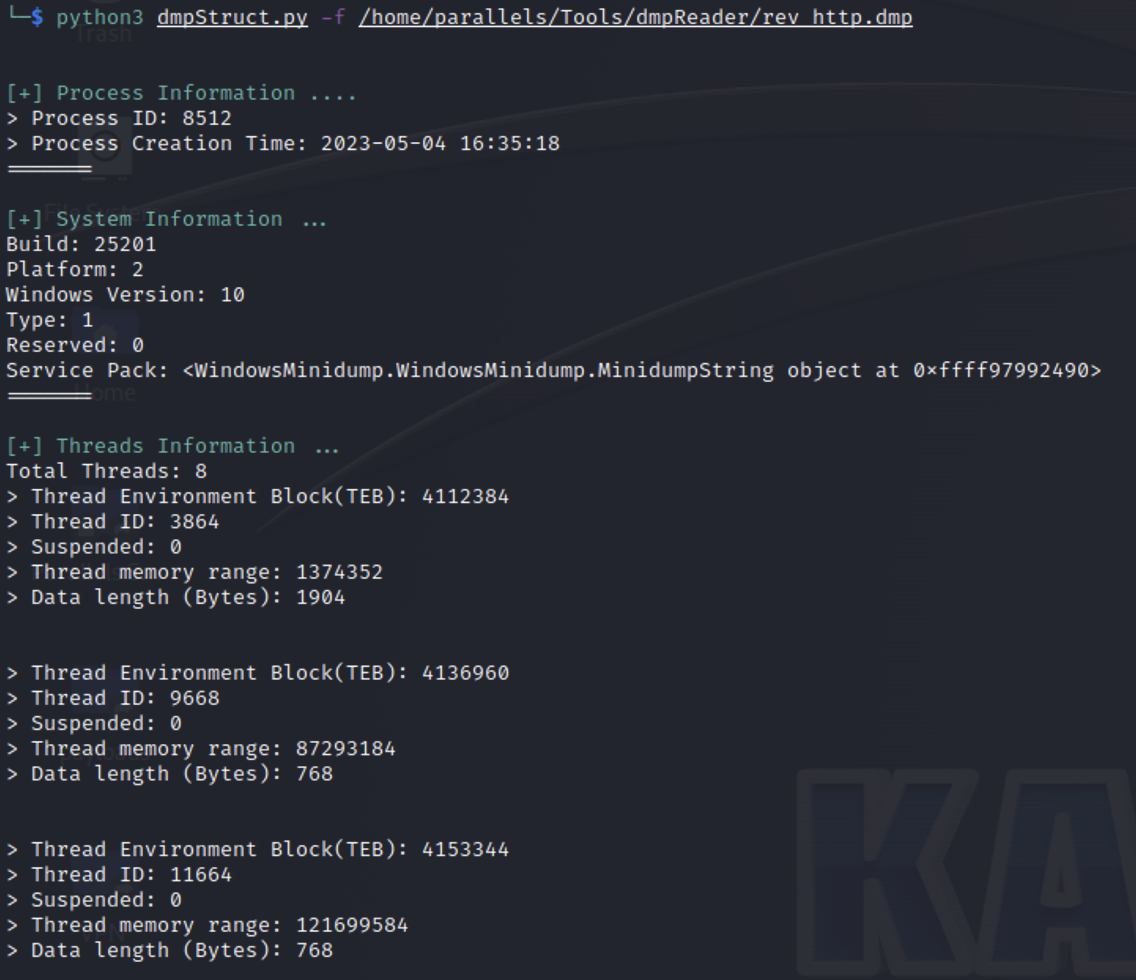
miniDumpReader è un lettore di Windows MiniDump (MDMP) che sfrutta Kaitai Struct (https://kaitai.io) per analizzare i dump di memoria di Windows.
python3 -m pip install kataistruct
──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.
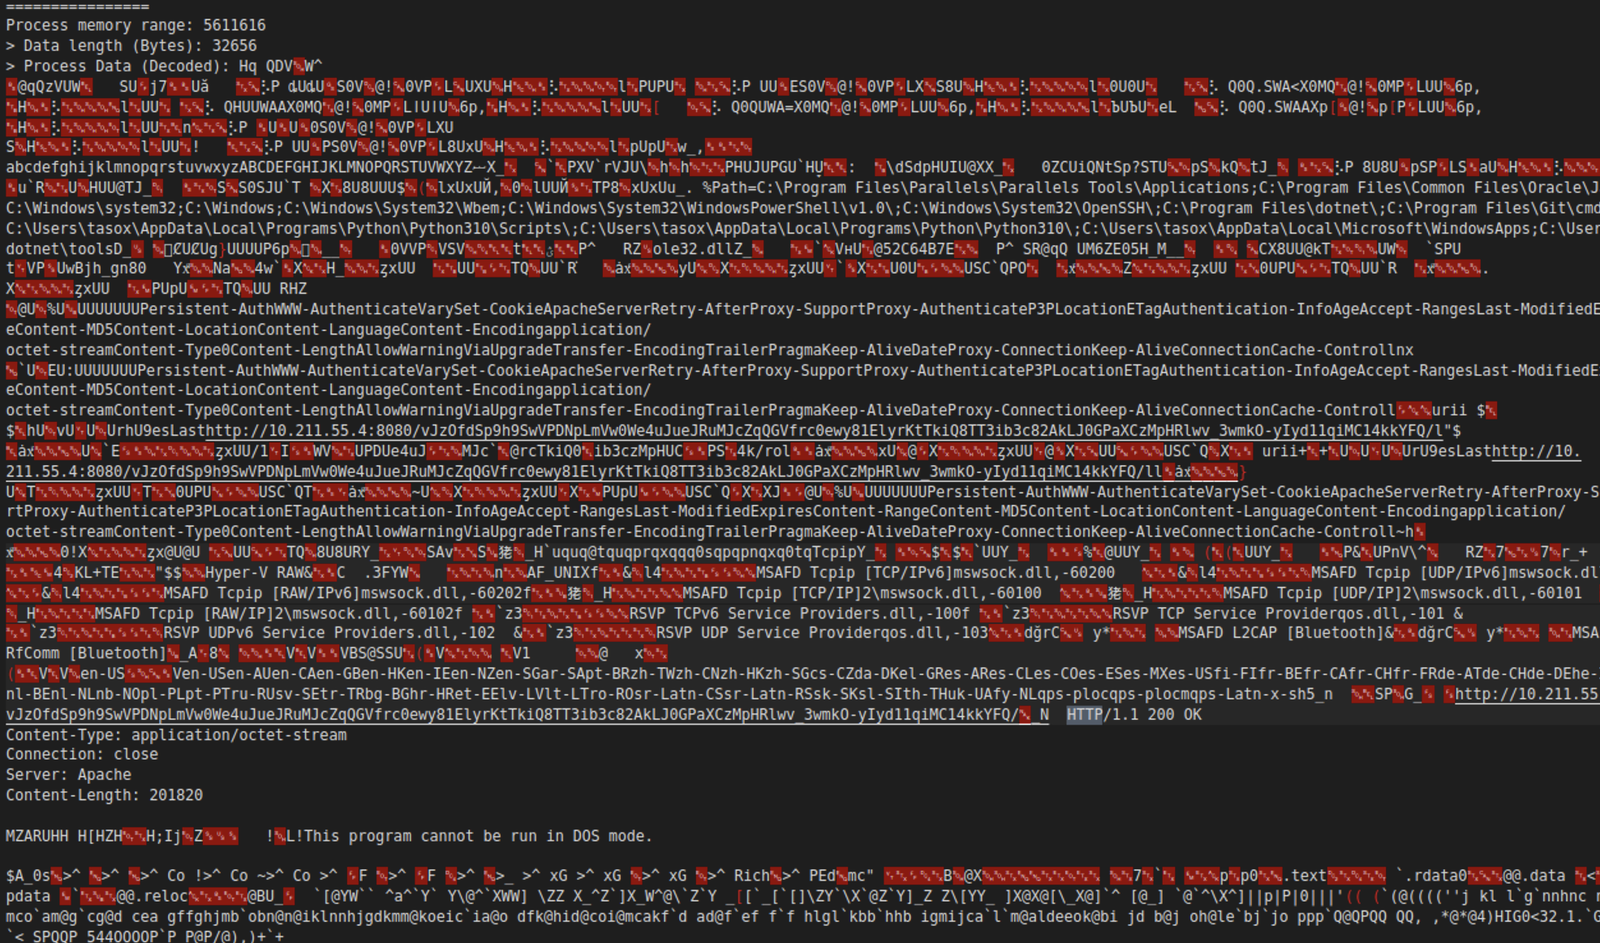
I risultati vengono salvati automaticamente in memoryStrings.txt
# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X