

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Generazione di Shellcode — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
136 risultati
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
18 giorni fa
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…
password-crackingreconnaissanceencryption-decryption-tools+8
41 mese fa
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Iniezione di processo Threadless tramite hooking di funzioni remote.
payload-generationshellcodepost-exploitation+4
8242 anni fa
RunPE preview

RunPE

GitHubnettitude/runpe

Loader riflessivo in C# per binari non gestiti.
payload-generationimpersonation-toolsshellcode+6
4453 anni fa
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

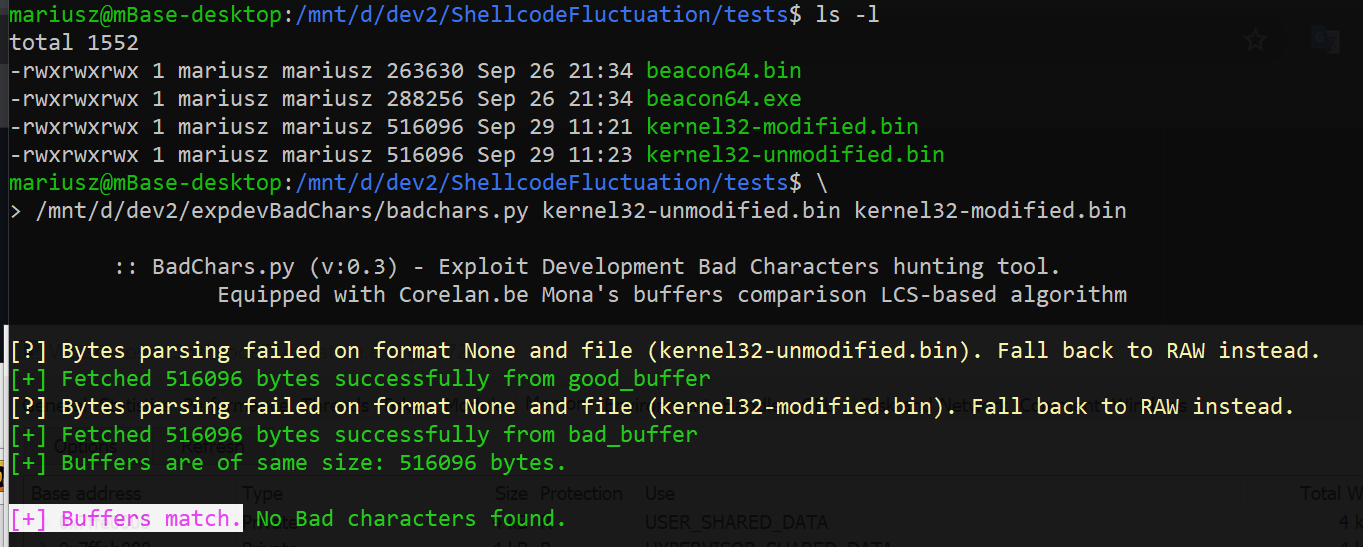
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…

payload-generationshellcodepost-exploitation+4
1.1k4 anni fa
rizin preview

rizin

GitHubrizinorg/rizin

Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
embedded-systems-securitystatic-analysisexploitation+7
4.0k7h 31m fa
keystone preview

keystone

GitHubkeystone-engine/keystone

Framework assembler multi-architettura che converte il codice sorgente assembly in codice macchina per Arm, x86, MIPS, PowerPC, RISC-V e altri, con…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k3 mesi fa
Empire preview

Empire

GitHubbc-security/empire

Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k1 mese fa
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Stanco di guardare hex tutto il giorno e di sputare '\x41'? Preferisci guardare Lugia/Charmander? Ho la soluzione per te.
payload-generationshellcodered-teaming+3
1284 anni fa
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoC e strumenti per l'analisi delle tecniche di esecuzione dei processi di Windows
ids-ips-evasionreverse-engineeringshellcode+6
9588 mesi fa
siofra preview

siofra

GitHubcybereason/siofra

Simula il loader PE di Windows per identificare le vulnerabilità di DLL hijacking, genera DLL armate con payload shellcode e rileva i bypass…
privilege-escalationvulnerability-scannerspayload-generation+4
5119 anni fa
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Una DLL autonoma che esporta i database in chiaro una volta iniettata nel processo di KeePass.
password-attackspayload-generationdata-exfiltration+3
2993 anni fa
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC per la nuova tecnica di iniezione, che abusa dell'API fork di Windows per eludere gli EDR.…

exploitationshellcodepost-exploitation+4
6773 anni fa
scare preview

scare

GitHubnetspooky/scare

Un REPL ed emulatore assembly multi-architettura per la tua riga di comando.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
3111 anno fa
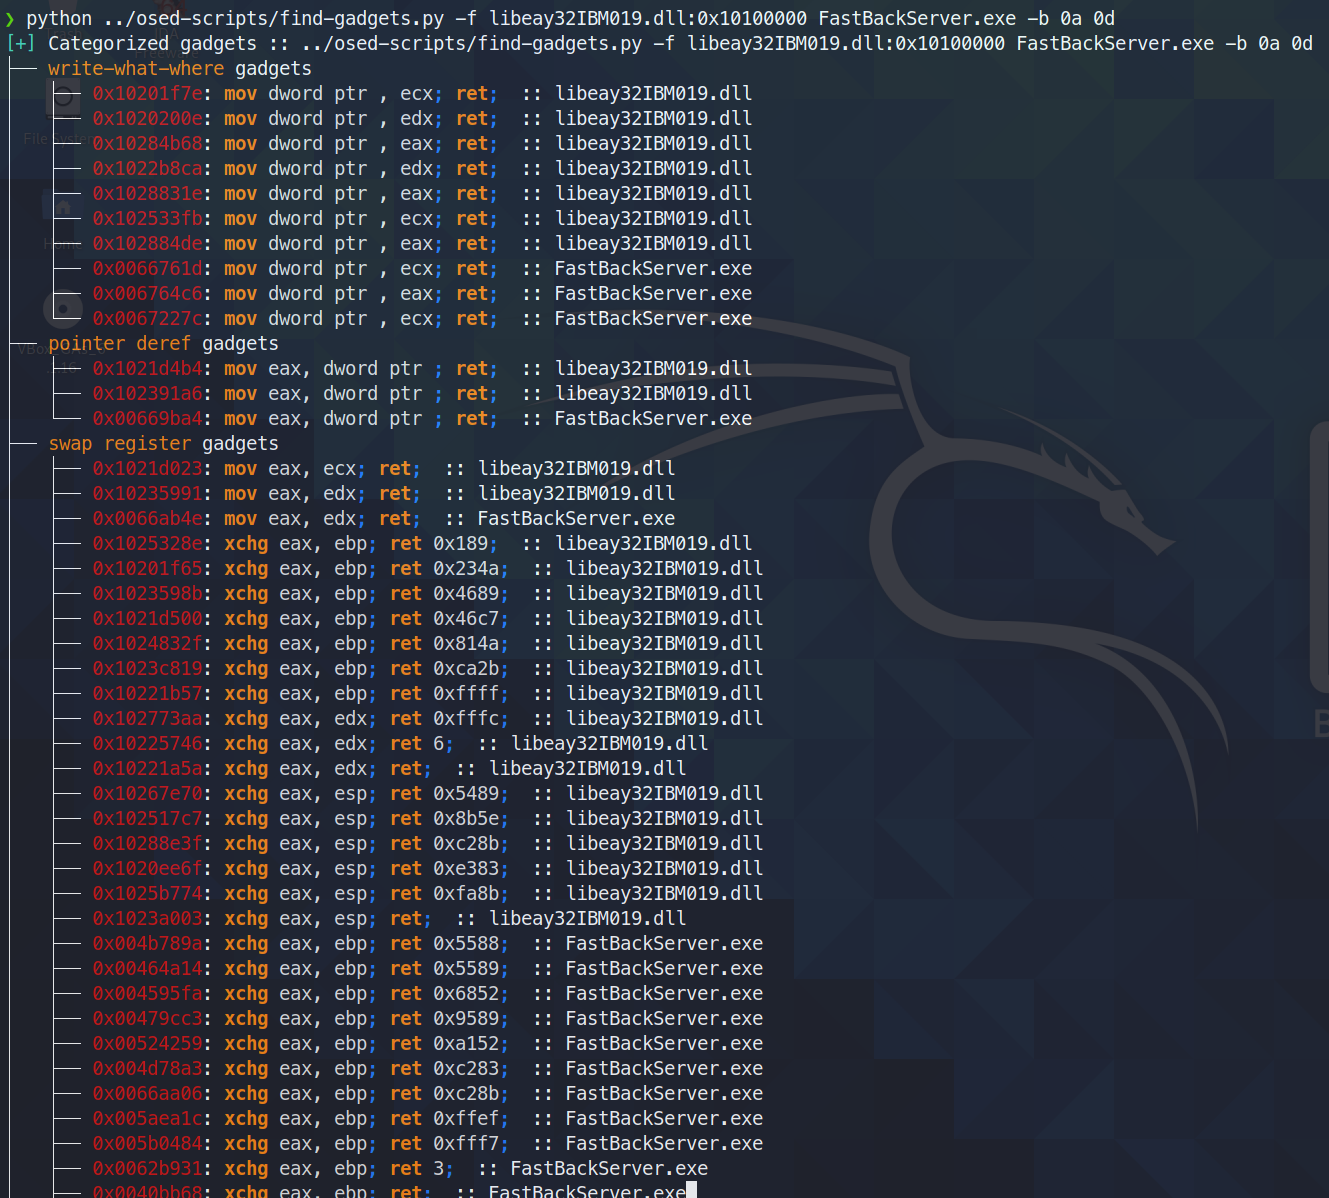
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

strumenti su misura per il corso di sviluppo exploit in user mode Windows di Offensive Security (OSED)
exploitationreverse-engineeringdebuggers+5
6222 anni fa
PMD preview

PMD

GitHubrad9800/pmd

Corso pratico di sviluppo di malware per Windows: API hashing, DLL sideloading, esecuzione di shellcode, manipolazione di PE, hosting di payload e…
reverse-engineeringshellcodemalware-analysis+6
1591 anno fa
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

Libreria Crystal Palace per inoltrare le chiamate Nt API tramite il Threadpool. Aggiornata per i call gadgets.
ids-ips-evasionpost-exploitationred-teaming+3
2311 mesi fa
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Framework di sviluppo di shellcode in modalità utente per Windows (WUMSDF)

exploitationshellcodered-teaming+2
1583 mesi fa
Precedente12…8Successivo