

bba
 openbba0/bba
Sandbox di clonazione di app Android con una CLI in stile Frida che avvia o si collega ad app clonate e inietta script QuickJS utilizzando Gum…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
openbba0/bbaSandbox di clonazione di app Android con una CLI in stile Frida che avvia o si collega ad app clonate e inietta script QuickJS utilizzando Gum…
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…
 oscarsantanaarias/ida-ghidra-bridge
Server bridge JSON TCP per IDA Pro e Ghidra che espongono decompilazione, xref, simboli, vtable, RTTI e patching della memoria a script esterni e…
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 dragonjar/burpia
Estensione di Burp Suite che integra il rilevamento passivo delle vulnerabilità tramite intelligenza artificiale.
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 lolcaken/javascript-deobfuscator
Deobfuscator per output di javascript-obfuscator 5.x (string arrays, control-flow flattening, self-defending, RC4/base64)
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 sunghoojung/reverse-engineering-browser
Browser di ricerca macOS local-first basato su una build personalizzata di Brave che cattura traffico di rete, fingerprint, script e prove di runtime…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
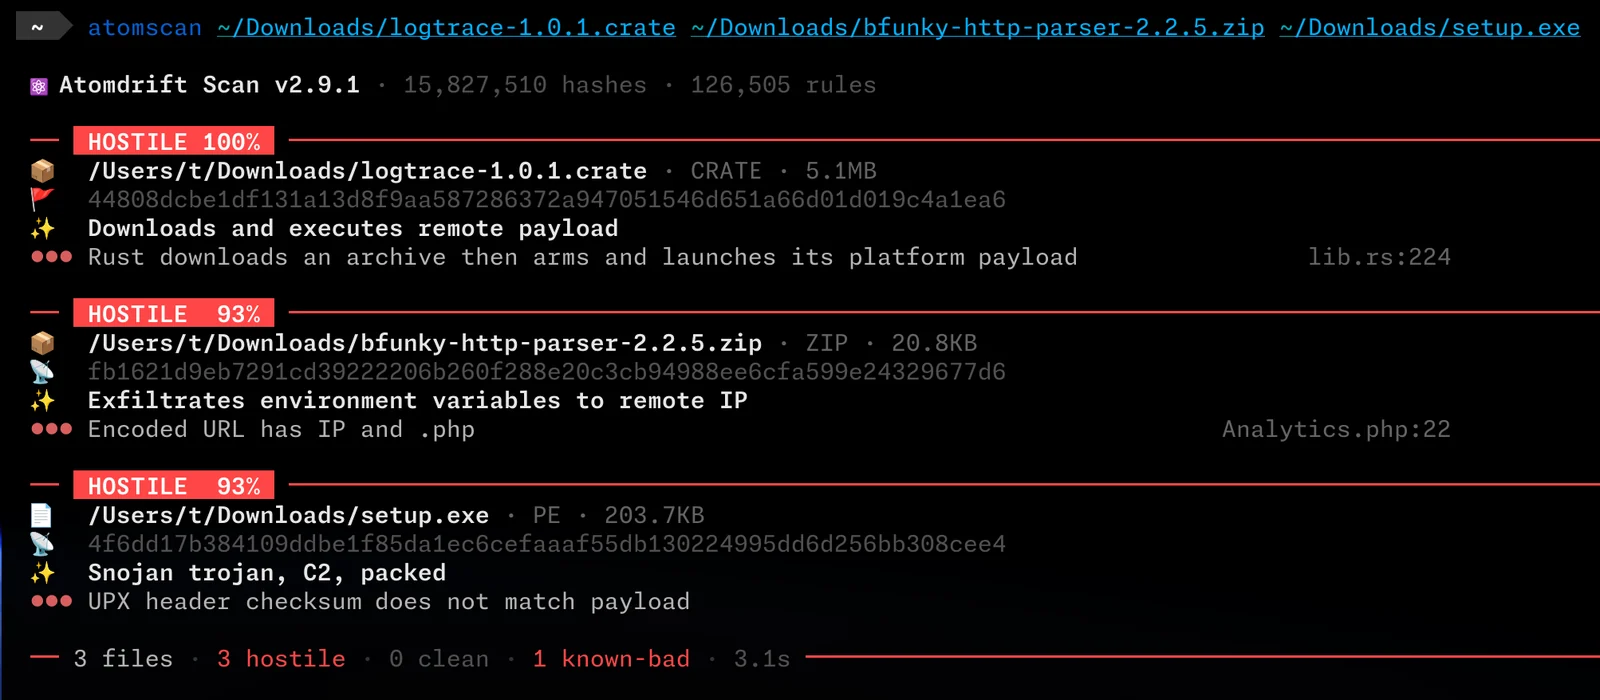 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
Estrai gli assembly gestiti (.NET) da un assembly store di MAUI Android.
 gmh5225/frida-stalker-ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.