

DFIRHub
 lascc/dfirhub
Cerca percorsi di artefatti, crea script di raccolta e converti regole Sigma. Tutto in un unico posto.
forensicsinformation-gatheringdigital-forensics+4
94 giorni fa
lascc/dfirhubCerca percorsi di artefatti, crea script di raccolta e converti regole Sigma. Tutto in un unico posto.
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
Laboratorio pratico di cybersecurity: mini-SOC su AWS, analizzatore IOC di CloudTrail, laboratorio di analisi del phishing, triage di binari ELF,…
 owasp/piihunter
Scansiona database PostgreSQL e issue Jira alla ricerca di PII utilizzando regex, NER/ML e rilevamento opzionale tramite LLM self-hosted, con report…
 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 rorywag/hayabusa-bulk-runner
Esegui Hayabusa in blocco su una cartella di raccolte KAPE, un'esecuzione per host, con report per host e una dashboard di triage cross-host
 perplexityai/numbat
Visibilità sull'attività degli agenti AI sugli endpoint, con rilevamento on-device, blocco opzionale pre-azione e ricostruzione forense.
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Laboratorio domestico pratico su Wazuh SIEM/XDR che copre il deployment OVA, l'enrollment degli agenti, il file integrity monitoring, il rilevamento…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
Workbench offline basato su browser per la postura multi-cloud che simula percorsi di attacco, verifica la conformità IaC, analizza grafi di identità…
 clausing/scripts
Raccolta di script Python e Perl per digital forensics, incident response e analisi di rete, inclusi strumenti per hash signature e utilità di packet…
 trustedsec/artillery
Strumento open-source per il blue team che protegge i sistemi Linux e Windows utilizzando molteplici metodi di difesa e rilevamento a livello di host…
 g0dse11/detecttrace
Strumento open-source di detection engineering che traccia le detection di sicurezza end to end e identifica il primo stage che fallisce.
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
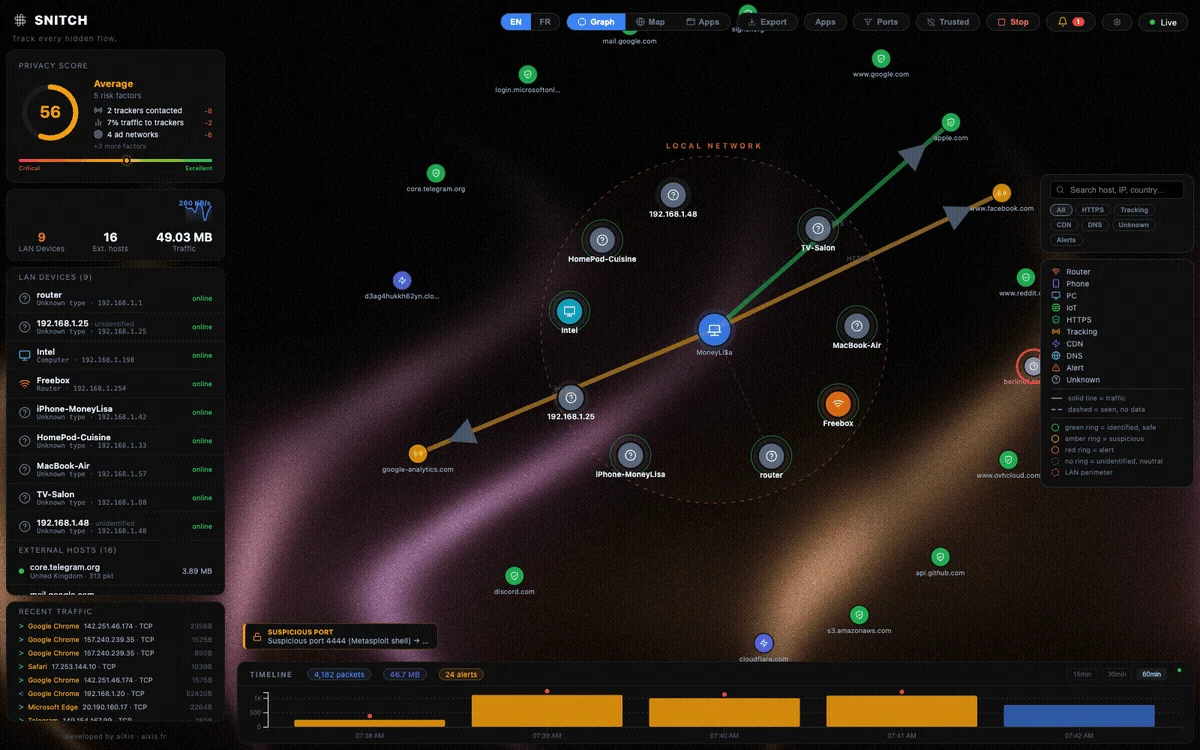 aixisstudio/snitch
Visualizzatore di traffico di rete in tempo reale — vedi ogni connessione effettuata dal tuo computer. Privacy-first, 100% locale. / Visualiseur de…