Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Evasione IDS/IPS — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
544 risultati
TornadoC2 preview

TornadoC2

GitHubkamalx06/tornadoc2

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
1 giorno fa
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate

defensive-toolsids-ips-evasionreverse-engineering+6
138 giorni fa
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
55 mesi fa
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
3318 giorni fa
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
75 mesi fa
Koi preview

Koi

GitHubb3rt1ng/koi

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
payload-generationpersistence-mechanismsids-ips-evasion+9
394 giorni fa
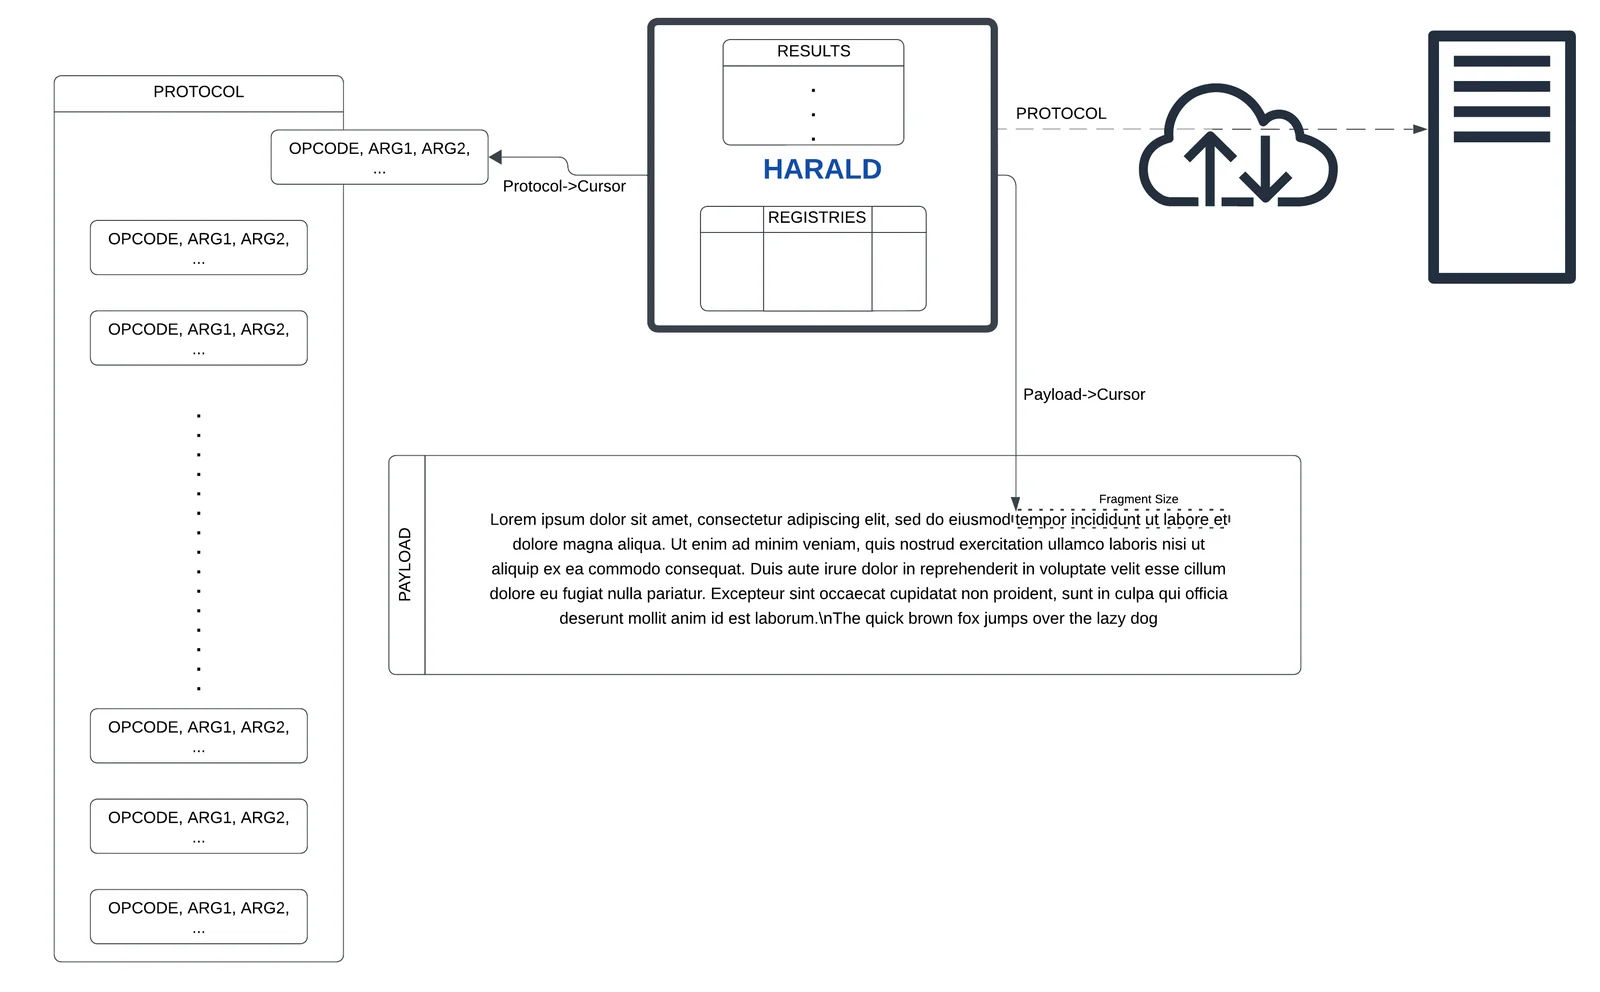
Harald preview

Harald

GitHubgmh5225/harald

Una CPU minimale in-memory per la creazione agnostica di protocolli al volo
exploitationids-ips-evasionscripting-automation+6
1 anno fa
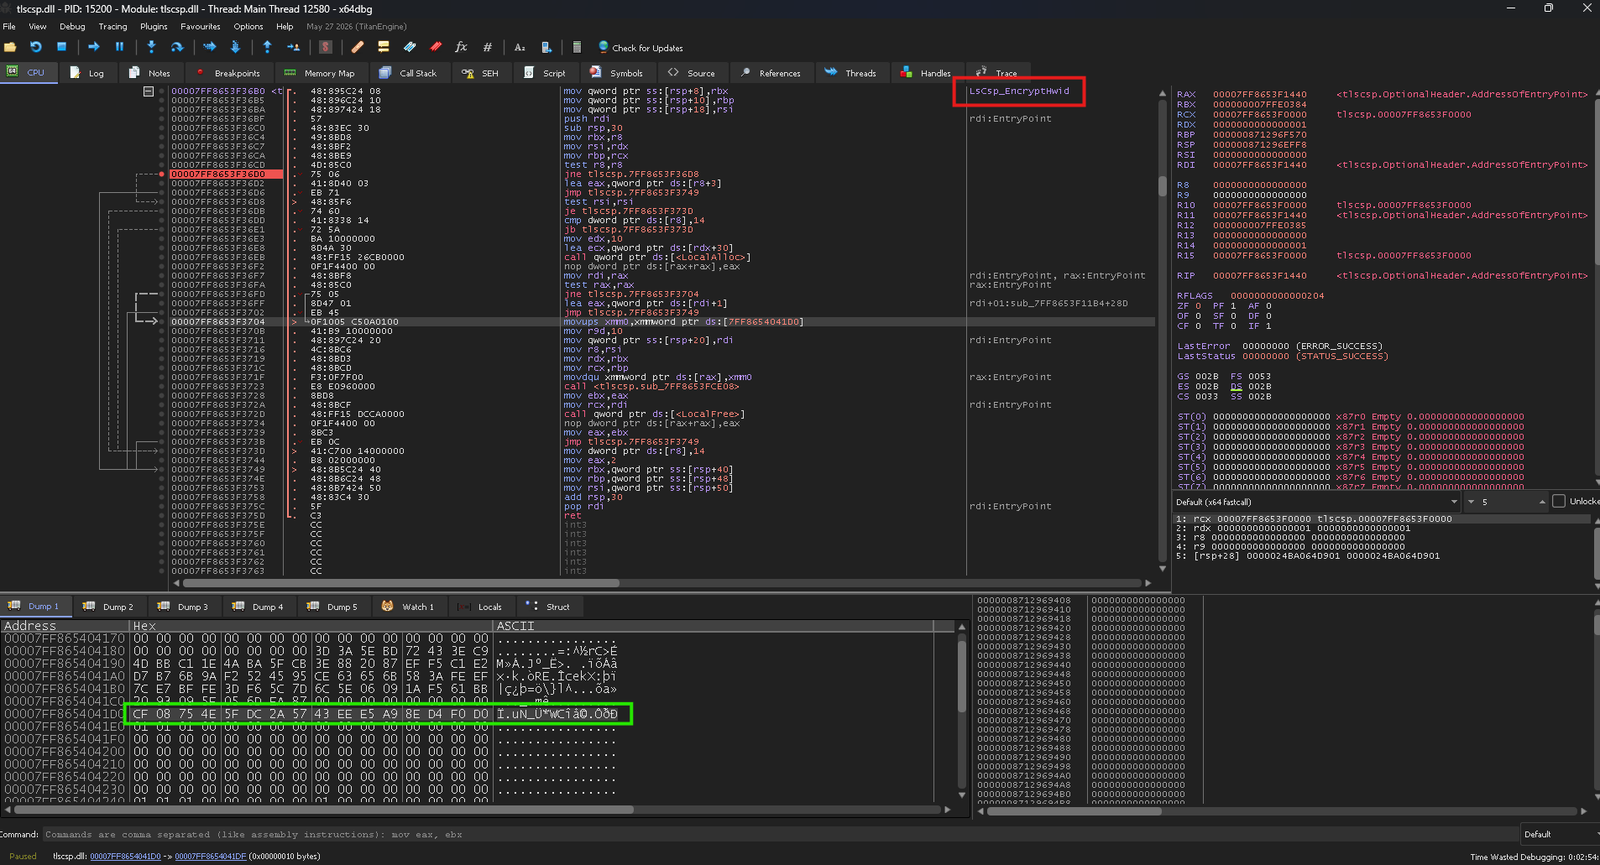
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…
defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
3825 giorni fa
Darkcloak preview

Darkcloak

GitHub0x574r/darkcloak

Strumento Linux per l'occultamento dell'identità dei processi che falsifica comm, argv, cmdline, environ, percorso exe e VMA tramite una pipeline…
privilege-escalationpersistence-mechanismsids-ips-evasion+6
144 mesi fa
F31 preview

F31

GitHubgmh5225/f31

Strumento per nascondere Kali Linux sulla rete

defensive-toolsids-ips-evasionscripting-automation+6
32 anni fa
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
641 mese fa
evillimiter preview

evillimiter

GitHubdavidsonrafaelk/evillimiter

Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
network-mappingids-ips-evasioninformation-gathering+4
91 mese fa
burpFakeIP preview

burpFakeIP

GitHubthekingofduck/burpfakeip

Estensione Burp Suite per la falsificazione degli indirizzi IP nelle richieste HTTP, che consente di testare le restrizioni IP lato server e di…
web-proxies-interceptionids-ips-evasionimpersonation-tools+2
1.7k4 anni fa
iodine preview

iodine

GitHubyarrick/iodine

Instrada dati IPv4 attraverso server DNS per bypassare le restrizioni del firewall e fornire accesso di rete occulto per i test di penetrazione.
ids-ips-evasiondata-exfiltrationnetwork-security+4
8.0k6 giorni fa
lldp preview

lldp

GitHubwhispergate/lldp

Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…
ids-ips-evasioncommand-and-controlred-teaming+1
231 mese fa
CS_SleepMask preview

CS_SleepMask

GitHubjas502n/cs_sleepmask

CS_SleepMask

penetration-testing-frameworksids-ips-evasionpost-exploitation+2
45 anni fa
bedaisy-bypass preview

bedaisy-bypass

GitHubgmh5225/bedaisy-bypass

Hook in modalità kernel che intercetta, decripta e annulla il traffico di report da BEDaisy al servizio per sopprimere il rilevamento anti-cheat su…
ids-ips-evasionred-teamingadversarial-attack
52 anni fa
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).

defensive-toolsids-ips-evasiondebuggers+3
1924 giorni fa
Precedente12…31Successivo