

OshoosiClaw
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
defensive-toolsnetwork-securitymalware-analysis+8
oyesanyf/oshoosiclawAutonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 nawaralseelawi/pvbrf-id
Codice di simulazione e risultati per un protocollo di rilevamento delle intrusioni federato, privato, verificabile e robusto ai bizantini, che…
 perplexityai/numbat
Visibilità sull'attività degli agenti AI sugli endpoint, con rilevamento on-device, blocco opzionale pre-azione e ricostruzione forense.
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Laboratorio domestico pratico su Wazuh SIEM/XDR che copre il deployment OVA, l'enrollment degli agenti, il file integrity monitoring, il rilevamento…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 trustedsec/artillery
Strumento open-source per il blue team che protegge i sistemi Linux e Windows utilizzando molteplici metodi di difesa e rilevamento a livello di host…
 g0dse11/detecttrace
Strumento open-source di detection engineering che traccia le detection di sicurezza end to end e identifica il primo stage che fallisce.
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 rbidou/pyrasp
Protezione runtime delle applicazioni per server web Python, funzioni serverless e server MCP, che rileva attacchi, prompt injection e fughe di dati…
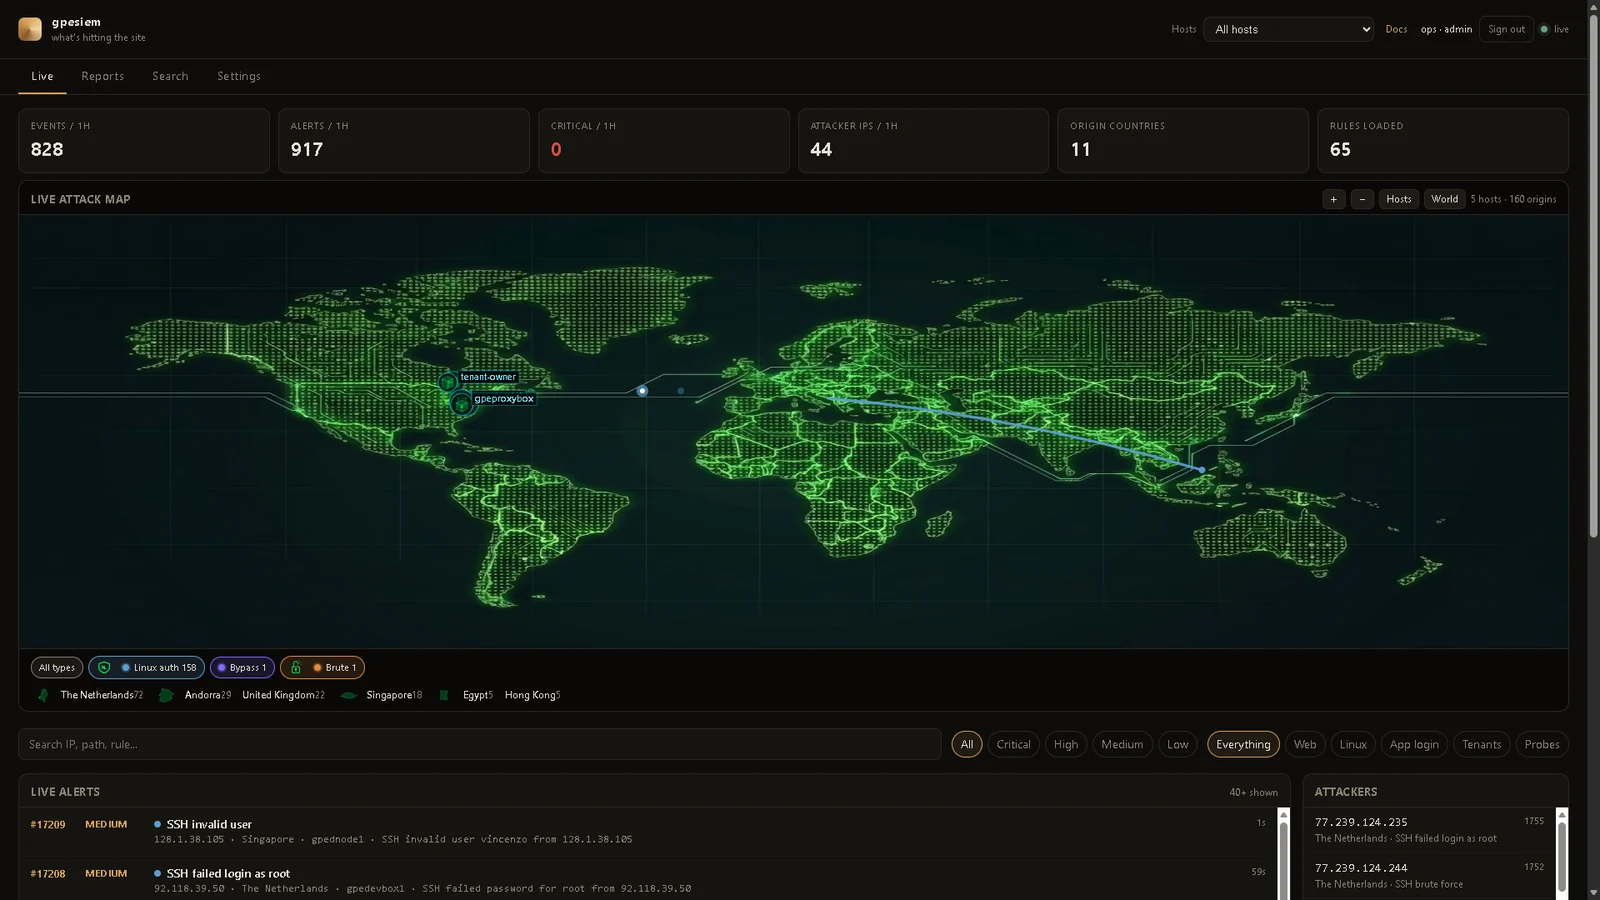 gopasteverything/gpewebdefender
Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.
 ndaal_open_source/ndaal_public_auditd
Set di regole Linux Auditd basato sulle best practice con 14.956 regole mappate su MITRE ATT&CK, ruolo di deployment Ansible e strumenti di lint/test…
 liuz233/harde
Codice di ricerca per HARDE, un harness per agenti che sonda e ottimizza in modo adattivo i componenti per il rilevamento dei rischi a runtime e il…
 microlaser/dns_watchdog_windows2
Script PowerShell che monitora il traffico DNS di Windows tramite pktmon per rilevare avvelenamento, spoofing, risposte di resolver malevoli e…
 haidang-infosec/phantom-grid
Un sistema di difesa attiva basato su eBPF che trasforma il tuo server Linux in un honeypot ingannevole. Include reindirizzamento trasparente del…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
Sotto-servizio di Difesa Cellulare Zero-Trust per Android (Rilevamento e Routing Sicuro di IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)