

summit
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitPiattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 owasp/secretsifter
Progetto OWASP Incubator: rileva credenziali esposte nei contenuti inviati al browser (JavaScript, risposte di configurazione, traffico live).
 1n3/sn1per-mcp
Server MCP che consente agli assistenti AI di pilotare un'installazione self-hosted di Sn1per, eseguendo scansioni con ambito definito e verificate,…
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 yslxotwod/wifisting
Toolkit GTK4 per la sicurezza wireless con 57 moduli shell standalone per Wi-Fi, Bluetooth, RF, Zigbee, NFC e attacchi lato router, oltre a MITM,…
 gmh5225/llm-guard-service
Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
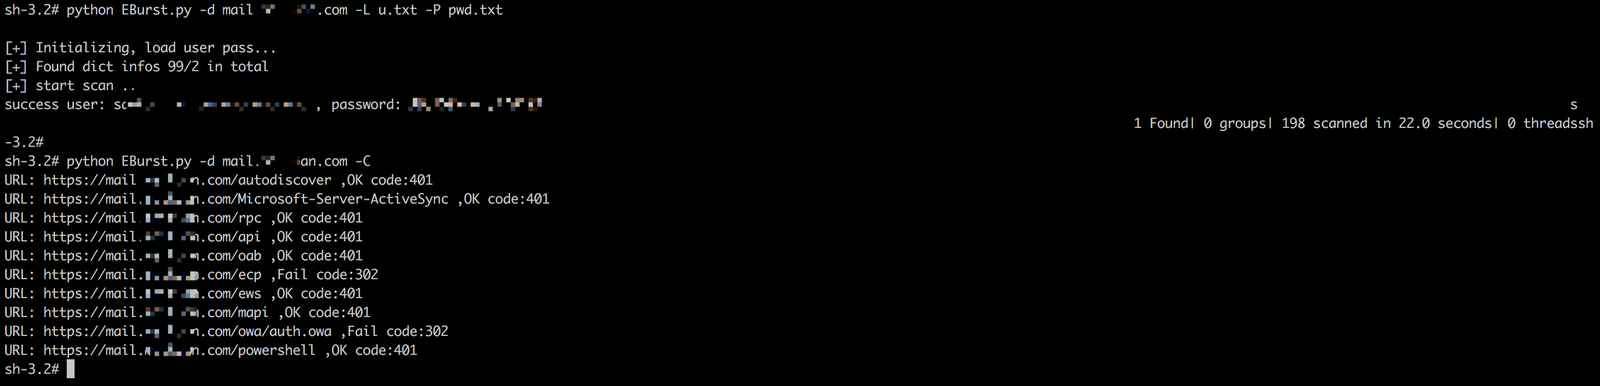 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 cisagov/kev-data
Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
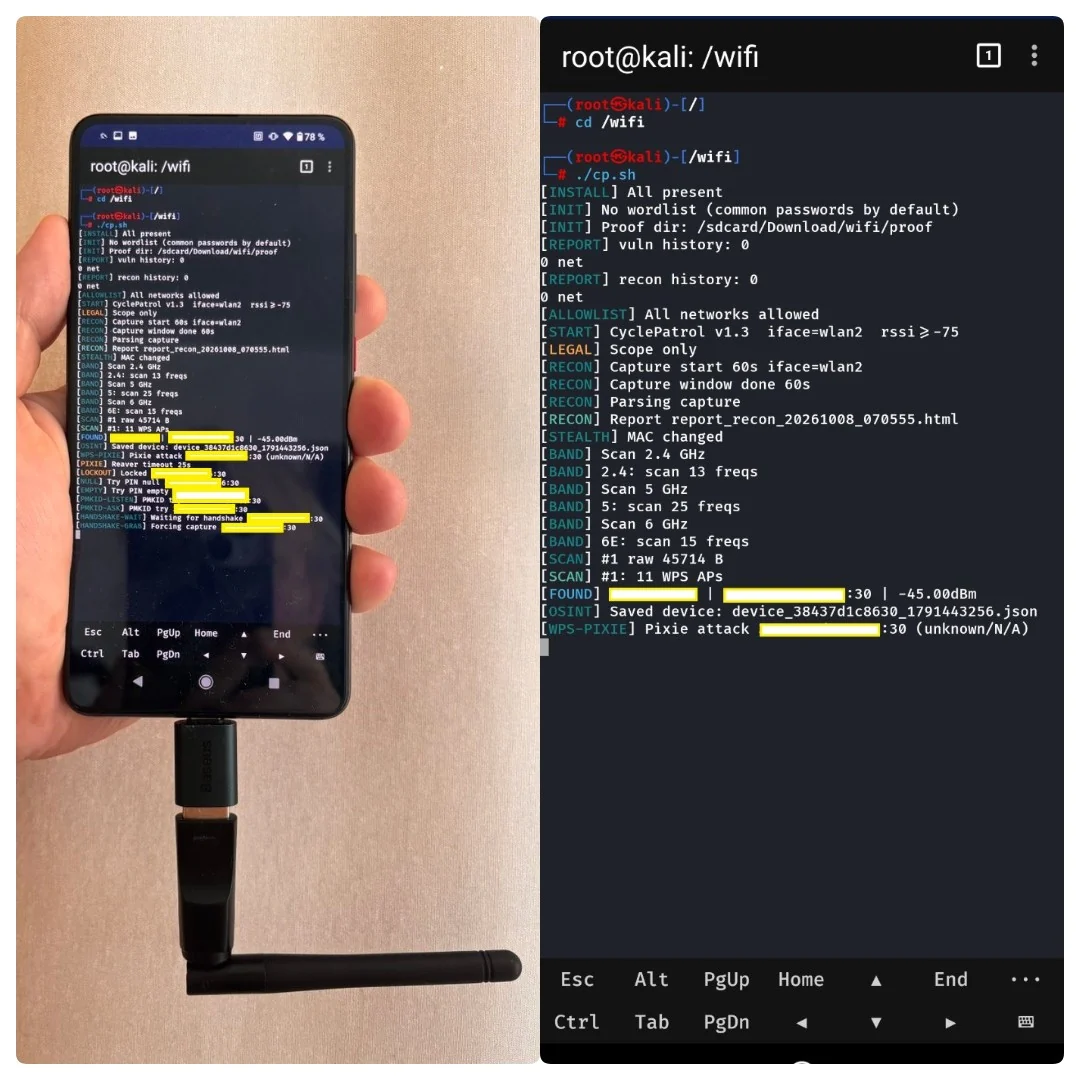 buybitart/cyclepatrol
Strumento Bash per controlli di sicurezza Wi-Fi a piedi in loop, con report di evidenza.
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…