
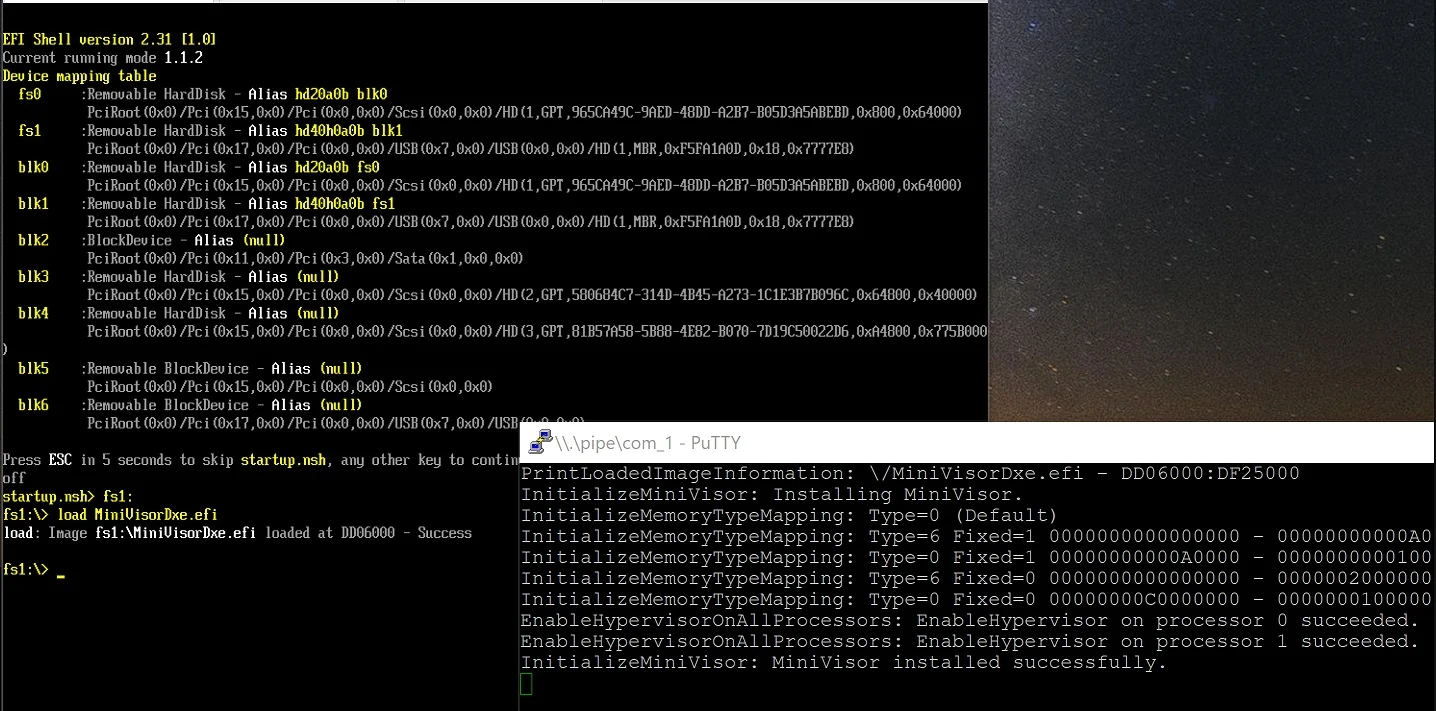
MiniVisorPkg
 tandasat/minivisorpkg
L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
defensive-toolsreverse-engineeringsecurity-virtualization+5
761
tandasat/minivisorpkgL'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
 darthton/hyperbone
Hypervisor VT-x minimalista per Windows x64 che fornisce hook inline di syscall, MSR, IDT e kernel, oltre a sostituzione di pagine basata su EPT e…
 ionescu007/simplevisor
Hypervisor Intel VT-x minimale per Windows e UEFI che virtualizza un host live per l'introspezione, supportando hyperjacking dinamico,…
 not-matthias/amd_hypervisor
Framework hypervisor AMD SVM in Rust con gestori vmexit personalizzabili (MSR, CPUID, RDTSC) e hooking NPT per il monitoraggio e la ricerca a livello…
 tandasat/hello-vt-rp
Un semplice hypervisor che dimostra l'uso della tecnologia Intel VT-rp (redirect protection).
 innotecsystem/device-reversing
Questo repo contiene write-up di reversing di dispositivi.
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 foxboron/attezt
Un server CA TPM device-attest-01 open source
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker recovery audits CVE-2026-45585: yellowkey github, TPM, backup della chiave di ripristino. Windows 10/11 CLI GUI, strumento di…
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
 pentoo/pentoo-overlay
Overlay Gentoo per strumenti di sicurezza e cuore del Pentoo Livecd
 bmax121/kernelpatch
Applicazione di patch e hooking al kernel Linux con solo un'immagine del kernel Linux stripped.
 eiln/ane
Driver del kernel Linux e libreria userspace sottoposti a reverse engineering per l'Apple Neural Engine (ANE), che consentono l'accesso hardware e…
 gmh5225/disk-spoofer
Programma di spoofing delle query sulla dimensione del disco e sui settori basato su driver kernel, in grado di eludere le query WMIC di Windows.
 gmh5225/dma-processdumper
Simple Process Dumper utilizzando DMA su un dispositivo FPGA PCIe
 gmh5225/driver-hwid-btbd-modified
Driver kernel btbd HWID spoofer modificato che può essere mappato manualmente per eludere il rilevamento anti-cheat su Windows 1909.