

ReArk
 lkimuk/reark
Uno strumento intelligente di analisi per il reverse engineering progettato per diverse piattaforme target, attualmente supporta HarmonyOS…
android-securitystatic-analysisdynamic-analysis-sandboxing+6
315
lkimuk/rearkUno strumento intelligente di analisi per il reverse engineering progettato per diverse piattaforme target, attualmente supporta HarmonyOS…
 0xenesbayram/cve-2026-85706
Analisi della causa principale, laboratorio Docker vulnerabile e script PoC per CVE-2026-85706, una lettura arbitraria di file non autenticata in…
 muhammedhussein17/keycloak
Ricerca di sicurezza che divulga CVE-2026-9794, una vulnerabilità di enumerazione degli ID client non autenticata in Keycloak SAML ECP tramite…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC e write-up per l'escalation di privilegi di HackTheBox "Nexus": servizio di sincronizzazione template Gitea eseguito come root, vulnerabile a…
 34zy/cve-2026-72898
Exploit Python per CVE-2026-72898, un'iniezione SQL non autenticata nell'endpoint di reimpostazione della password di Metabase che crea account…
 e5dfdd568a75282b712b6d93a7a18e12/cve-2025-32432
Exploit Python per CVE-2025-32432, un RCE non autenticato in Craft CMS tramite Yii2 __class injection, con esecuzione di comandi e supporto reverse…
 newazbenalam/root-my-galaxy-payloads
Payload root CVE-2026-43499 specifici per dispositivo e artefatti KernelSU per modelli Samsung Galaxy, con profili firmware, sorgente dell'exploit e…
 genksome/ghost-hoock
GhostLock ridotto a una sola primitiva: SELinux disattivato su Galaxy A17 (BZA5) tramite futex PI UAF (CVE-2026-43499). Nessun root, nessuna patch…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberatamente vulnerabile per testare il rilevamento di Log4Shell (CVE-2021-44228), la classificazione dell'impatto sul codice e…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & automazione dell'exploit DirtyCOW + debloat post-root + moduli Magisk per Sony BRAVIA KDL-43W800C
 vudangducminh/cve-2016-5195
Proof-of-concept di exploit per CVE-2016-5195 (Dirty COW), una race condition del kernel Linux che consente l'escalation locale dei privilegi a root.
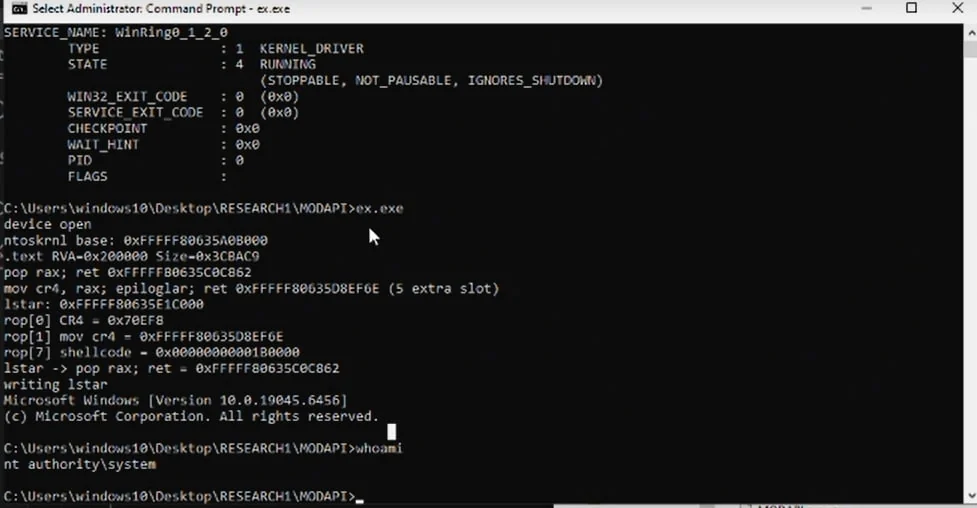 mein-0/lolmodapi
Exploit locale per l'escalation di privilegi sfruttando il driver MODAPI.sys di MSI Dragon Center, che abusa di scritture MSR non autenticate per…
 threatexpert/gonc
Netcat con NAT traversal automatizzato, P2P sicuro e funzionalità avanzate per accesso alla shell, trasferimento file e proxy di rete.
 runzeroinc/sshamble
Strumento di ricerca che analizza i servizi SSH alla ricerca di bypass di autenticazione, leak temporali, chiavi deboli ed esposizioni post-sessione,…
 gavmor/x86-cpp-reversing-skill
Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)
 falconforceteam/falcondash
Dashboard Azure workbook che visualizza ed esplora le metriche di prestazione del rilevamento, aiutando i team di sicurezza a misurare e mantenere…
 diegoarias008/cve-2026-20079-checker
Checker Python in sola lettura che convalida il comportamento di bypass dell'autenticazione di CVE-2026-20079 Cisco FMC confrontando le risposte di…
 freire007-byte/sentric-core
Agente AI autonomo con una propria identità crittografica — caccia CVE, costruisce laboratori di exploit, convalida vulnerabilità (primo PoC pubblico…