

summit
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitPiattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 dragonjar/burpia
Estensione di Burp Suite che integra il rilevamento passivo delle vulnerabilità tramite intelligenza artificiale.
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
 modzero/burp-responseclusterer
Plugin Burp che raggruppa le risposte per mostrare una panoramica delle risposte ricevute
 pentagridsec/pentagridresponseoverview
Response Overview Extension per BurpSuite - Trova risposte esotiche raggruppando i corpi delle risposte
 portswigger/active-scan-plus-plus
Estensione di Burp Suite che estende la scansione attiva e passiva con controlli per attacchi host header, XXE, code injection e CVE note come…
 d0ge/websocketturbointruder
Estensione di Burp Suite per il fuzzing dei messaggi WebSocket con codice Python personalizzato, che supporta più motori, routing tramite middleware…
 hackvertor/repeat-strike
Estensione di Burp Suite che utilizza regole di attacco regex generate dall'IA per rilevare vulnerabilità IDOR e di controllo degli accessi, quindi…
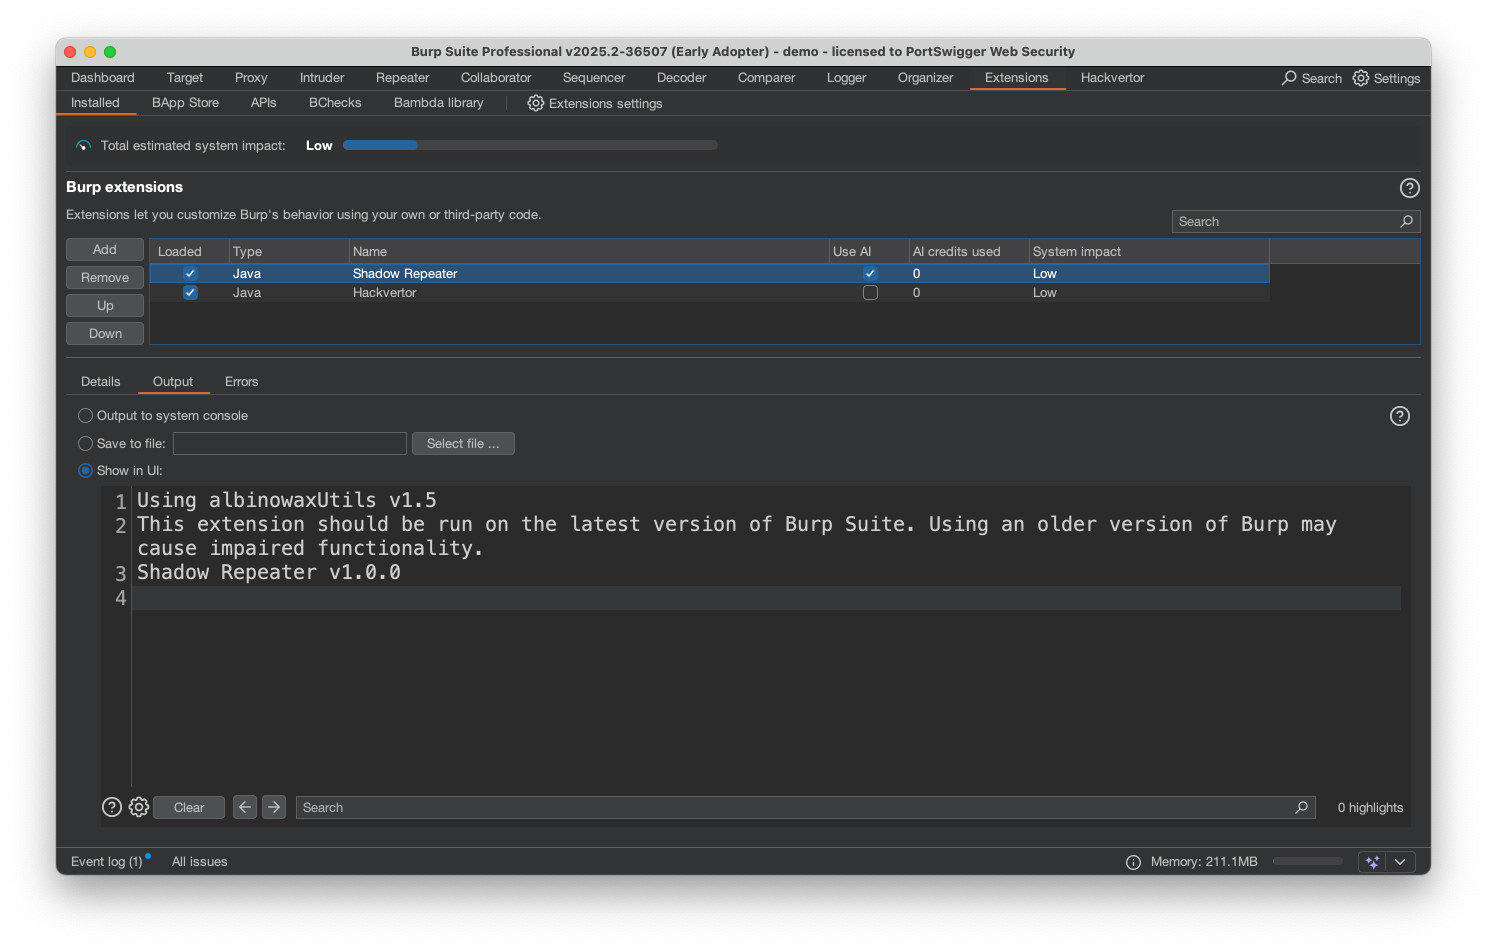 hackvertor/shadow-repeater
Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e…
 piratesshield/apiharvester
Lo strumento one shot per attaccare le API - trova l'URL dell'API dalla root fornita e simula gli attacchi automatizzati
 vighnesh91/securiscan
Motore di triage di sicurezza Python basato sulla libreria standard che analizza app web, API, LLM e pacchetti mobili tramite ispezione passiva degli…
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.