

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 vigiloss/vigil
Engagement di sicurezza guidati dall'IA con agenti specializzati, un runtime Kali e orchestrazione durevole.
 vmoranv/jshookmcp
Uno spazio di lavoro di reverse engineering con ricerca prioritaria e profili dedicati per agenti AI — 735 strumenti in 36 domini in un unico server…
 greatscottgadgets/facedancer
Implementa il tuo dispositivo USB in Python, supportato da una periferica hardware come Cynthion o GreatFET
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 icicle-emu/icicle-python
Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
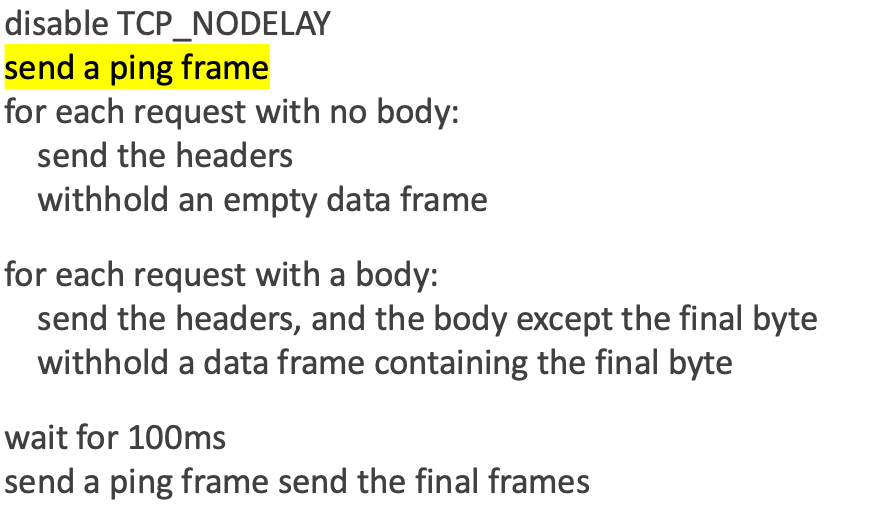 nxenon/h2spacex
Libreria/strumento di basso livello per la sincronizzazione dell'ultimo frame HTTP/2 (nota anche come Single Packet Attack) basato su Scapy +…
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
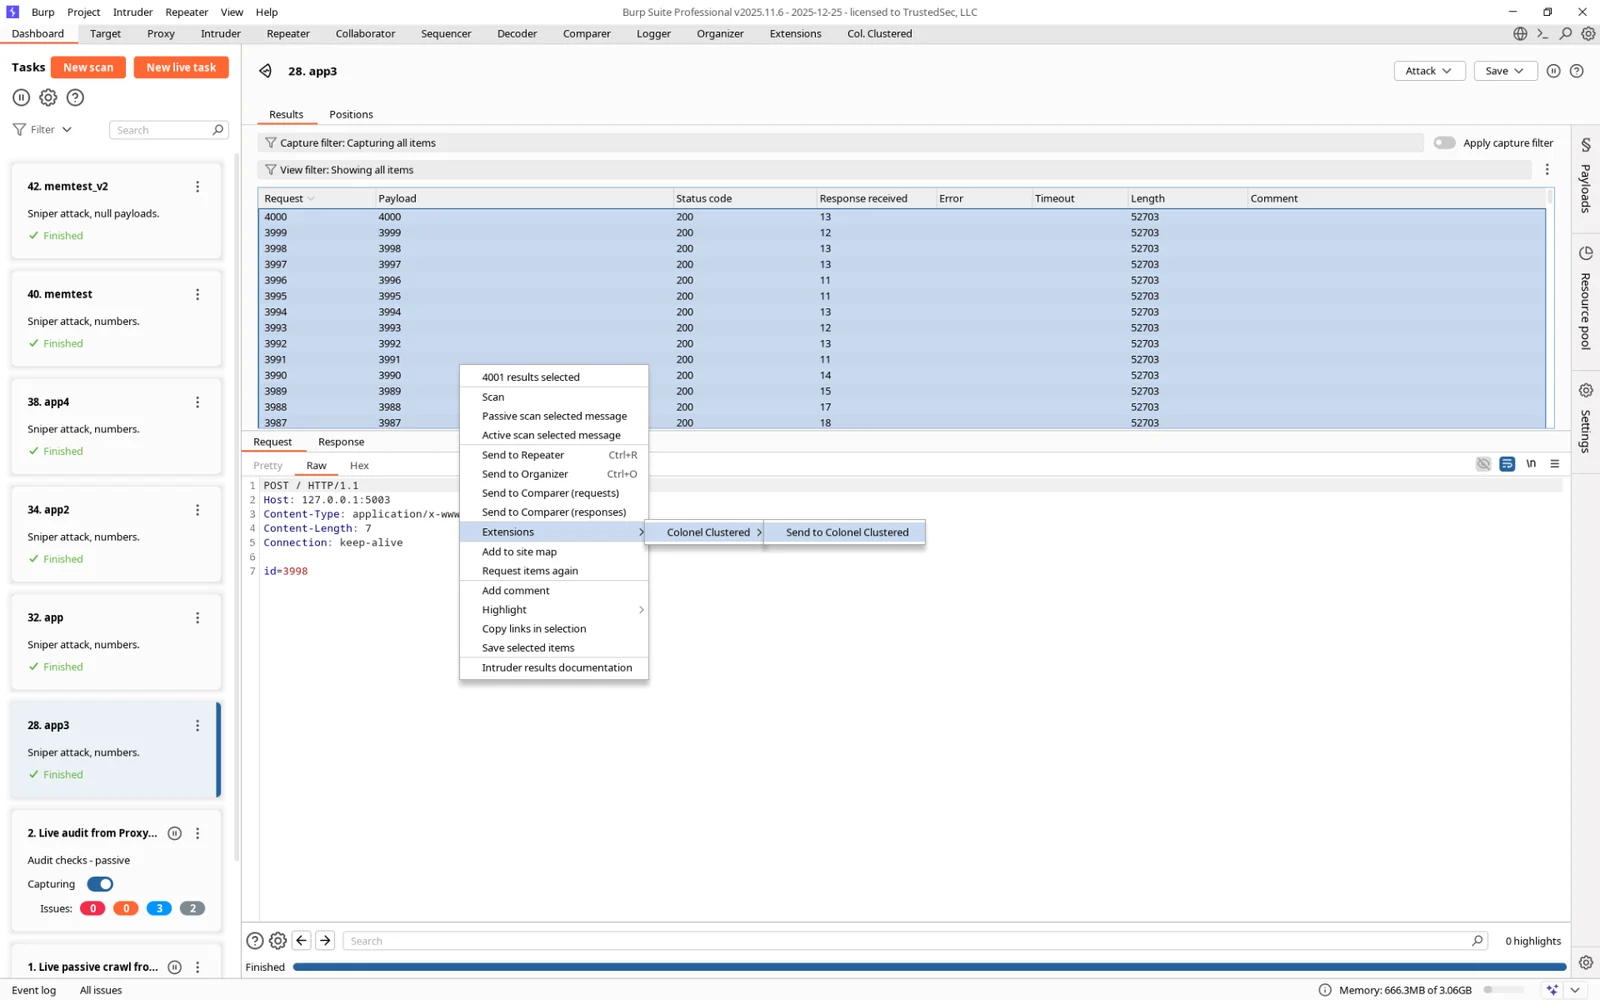 hoodoer/colonelclustered
Un plugin Burp per Java che esegue il clustering del testo sulle risposte per identificare outlier/gruppi in base al contenuto effettivo delle…
 d0ge/websocketturbointruder
Estensione di Burp Suite per il fuzzing dei messaggi WebSocket con codice Python personalizzato, che supporta più motori, routing tramite middleware…
 hackvertor/shadow-repeater
Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e…
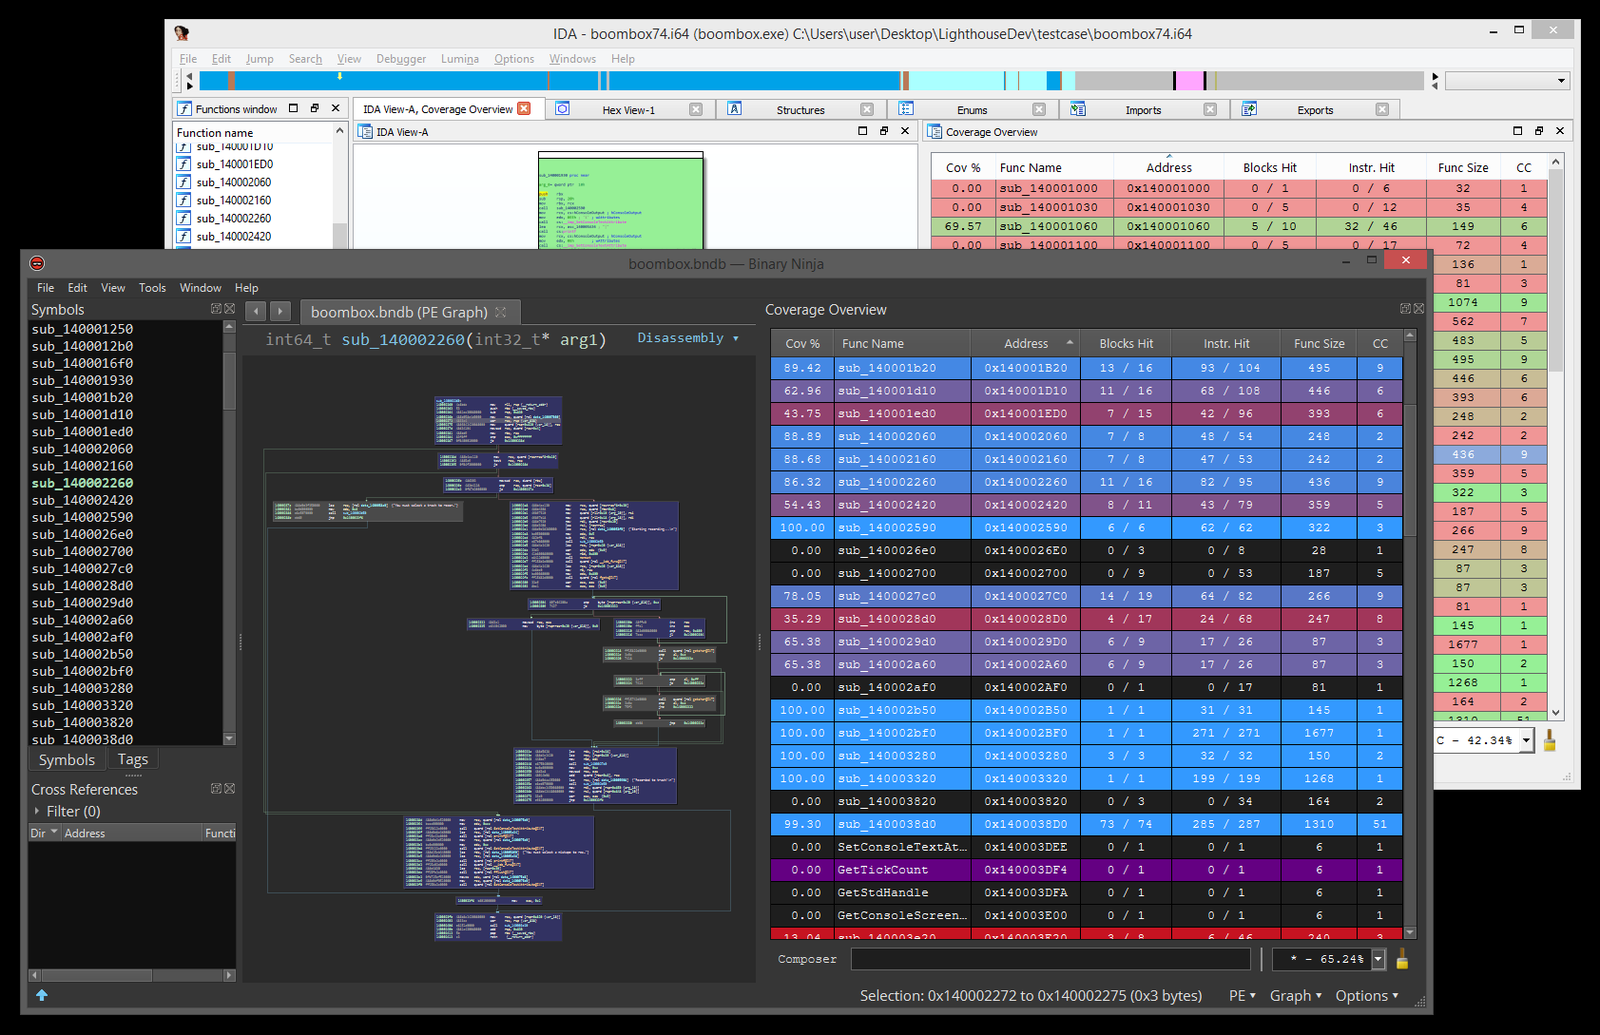 gaasedelen/lighthouse
Un Coverage Explorer per Reverse Engineers