

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…
 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 kr0no/bloodhound-shell
Una shell interattiva a riga di comando per l'API di BloodHound.

 yukibtc/redknife
Un coltellino svizzero per la sicurezza offensiva.
 bittersecurity/decepticon
Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 yslxotwod/wifisting
Toolkit GTK4 per la sicurezza wireless con 57 moduli shell standalone per Wi-Fi, Bluetooth, RF, Zigbee, NFC e attacchi lato router, oltre a MITM,…
 vqkro/ddossnake
Strumento di load e stress testing in Go con modalità L7 HTTP e L4 raw TCP/UDP, worker multi-thread, grafico del rate in tempo reale e una GUI per…
 karmanya03/overthrone
Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
 kypvas/red-team-map
Mappa dell'architettura delle operazioni Red Team Riferimento completo per l'operatore — Dall'infrastruttura all'impatto
 onescripter/wmiexec
Esegui comandi Windows da remoto e cattura l'output utilizzando solo WMI e PowerShell (non il remoting).
 linnemanlabs/glimmer
Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
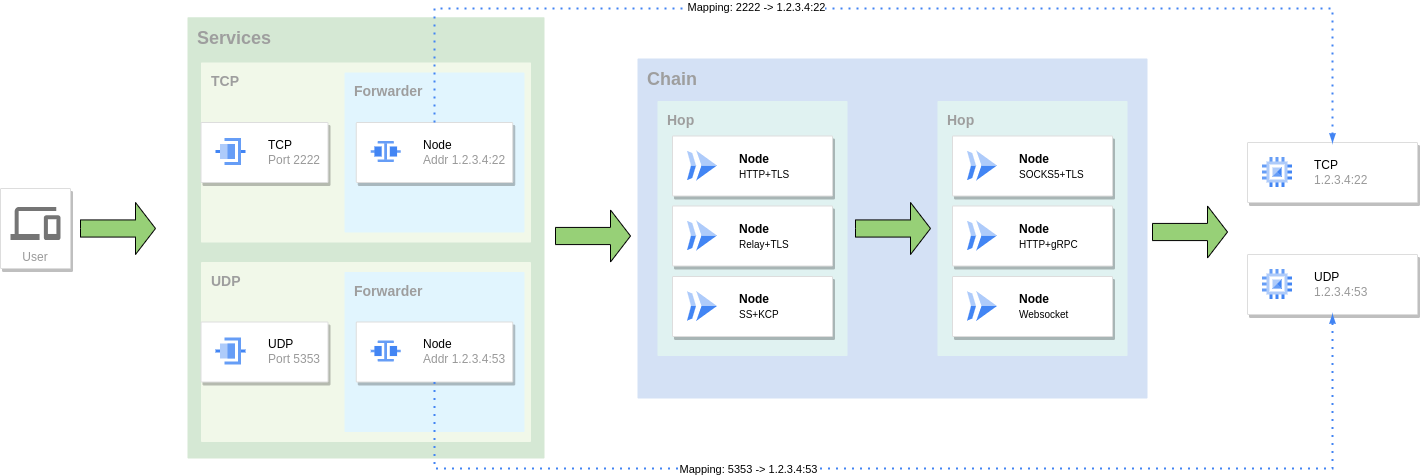 go-gost/gost
GO Simple Tunnel - un semplice tunnel scritto in golang
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 vulncheck-oss/external-c2-experiments
Modulo C2 esterno in Go per go-exploit che intercetta reverse SSH shell, fornendo un listener server e un client payload per integrare profili C2…