

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Movimento Laterale — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
493 risultati
TornadoC2 preview

TornadoC2

GitHubkamalx06/tornadoc2

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
1 giorno fa
AdStrike preview

AdStrike

GitHubcapture0x/adstrike

Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…

penetration-testing-frameworksprivilege-escalationreconnaissance+7
3704 mesi fa
bloodhound-shell preview

bloodhound-shell

GitHubkr0no/bloodhound-shell

Una shell interattiva a riga di comando per l'API di BloodHound.

privilege-escalationreconnaissancevulnerability-analysis+7
4 giorni fa
Decepticon preview

Decepticon

GitHubbittersecurity/decepticon

Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…

penetration-testing-frameworksprivilege-escalationreconnaissance+9
6.0k6 giorni fa
Overthrone preview

Overthrone

GitHubkarmanya03/overthrone

Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
3026 giorni fa
ad_attack_architecture preview

ad_attack_architecture

GitHubkypvas/ad_attack_architecture

Mappa dell'architettura di attacco ad Active Directory Riferimento completo per il pentest — Dalla ricognizione al dominio del dominio

privilege-escalationreconnaissanceidentity-management+7
421 mese fa
red-team-map preview

red-team-map

GitHubkypvas/red-team-map

Mappa dell'architettura delle operazioni Red Team Riferimento completo per l'operatore — Dall'infrastruttura all'impatto
privilege-escalationexploitationlateral-movement+7
381 mese fa
WmiExec preview

WmiExec

GitHubonescripter/wmiexec

Esegui comandi Windows da remoto e cattura l'output utilizzando solo WMI e PowerShell (non il remoting).
lateral-movementscripting-automationpost-exploitation+5
662 anni fa
sliver-gui preview

sliver-gui

GitHubsliverarmory/sliver-gui

GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…

penetration-testing-frameworkspayload-generationlateral-movement+7
1576 giorni fa
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
3318 giorni fa
evil-winrm-py preview

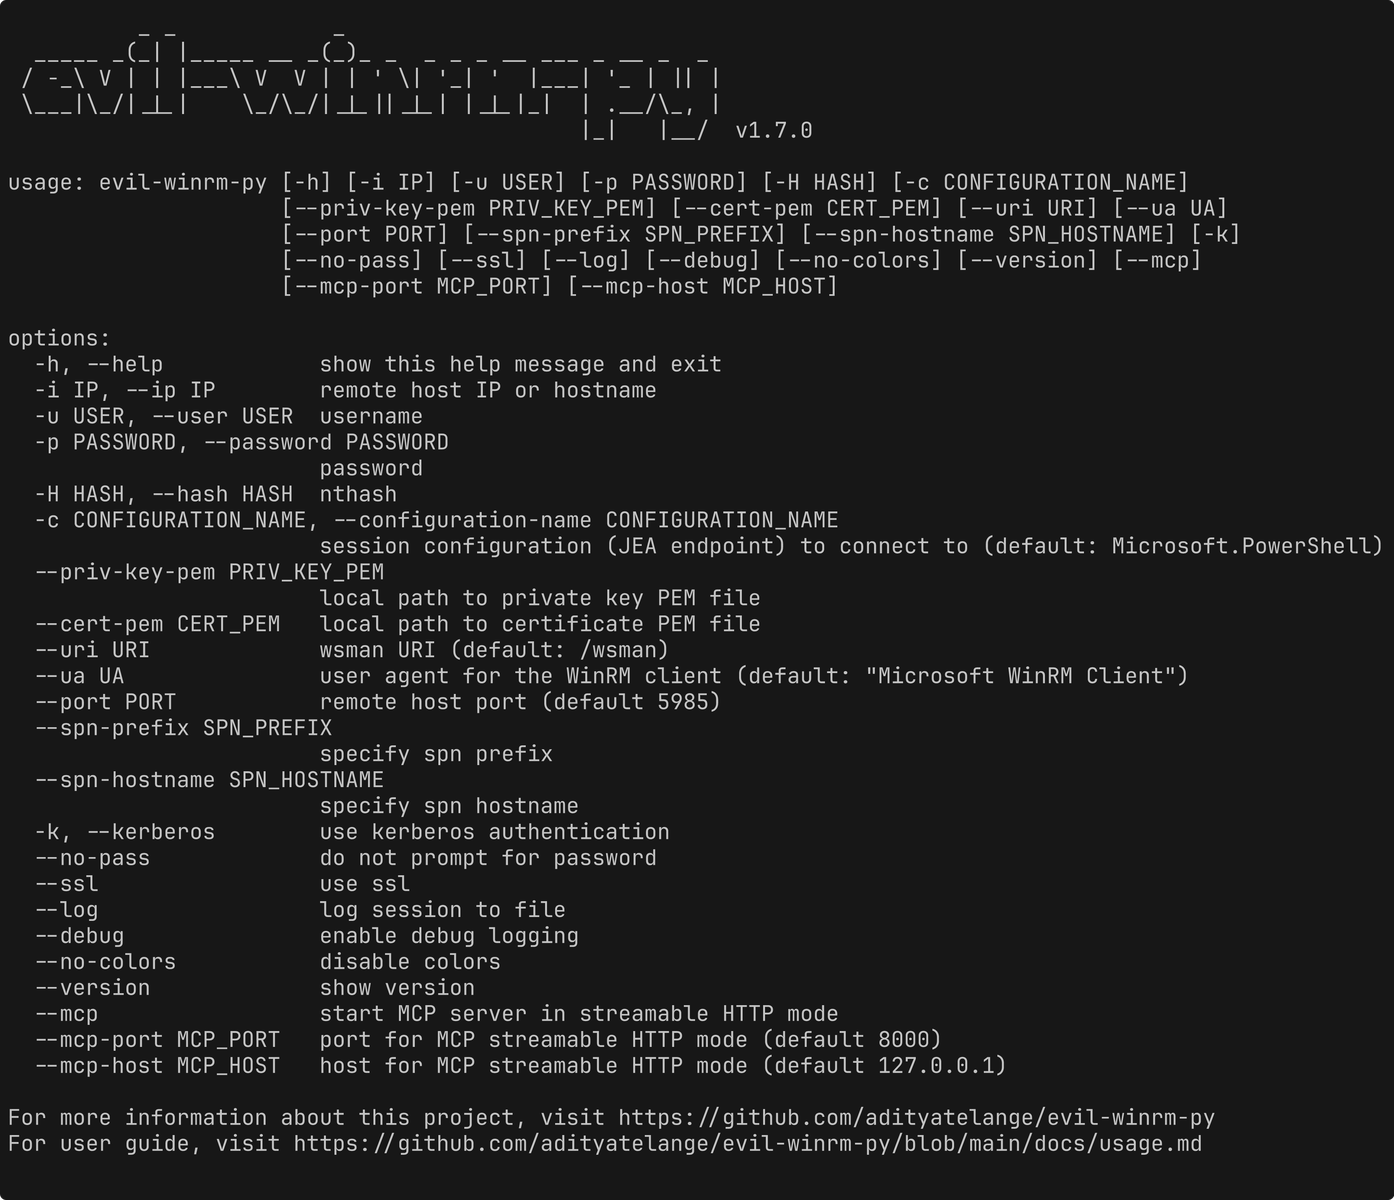
evil-winrm-py

GitHubadityatelange/evil-winrm-py

Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)

password-attackslateral-movementscripting-automation+7
4087 giorni fa
Xenon preview

Xenon

GitHubmythicagents/xenon

Un agente Mythic per Windows scritto in C
defensive-toolspenetration-testing-frameworksprivilege-escalation+9
1881 mese fa
kube-reaper preview

kube-reaper

GitHubstillbigjosh/kube-reaper

Esegue la scansione dei cluster Kubernetes da qualsiasi identità, segnala permessi pericolosi e li concatena in percorsi di escalation multi-step…

defensive-toolsprivilege-escalationreconnaissance+9
329 giorni fa
Koi preview

Koi

GitHubb3rt1ng/koi

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…

payload-generationpersistence-mechanismsids-ips-evasion+9
394 giorni fa
azure-pentesting-suite preview

azure-pentesting-suite

GitHubhac01/azure-pentesting-suite

Toolkit Go per valutazioni di sicurezza Azure autorizzate: enumera sottoscrizioni e risorse, verifica configurazioni errate e attacca l'archiviazione…

privilege-escalationreconnaissancepassword-attacks+9
9128 giorni fa
gopacket preview

gopacket

GitHubmandiant/gopacket

Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
7232 mesi fa
Thunderstorm preview

Thunderstorm

GitHubustayready/thunderstorm

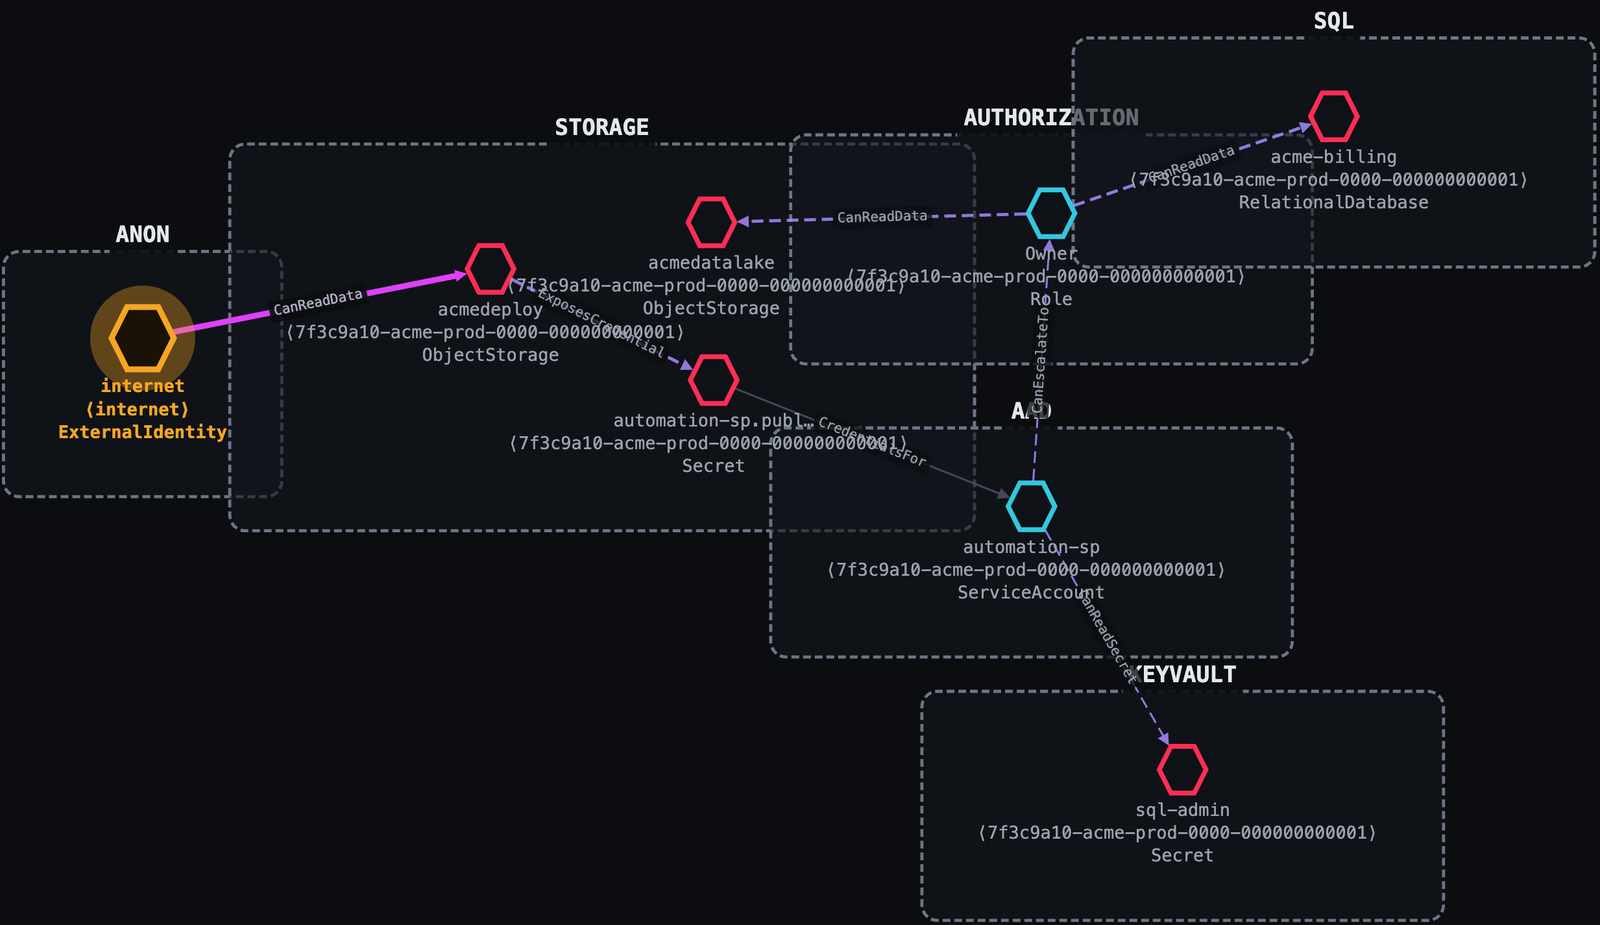
Un motore di raccolta e derivazione. Mappa il tuo ambiente, valuta i permessi effettivi e la fiducia, e scrive un grafo di attacco completo come…
cloud-infrastructure-securityprivilege-escalationvulnerability-analysis+7
841 mese fa
TornadoRevC2 preview

TornadoRevC2

GitHubkamalx06/tornadorevc2

Framework modulare di post-exploitation che gestisce sessioni reverse-shell su TCP/TLS/mTLS con plugin per enumerazione, esecuzione in memoria,…

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+8
3711 giorni fa
Precedente12…28Successivo