

summit
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
4
pennacle-security/summitPiattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…
 owasp/piihunter
Scansiona database PostgreSQL e issue Jira alla ricerca di PII utilizzando regex, NER/ML e rilevamento opzionale tramite LLM self-hosted, con report…
 owasp/secretsifter
Progetto OWASP Incubator: rileva credenziali esposte nei contenuti inviati al browser (JavaScript, risposte di configurazione, traffico live).
 1n3/sn1per-mcp
Server MCP che consente agli assistenti AI di pilotare un'installazione self-hosted di Sn1per, eseguendo scansioni con ambito definito e verificate,…
 mceeomoba/apex-kev-change-desk
Confronto offline di snapshot CISA KEV per la revisione delle modifiche a livello di campo. Prototipo gratuito, non una valutazione di sicurezza.…
 cumakurt/mudos
Strumento da riga di comando per test DDoS multi-vettore con 129 vettori di attacco volumetrici, di protocollo, applicativi e di amplificazione per…
 p3ng0s/archlive
ISO live red team per accesso fisico basata su Arch Linux
 gmh5225/memtools
Strumento di lettura e scrittura della memoria Windows Linux DMA, Dump, Direct, inject
 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 gmh5225/malicious-code-detection-bugu
Sistema di rilevamento e offuscamento di codice malevolo basato sull'IA con microservizi per il rilevamento, il packing e la confusione del codice,…
 gmh5225/malwaredb
Raccolta curata di 961 famiglie di malware (1,36 GB) in archivi ZIP protetti da password, organizzati per famiglia e tipo per analisi e ricerca.
 gmh5225/mapped-dumper
Un programma scritto in C++ per il dump remoto di moduli mappati manualmente.
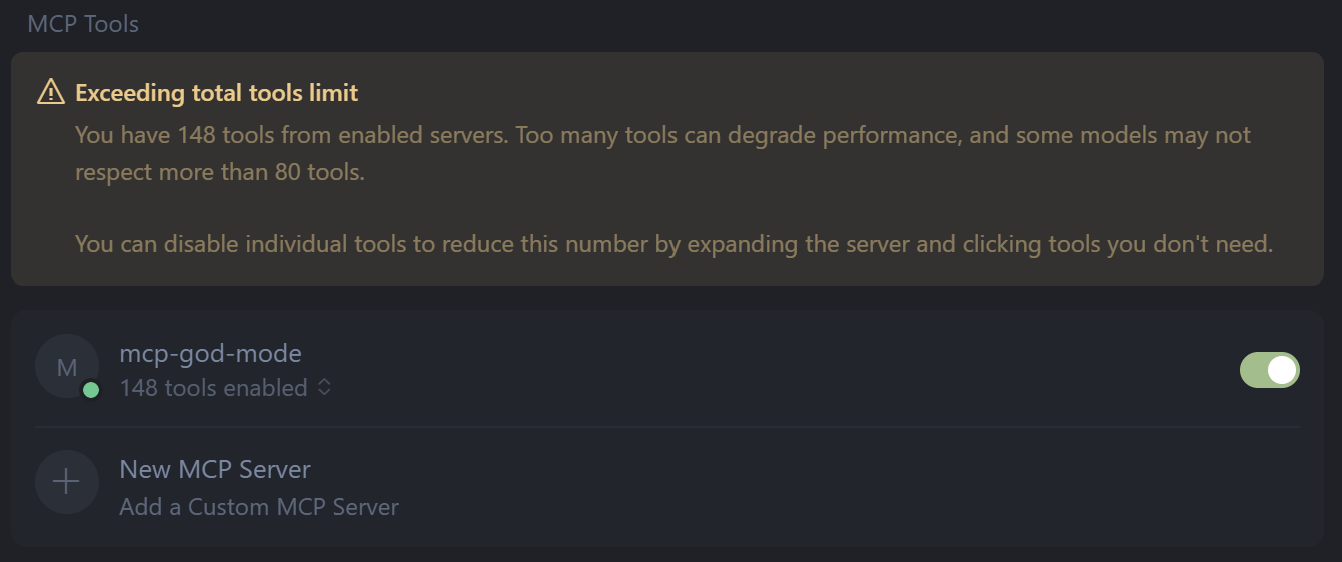 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 brutelogic/unkover
Tester di bypass degli accessi 403/401 in Bash che sonda un URL con spoofing degli header, manomissione del metodo, normalizzazione del percorso e…
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.