

PIIHunter
 owasp/piihunter
Scansiona database PostgreSQL e issue Jira alla ricerca di PII utilizzando regex, NER/ML e rilevamento opzionale tramite LLM self-hosted, con report…
defensive-toolsvulnerability-analysisdata-exfiltration+6
owasp/piihunterScansiona database PostgreSQL e issue Jira alla ricerca di PII utilizzando regex, NER/ML e rilevamento opzionale tramite LLM self-hosted, con report…
 dev-sec/chef-mysql-hardening
Questa cookbook di chef fornisce la configurazione di sicurezza per mysql.
 moisei-dev/go-dbmigrate
Libreria Go e CLI per la gestione delle migrazioni dello schema del database, con supporto per PostgreSQL, MySQL, SQLite e Cassandra, inclusi i…
 trailofbits/cvedb
Libreria e utility per l'interrogazione di CVE che utilizza un archivio locale sincronizzato direttamente con il National Vulnerability Database
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 trailofbits/not-going-anywhere
Programmi Golang intenzionalmente vulnerabili che espongono falle web, gRPC e database/sql per la formazione sulla sicurezza, la scoperta di…
 cossacklabs/themis
Framework crittografico facile da usare per la protezione dei dati: messaggistica sicura con forward secrecy e archiviazione sicura dei dati. API…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
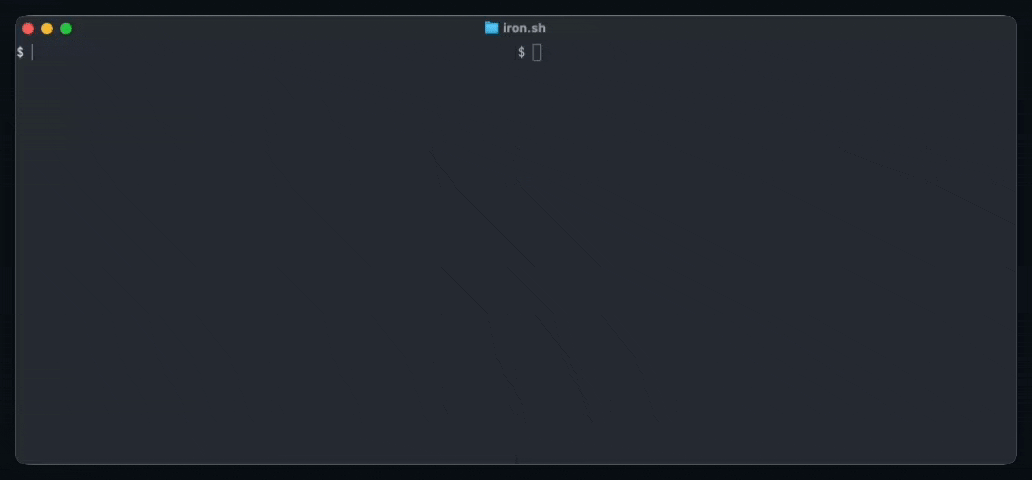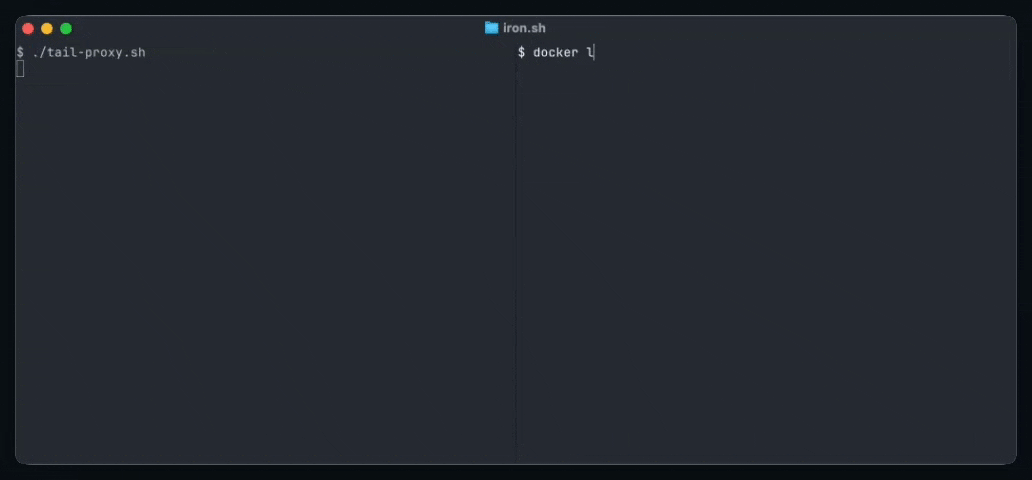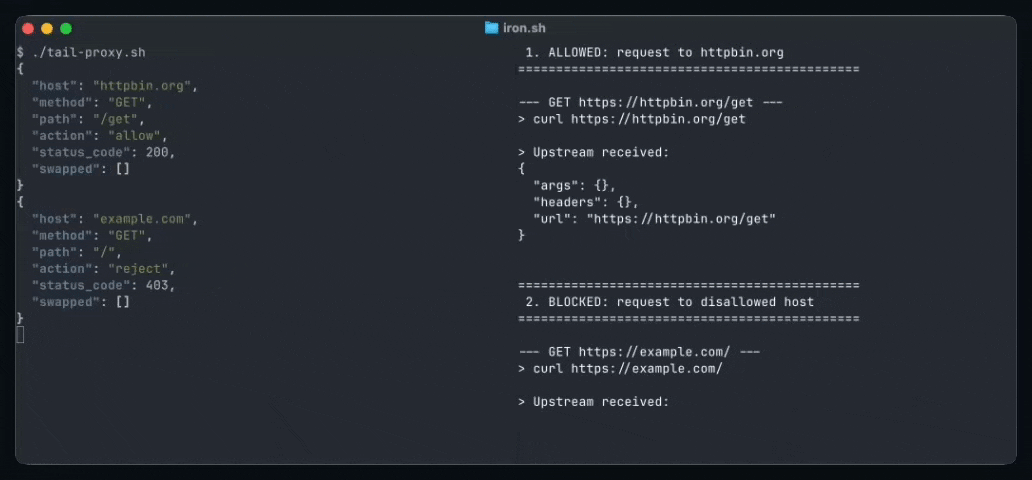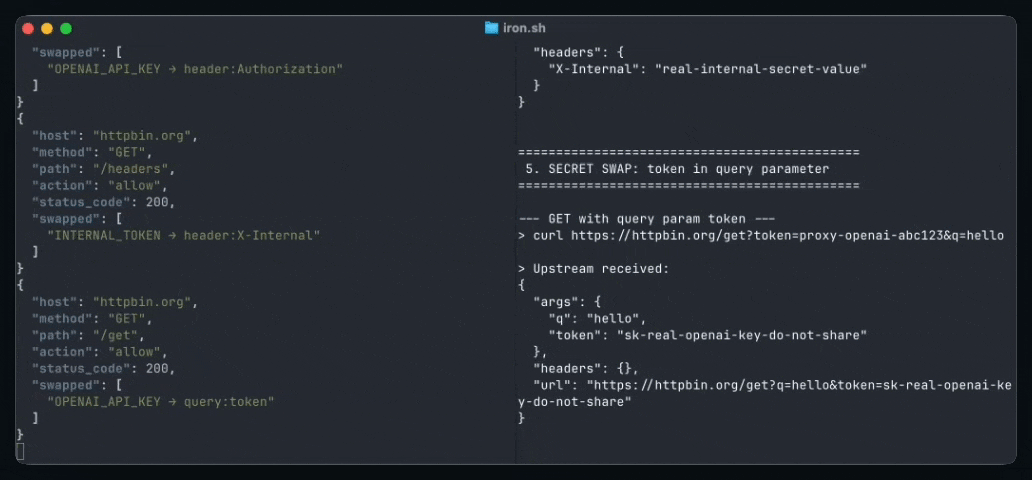 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 mthamil107/db_audit_research
Audit che si auto-sconfiggono: laboratorio riproducibile che mostra un ruolo PostgreSQL a bassi privilegi che acceca reversibilmente un auditor…
 0xblackash/cve-2026-72898
CVE-2026-72898
 boxed-dev/vibe-coding-security
Checklist di sicurezza pre-lancio per app generate da IA (Lovable, v0, Bolt, Cursor). 69 controlli che coprono Supabase RLS, chiavi esposte e…
 ignitetechnologies/mssql-pentest-cheatsheet
Cheat sheet pratico per il penetration testing di MSSQL che copre enumerazione, pivoting tramite server collegati, escalation dei privilegi,…
 decalage2/awesome-security-hardening
Una raccolta di fantastiche guide per l'hardening della sicurezza, strumenti e altre risorse
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
 xforcered/sqlrecon
Un toolkit C# per MS SQL progettato per la ricognizione offensiva e il post-sfruttamento.
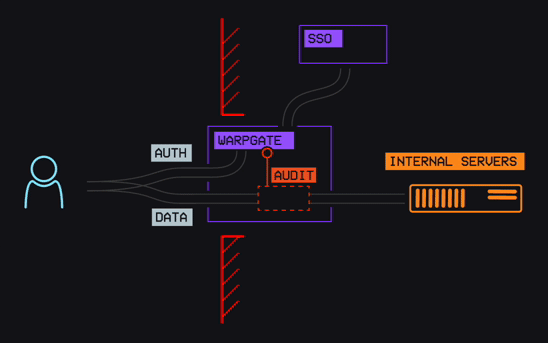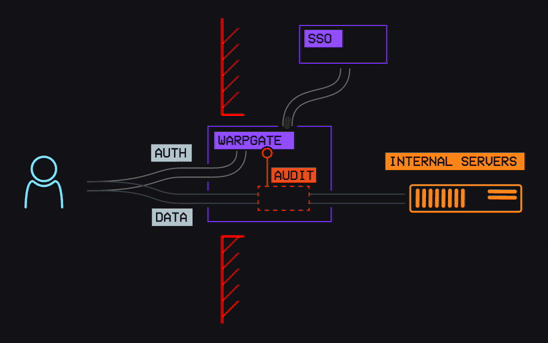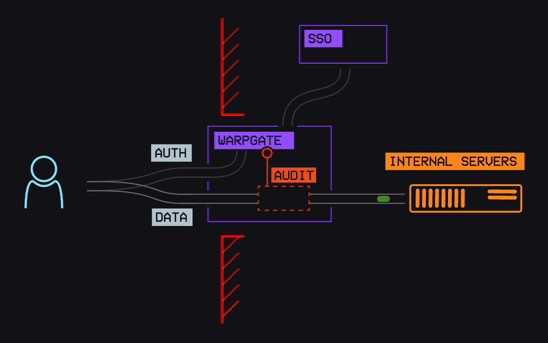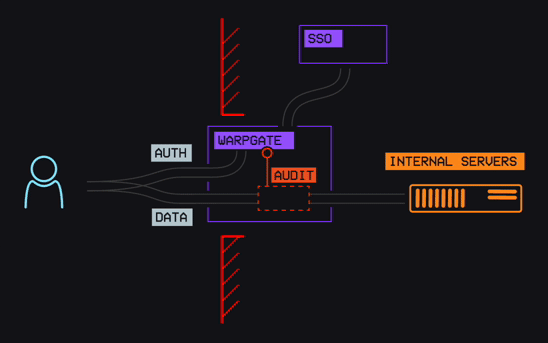 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client