

 fazmin/cve-intel
Intelligence sulla sicurezza locale per il triage delle CVE — 31 strumenti, 25 fonti, punteggi di rischio e un server MCP per agenti AI, tutto in Rust nativo. Privato per impostazione predefinita.
Intelligence di sicurezza locale in Rust nativo — un'app desktop Tauri, un modello AI piccolo integrato con un clic (llama.cpp), un server MCP per qualsiasi harness, un'API REST e una CLI semplice. 31 strumenti, 25 fonti dati. AI privata sul dispositivo per impostazione predefinita; OpenAI, Anthropic o Gemini sono un'impostazione opt-in.


I team di sicurezza ricevono un flusso costante di nuove vulnerabilità (CVE) e devono rispondere continuamente alla stessa domanda: "Dobbiamo correggerla ora, o può aspettare?" Rispondere normalmente significa aprire NVD, EPSS, CISA KEV, GitHub, Shodan e una dozzina di altre schede e ricostruire il quadro a mano.
CVE Intel lo fa per te. Fornisci un CVE, un indirizzo IP, un hash di file, un dominio o un elenco di dipendenze. Interroga ogni fonte pubblica rilevante contemporaneamente e restituisce una risposta unica, prioritizzata e basata su prove: cos'è, quanto è rischioso e se agire ora. Un punteggio di rischio (0–100) viene calcolato dalla gravità, dalla probabilità di sfruttamento e dal fatto che gli attaccanti lo stiano già usando — qualsiasi elemento nella lista CISA KEV è sempre CRITICO.
Puoi usarlo come app desktop, da riga di comando, tramite un'API REST, oppure collegarlo a uno strumento di coding AI tramite MCP. Puoi anche semplicemente chiedere in linguaggio naturale ("Dovremmo applicare la patch a CVE-2021-44228 questo fine settimana?"), e un piccolo modello AI spiega i risultati. Per impostazione predefinita quel modello viene eseguito sulla tua macchina; se preferisci uno più potente puoi passare a OpenAI, Anthropic (Claude) o Google Gemini in Impostazioni.
Ti aiuta a decidere cosa correggere. Non scansiona la tua rete né corregge nulla per te, e i risultati sono aggiornati solo quanto le fonti pubbliche.
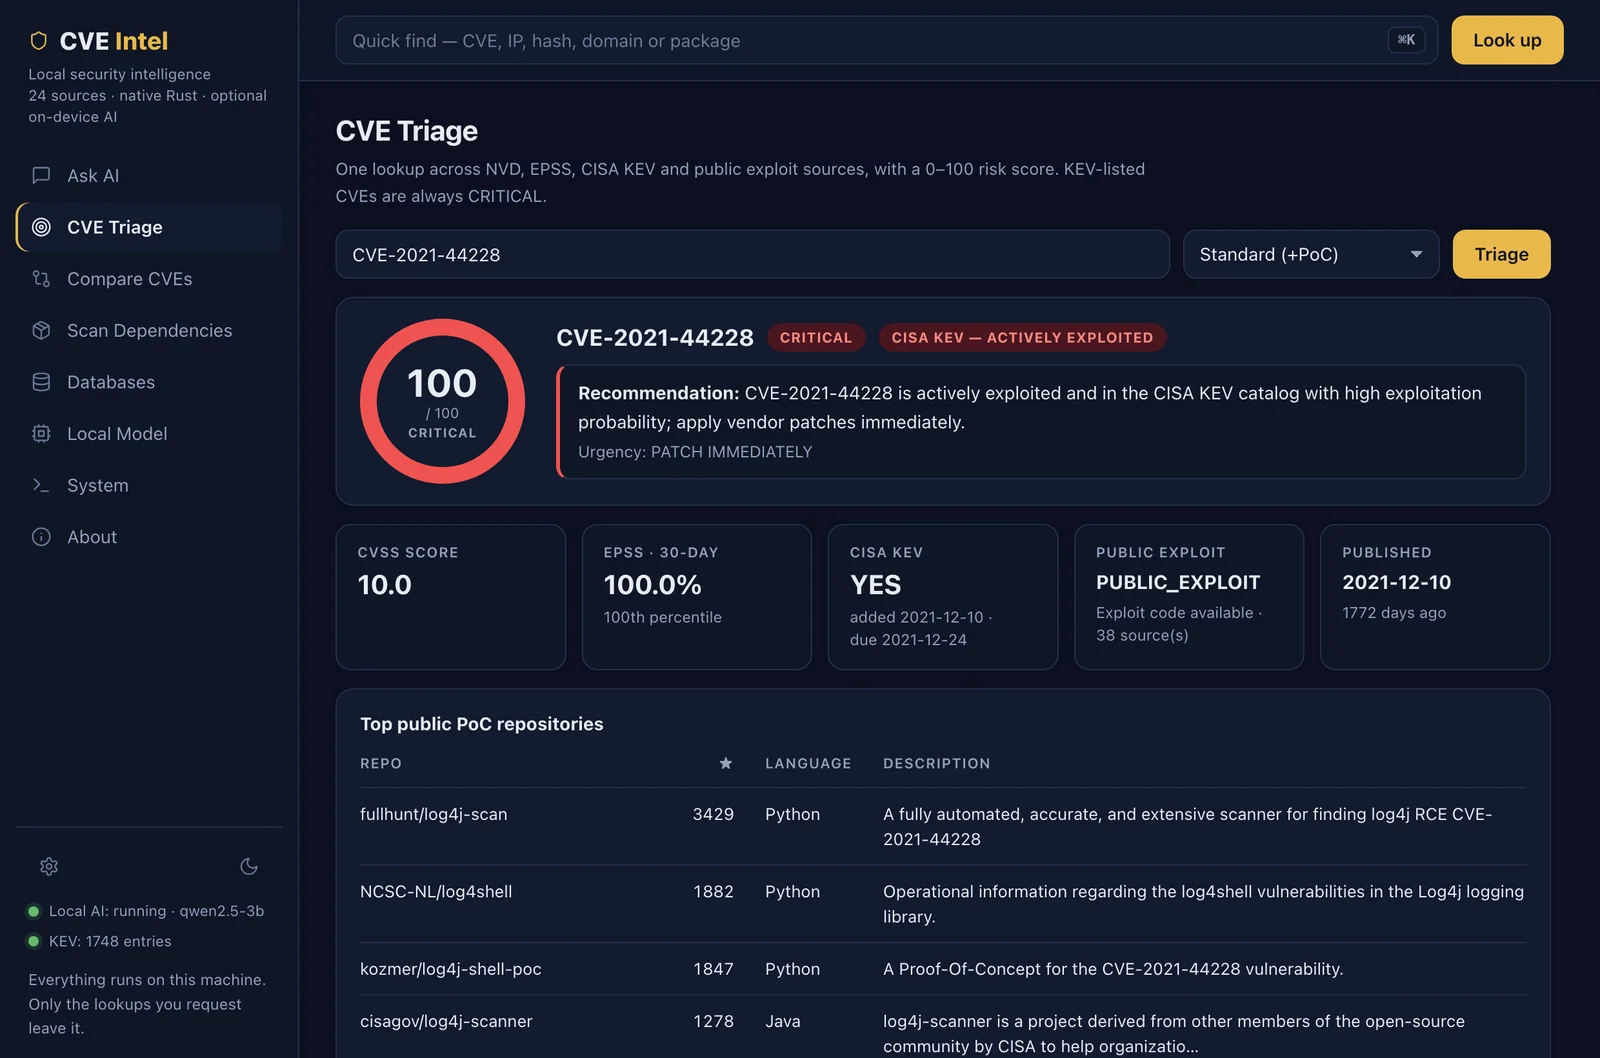
L'app desktop, che mostra risultati live dalle fonti dati reali (log4j, CISA KEV, EPSS, OSV.dev). I temi scuro e chiaro seguono l'impostazione di sistema.
Triage CVE (sopra): una ricerca, un punteggio di rischio 0–100 e le prove che lo sostengono.
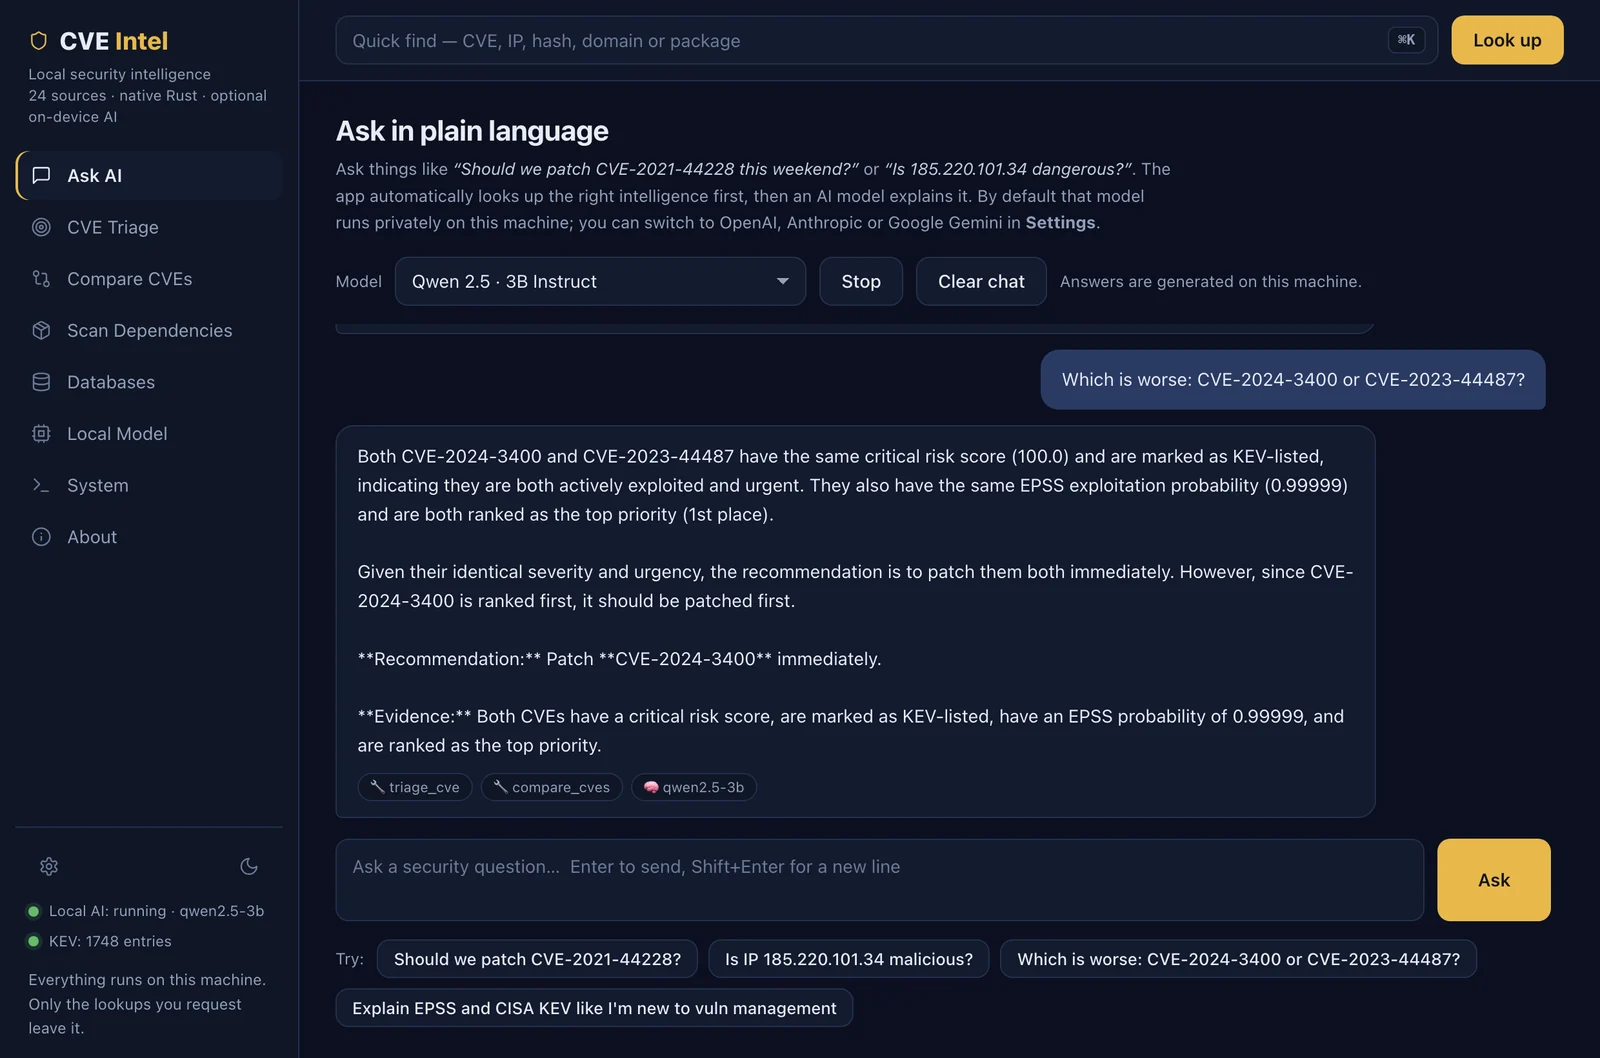
Chiedi all'AI: chiedi in linguaggio naturale. I fatti vengono prima cercati, poi un piccolo modello in esecuzione sulla tua macchina li spiega.
Confronta CVE — una classifica per priorità di patch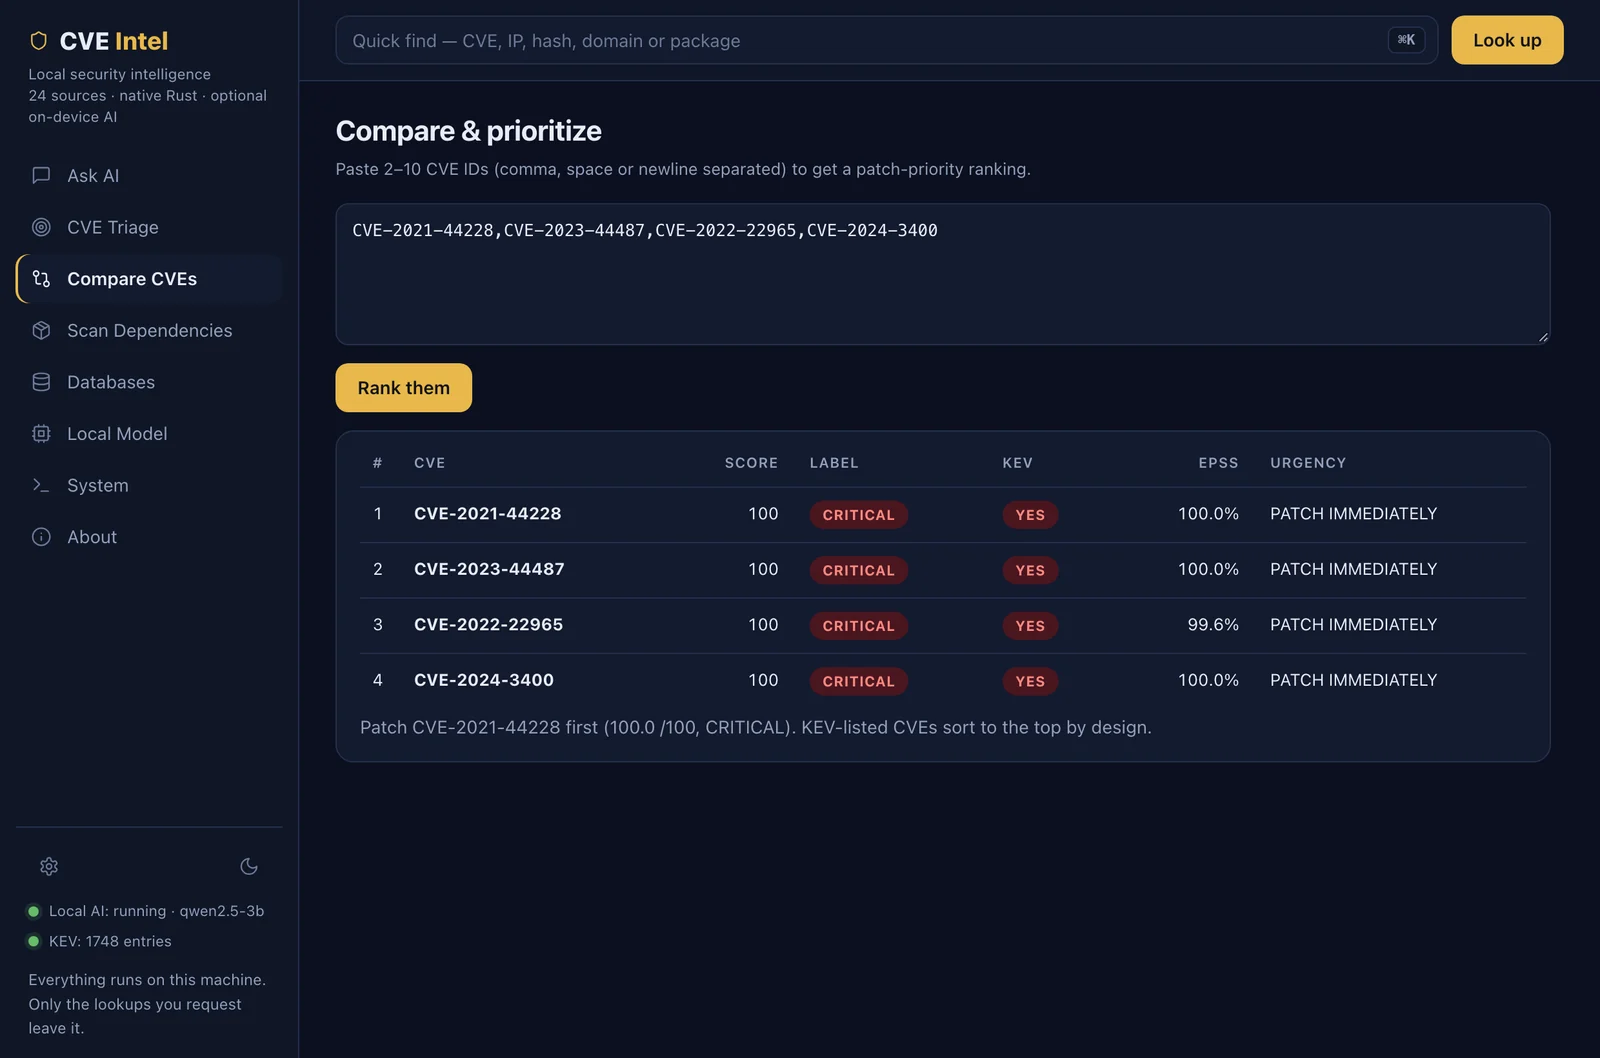 |
Scansiona dipendenze — vulnerabilità note da OSV.dev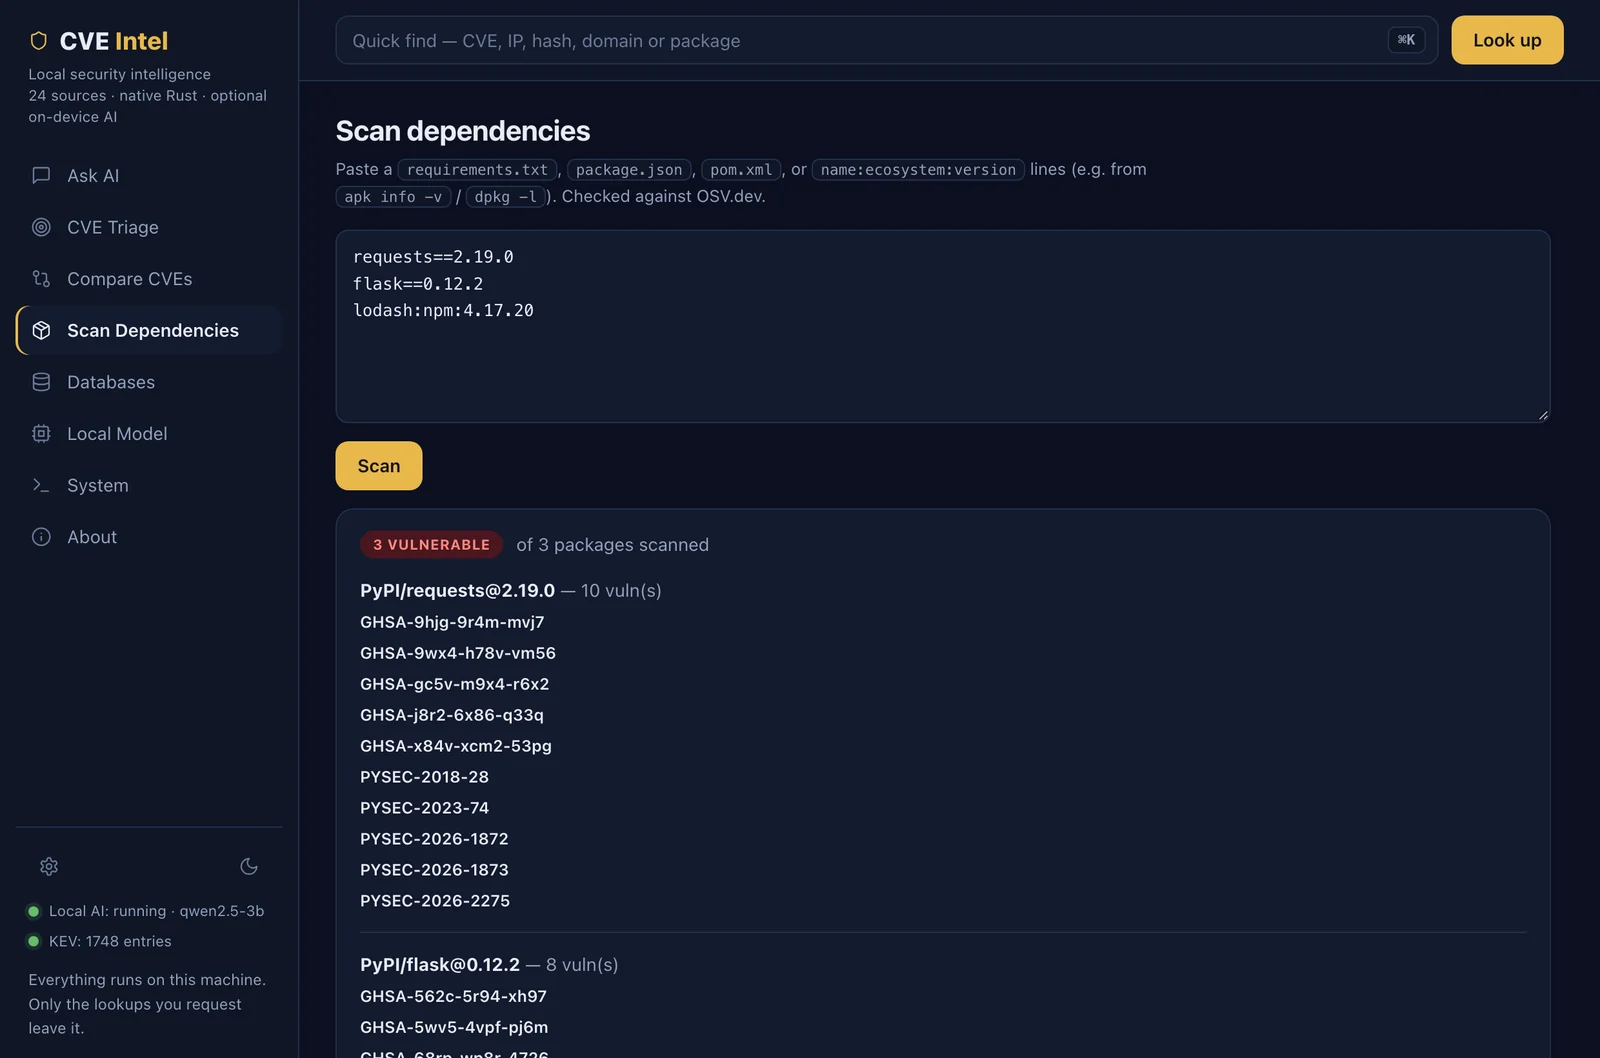 |
Database — ogni fonte dati, lo stato della sua chiave e la cache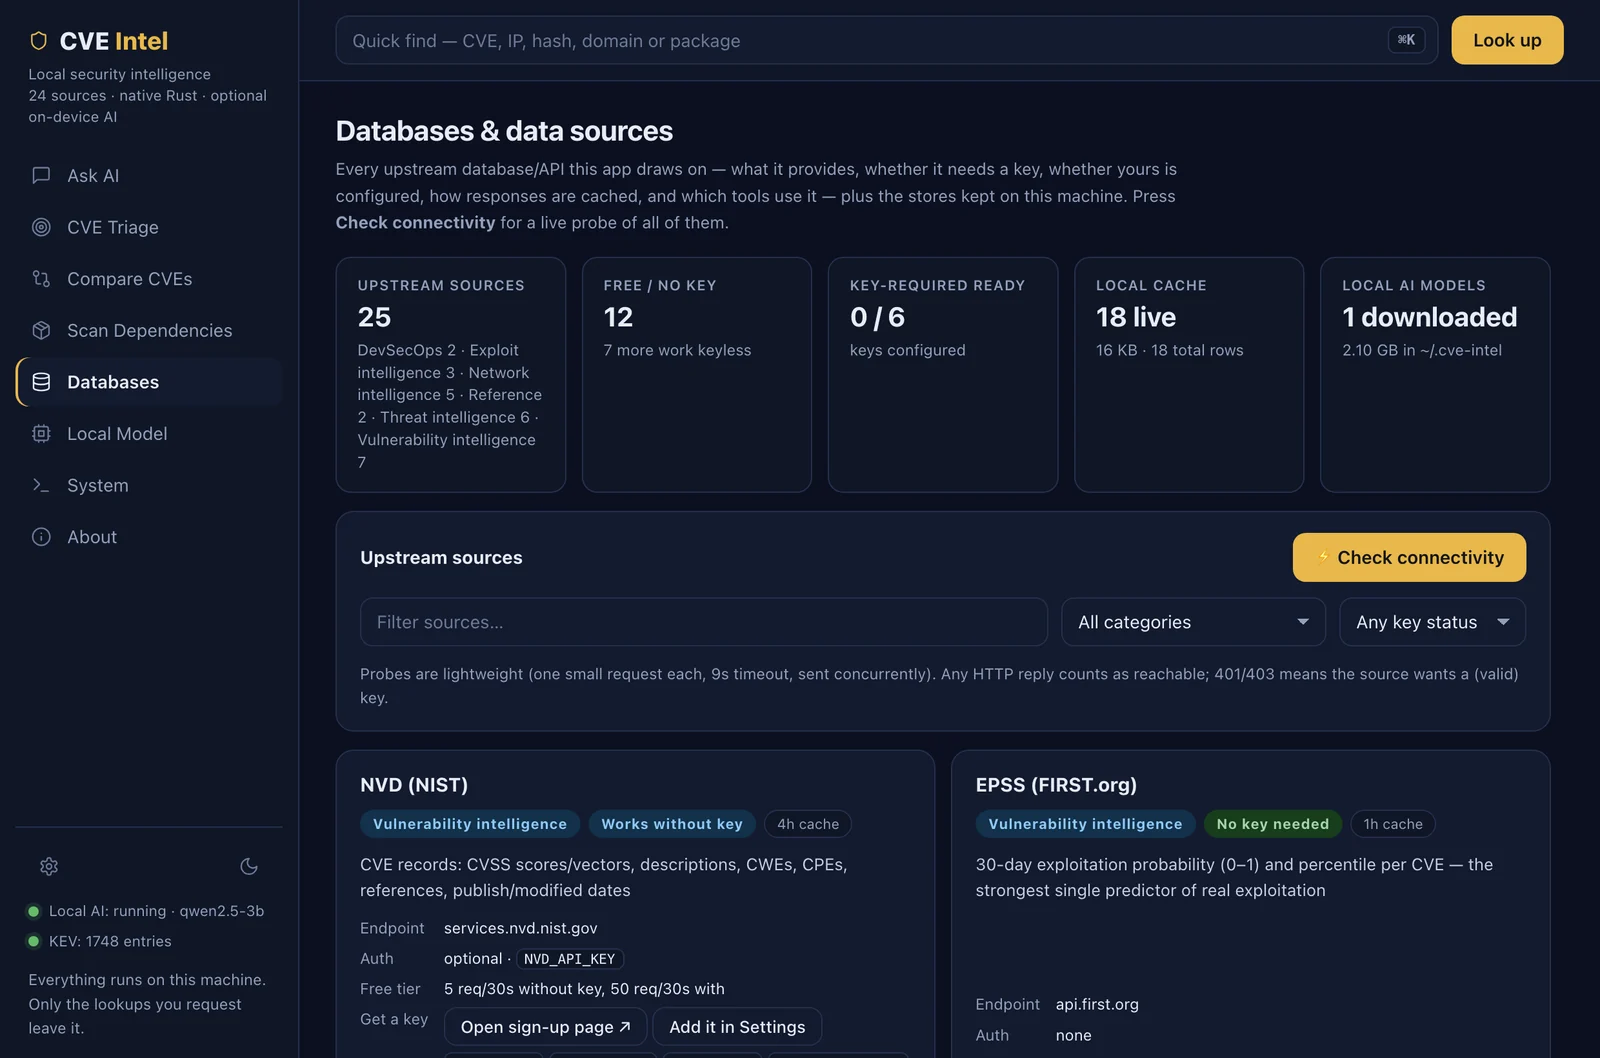 |
Tema chiaro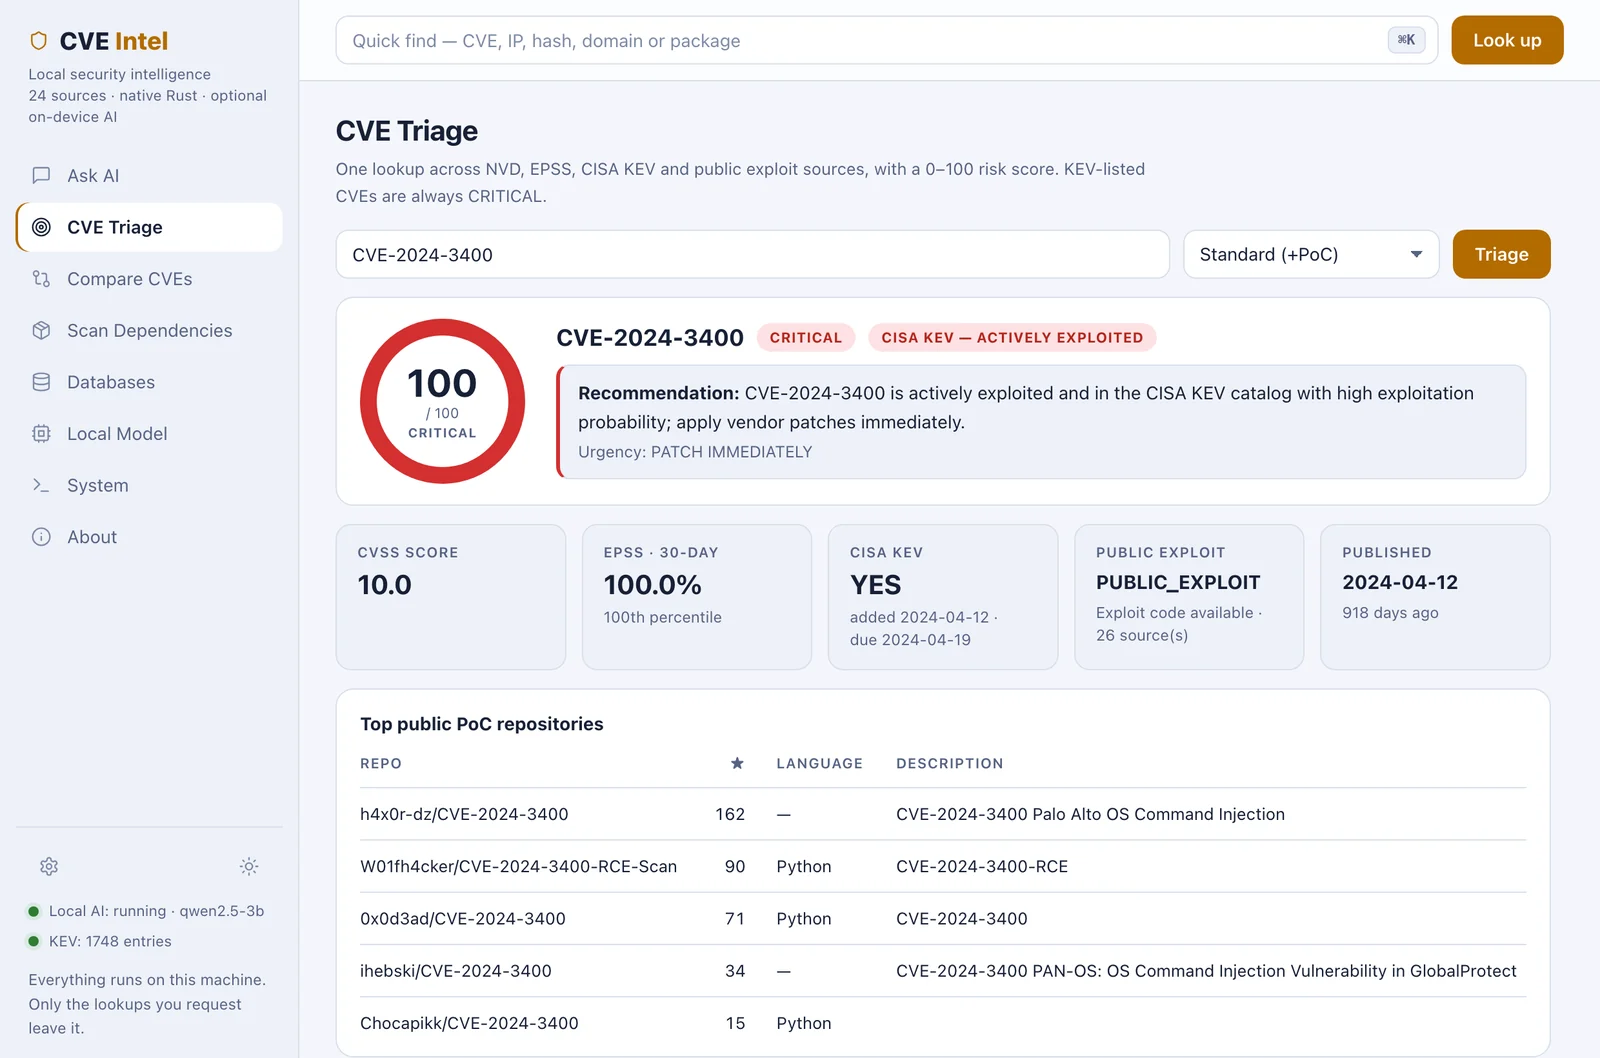 |
| Situazione | Cosa fai |
|---|---|
| Una nuova CVE è su tutti i notiziari di venerdì. Lasciamo tutto? | Chiedi "Dovremmo applicare la patch a CVE-2024-3400 questo fine settimana?" oppure esegui cve-intel triage CVE-2024-3400 --depth deep. Ottieni un punteggio, se è presente in CISA KEV, la probabilità di sfruttamento EPSS, eventuale codice di exploit pubblico e un'urgenza chiara. |
| Lo scanner di vulnerabilità ha appena segnalato 40 risultati. Quale prima? | Incolla gli ID CVE in Compare CVEs (oppure cve-intel compare CVE-… CVE-…) per ottenere un ordine di patch classificato invece di ordinare solo per CVSS. |
| Un IP strano compare nel tuo firewall o nei log di accesso. | Incollalo in Quick Find (⌘K) oppure esegui cve-intel ip 185.220.101.34 per ottenere la reputazione da AbuseIPDB, GreyNoise, Shodan e altri. Gli IP privati/interni vengono rifiutati, mai inviati all'esterno. |
| Il tuo EDR segnala un file sconosciuto. | cve-intel hash <sha256> controlla MalwareBazaar, VirusTotal e CIRCL hashlookup in un'unica operazione. |
| Prima di una release: le nostre dipendenze sono sicure? | Incolla un requirements.txt / package.json / pom.xml in Scan Dependencies, oppure eseguilo in CI (sotto). |
| Vivi in uno strumento di coding AI (Claude Code, Cursor, VS Code). | Aggiungi CVE Intel come server MCP e chiedi al tuo assistente informazioni sulle CVE mentre lavora nel tuo repository. Vedi examples/mcp/. |
| Sei nuovo alla gestione delle vulnerabilità. | Chiedi "Spiegami EPSS e CISA KEV come se fossi nuovo." La scheda Ask spiega le evidenze in linguaggio semplice. |
Fai fallire una build CI quando una dipendenza ha una vulnerabilità nota:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
Ottieni un verdetto leggibile dalla macchina per un ticket o una dashboard:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
I modelli piccoli sono scarsi nel tool-calling grezzo, quindi Ask è costruito su tre livelli:

