

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Network Forensics — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
133 risultati
scripts preview

scripts

GitHubclausing/scripts

Raccolta di script Python e Perl per digital forensics, incident response e analisi di rete, inclusi strumenti per hash signature e utilità di packet…
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86
10 giorni fa
Decretum preview

Decretum

GitHubopposum0112/decretum

Compilatore LinkML per contratti per ricercatori di sicurezza
defensive-toolsnetwork-forensicsscripting-automation+7
29 giorni fa
dns_watchdog_windows2 preview

dns_watchdog_windows2

GitHubmicrolaser/dns_watchdog_windows2

Script PowerShell che monitora il traffico DNS di Windows tramite pktmon per rilevare avvelenamento, spoofing, risposte di resolver malevoli e…

defensive-toolspacket-sniffing-analysisnetwork-forensics+5
28 giorni fa
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
297 giorni fa
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6117 giorni fa
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
60227 giorni fa
gopacket preview

gopacket

GitHubgoogle/gopacket

Fornisce funzionalità di elaborazione dei pacchetti per Go

packet-sniffing-analysisnetwork-forensicsnetwork-security+1
6.8k1 anno fa
timesketch preview

timesketch

GitHubgoogle/timesketch

Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…
disk-forensicsioc-managementmemory-forensics+7
3.4k3 giorni fa
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Esamina qualsiasi memory dump. Trova ciò che è nascosto. Analisi forense del kernel Linux + Windows da un singolo binario Rust statico — nessun…
ioc-managementmemory-forensicsnetwork-forensics+7
121 mese fa
wireshark preview

wireshark

GitHubwireshark/wireshark

Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0k5h 26m fa
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9k1 mese fa
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

Analisi comportamentale del malware di un campione simulato di malware Windows multi-stadio utilizzando FLARE-VM e REMnux. Indagine DFIR basata sulle…
ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
12 mesi fa
security-writeups preview

security-writeups

GitHubalzeaty1/security-writeups

CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
network-forensicsweb-application-exploitationweb-security+5
22 giorni fa
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
packet-sniffing-analysispassword-crackingmemory-forensics+6
2 mesi fa
NetScope preview

NetScope

GitHubspectralzero/netscope

Piattaforma di investigazione e risposta di rete offline-first per Windows. Trasforma una pcap o una cattura live in un verdetto forense completo —…
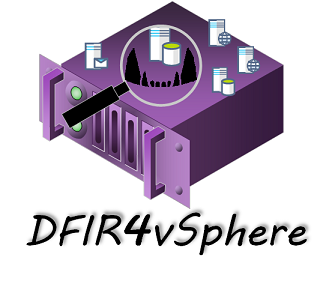
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
22 mesi fa
DFIR4vSphere preview

DFIR4vSphere

GitHubanssi-fr/dfir4vsphere

Modulo Powershell per l'analisi forense di VMWare vSphere
cloud-infrastructure-securitydefensive-toolsnetwork-forensics+5
1851 anno fa
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

Writeup per la sfida del badge DEF CON 30
network-forensicssteganographydigital-forensics+3
724 anni fa
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.

network-forensicsmalware-analysisdigital-forensics+4
1933 giorni fa
Precedente12…8Successivo