

DFIRHub
 lascc/dfirhub
Cerca percorsi di artefatti, crea script di raccolta e converti regole Sigma. Tutto in un unico posto.
forensicsinformation-gatheringdigital-forensics+4
94 giorni fa
lascc/dfirhubCerca percorsi di artefatti, crea script di raccolta e converti regole Sigma. Tutto in un unico posto.
 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 gmh5225/malwaredb
Raccolta curata di 961 famiglie di malware (1,36 GB) in archivi ZIP protetti da password, organizzati per famiglia e tipo per analisi e ricerca.
 rorywag/hayabusa-bulk-runner
Esegui Hayabusa in blocco su una cartella di raccolte KAPE, un'esecuzione per host, con report per host e una dashboard di triage cross-host
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 clausing/scripts
Raccolta di script Python e Perl per digital forensics, incident response e analisi di rete, inclusi strumenti per hash signature e utilità di packet…
 microsoft/routeros-scanner
Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).
 star-sg/random-scripts
Raccolta di script Python DFIR e OSINT per analizzare campioni LNK malevoli, estrarre oggetti OLE da MHTML e calcolare l'hash dei favicon per scovare…
 sims718718/unifiedthreathunting
Documenta una metodologia strutturata e ripetibile di threat hunting che copre trigger, ipotesi SMART, gate di fattibilità, definizione dell'ambito,…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 radkawar/aws-firmware-dump
Acquisisce i dischi EBS di un'AMI AWS che puoi avviare, trasmettendo in streaming gli snapshot tramite le API dirette EBS verso un bucket S3 privato…
 jeeberrr/honeypot-stuff
Roba come report di analisi malware su cose che ho catturato dal mio honeypot
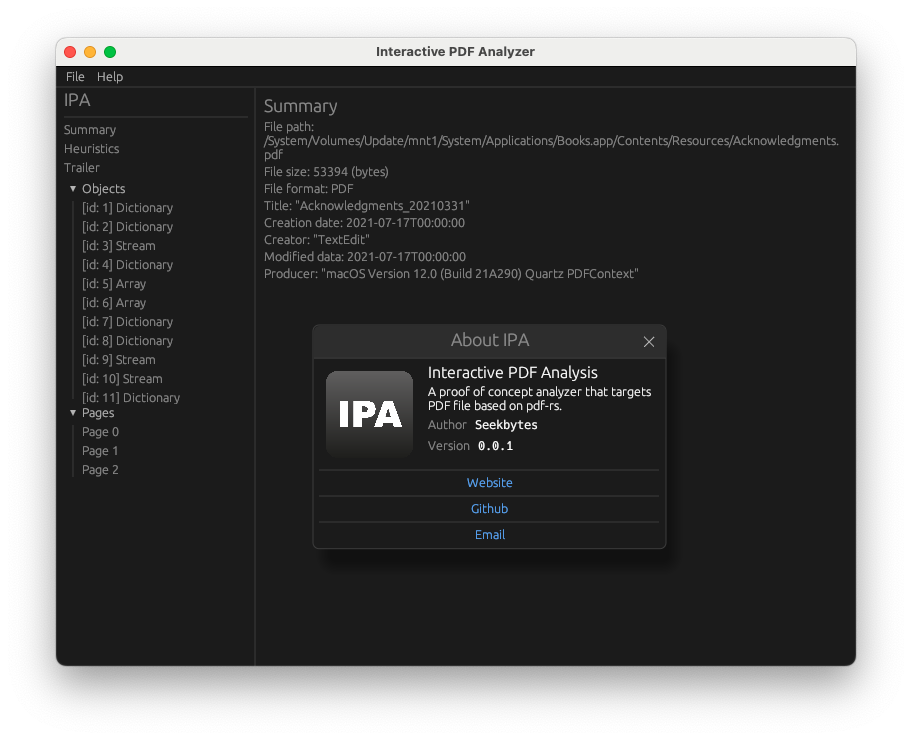 seekbytes/ipa
Analizzatore GUI per l'analisi approfondita di file PDF. Rileva payload malevoli, comprendi le relazioni tra oggetti ed estrai informazioni chiave…
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 qsecure-labs/deadmatter
Strumento di estrazione delle credenziali indipendente dall'offset
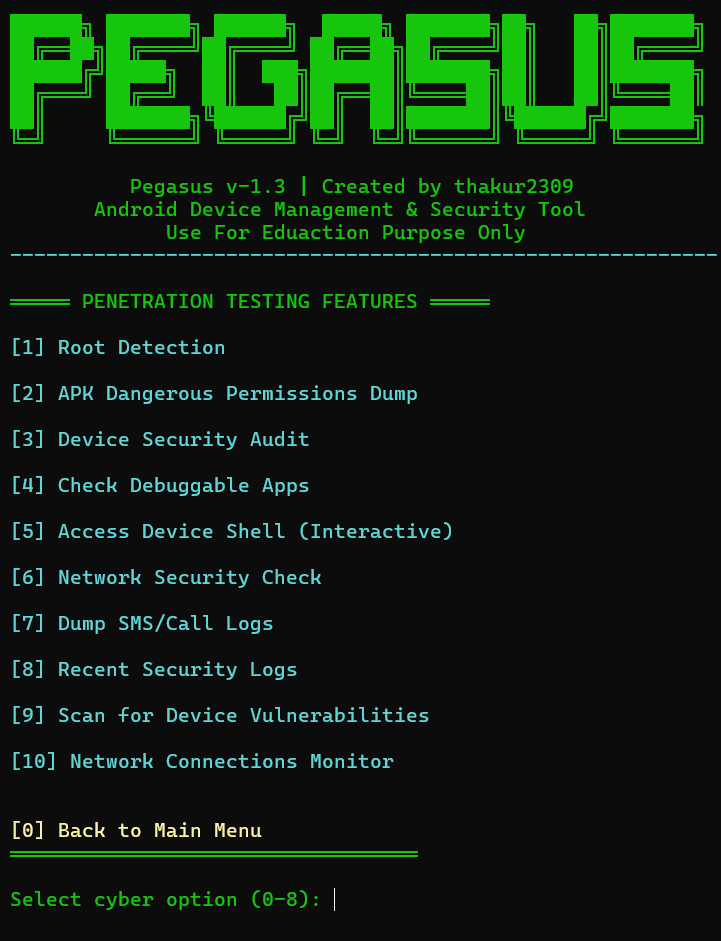 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 msuhanov/easy_triage
Script per il triage di sistemi compromessi (Linux, ESXi, FreeBSD/NetScaler)