

sn1per-mcp
 1n3/sn1per-mcp
Server MCP che consente agli assistenti AI di pilotare un'installazione self-hosted di Sn1per, eseguendo scansioni con ambito definito e verificate,…
osintreconnaissancevulnerability-scanners+7
1n3/sn1per-mcpServer MCP che consente agli assistenti AI di pilotare un'installazione self-hosted di Sn1per, eseguendo scansioni con ambito definito e verificate,…
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 affolter-engineering/snmpen
Strumento di enumerazione SNMP che interroga host SNMPv1/v2c per estrarre informazioni di sistema, connessioni TCP e accesso in scrittura per…
 ko0ler/homelab
GNS3 home lab che documenta una rete segmentata con firewall Cisco ASAv, core L3, DMZ e un dominio Active Directory per esercitarsi in networking,…
 joda32/yowie
Individua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
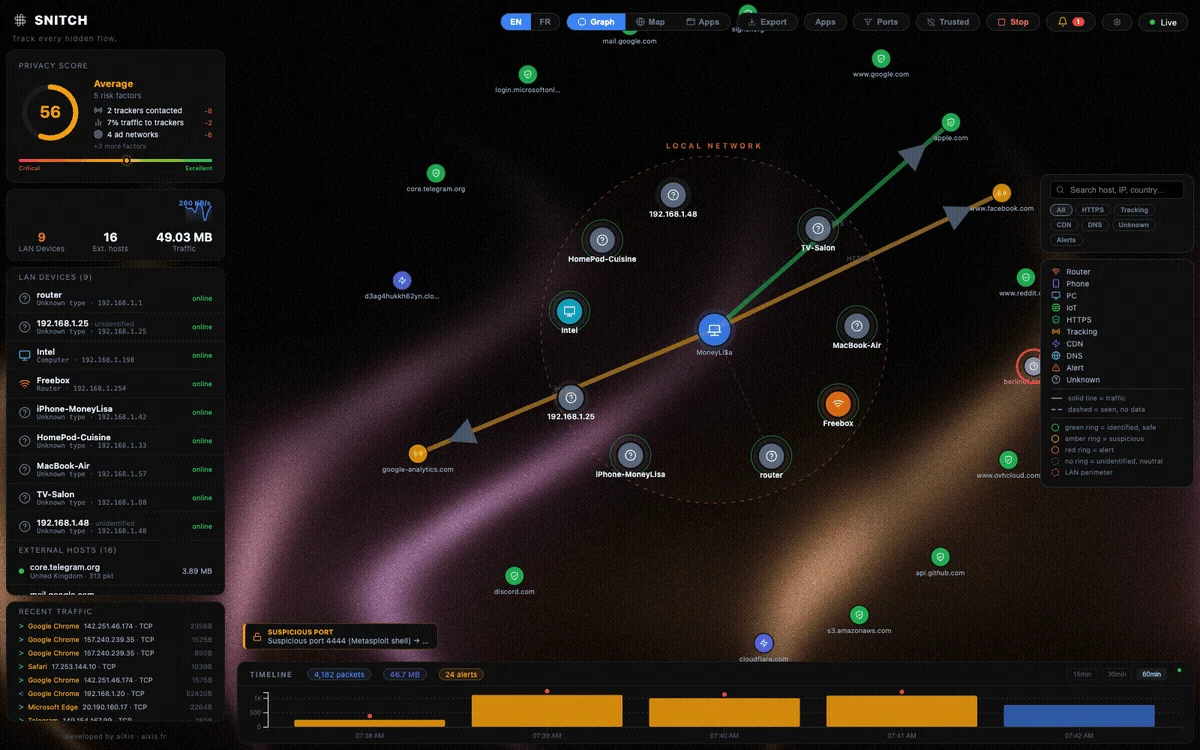 aixisstudio/snitch
Visualizzatore di traffico di rete in tempo reale — vedi ogni connessione effettuata dal tuo computer. Privacy-first, 100% locale. / Visualiseur de…
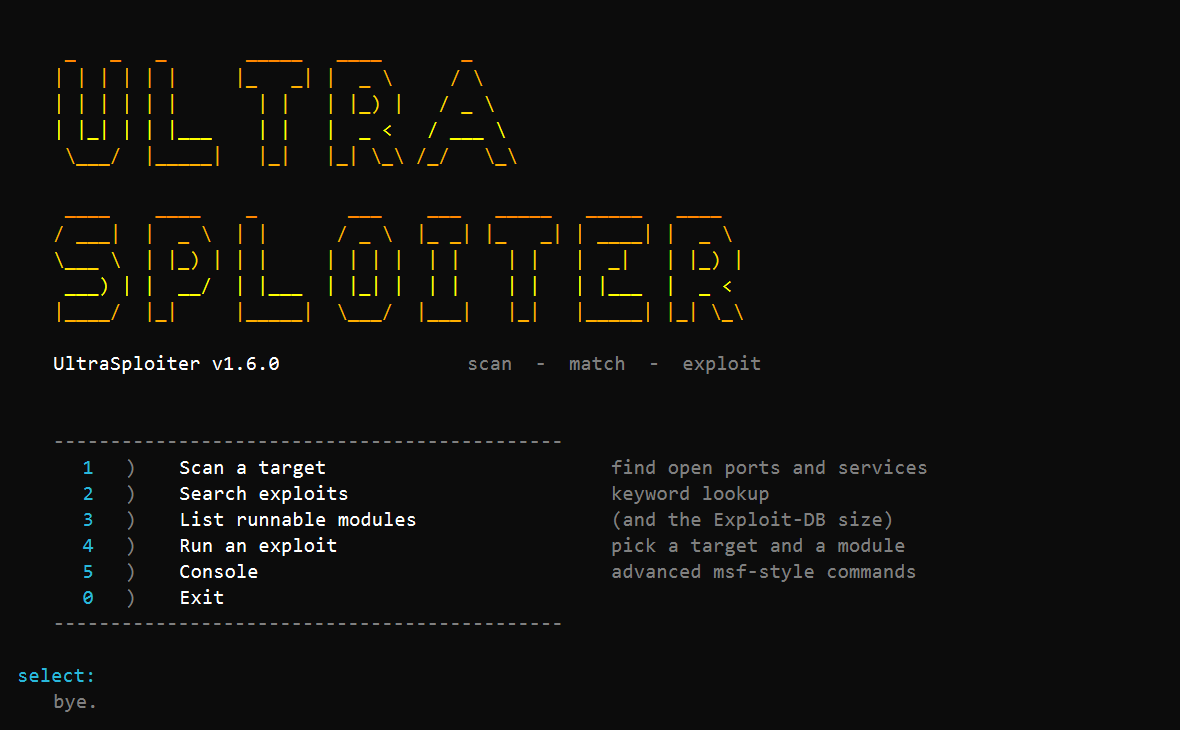
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…
 mrhenrike/embedxpl-forge
Framework di valutazione della sicurezza dei dispositivi embedded — 700 moduli, 350 CVE, 55 vendor, motore APT Group. Copre router, telecamere IP,…
 mmarting/unwaf
Strumento Go che scopre passivamente l'IP di origine reale dietro un WAF/CDN utilizzando molteplici fonti OSINT, quindi verifica i candidati tramite…
 cisagov/findcdn
Analizza i domini per identificare quale Content Delivery Network (CDN) utilizzano tramite il fingerprinting degli header HTTPS, dei record CNAME e…