

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CTF — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
481 risultati
confirmesc preview

confirmesc

GitHubcapture0x/confirmesc

Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…

privilege-escalationvulnerability-scannersexploitation+7
1
15 giorni fa
secbox preview

secbox

GitHubyv1ing/secbox

Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.


network-mappingvulnerability-analysismobile-app-pentesting+9
4 giorni fa
rag-seguridad preview

rag-seguridad

GitLabrdelasierra-uy/rag-seguridad

CyberRAG — RAG 100% locale (Ollama) su appunti e libri di cybersecurity: recupero ibrido, risposte con citazioni, assistente di pentest per fasi e…

vulnerability-analysisinformation-gatheringctf+7
7 giorni fa
Ciberseguridad-Portfolio preview

Ciberseguridad-Portfolio

GitLabrdelasierra-uy/portfolio

Vetrina professionale: writeup di Hack The Box, report, casi di studio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), script di hardening e…

configuration-auditingdigital-forensicscryptography+8
6 giorni fa
GateX preview

GateX

GitHubabraxas/gatex

FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
password-crackingstatic-analysisdynamic-analysis-sandboxing+8
111 giorni fa
GoFileX preview

GoFileX

GitHubabraxas/gofilex

Bruteforcer di wordlist per le password di download di GoFile (gofile.io)
password-crackingpassword-attacksscripting-automation+5
11 giorni fa
kernel-CTF preview

kernel-CTF

GitHubgmh5225/kernel-ctf

Raccolta di challenge CTF per lo sfruttamento del kernel Linux che coprono vulnerabilità di buffer overflow, use-after-free e race condition per…

vulnerability-analysisexploitationreverse-engineering+5
1 anno fa
Gu3ssWeak preview

Gu3ssWeak

GitHubb4sith-sec/gu3ssweak

App Android deliberatamente vulnerabile per la ricerca sulla sicurezza mobile e la pratica del bug bounty - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
1223 giorni fa
pcybox-attackgraph preview

pcybox-attackgraph

GitHubmister-iks/pcybox-attackgraph

Laboratorio browser open source per costruire un'infrastruttura simulata, osservare un attacco muoversi attraverso di essa e verificare se la tua…
defensive-toolsnetwork-securityctf+5
479 giorni fa
security-portfolio preview

security-portfolio

GitHubmitsu-bis/security-portfolio

Portfolio di sicurezza composto da segnalazioni originali di responsible disclosure, write-up di CTF e laboratori, note metodologiche e tooling…
privilege-escalationvulnerability-analysisinformation-gathering+6
26 giorni fa
recurse preview

recurse

GitHubrecurse-labs/recurse

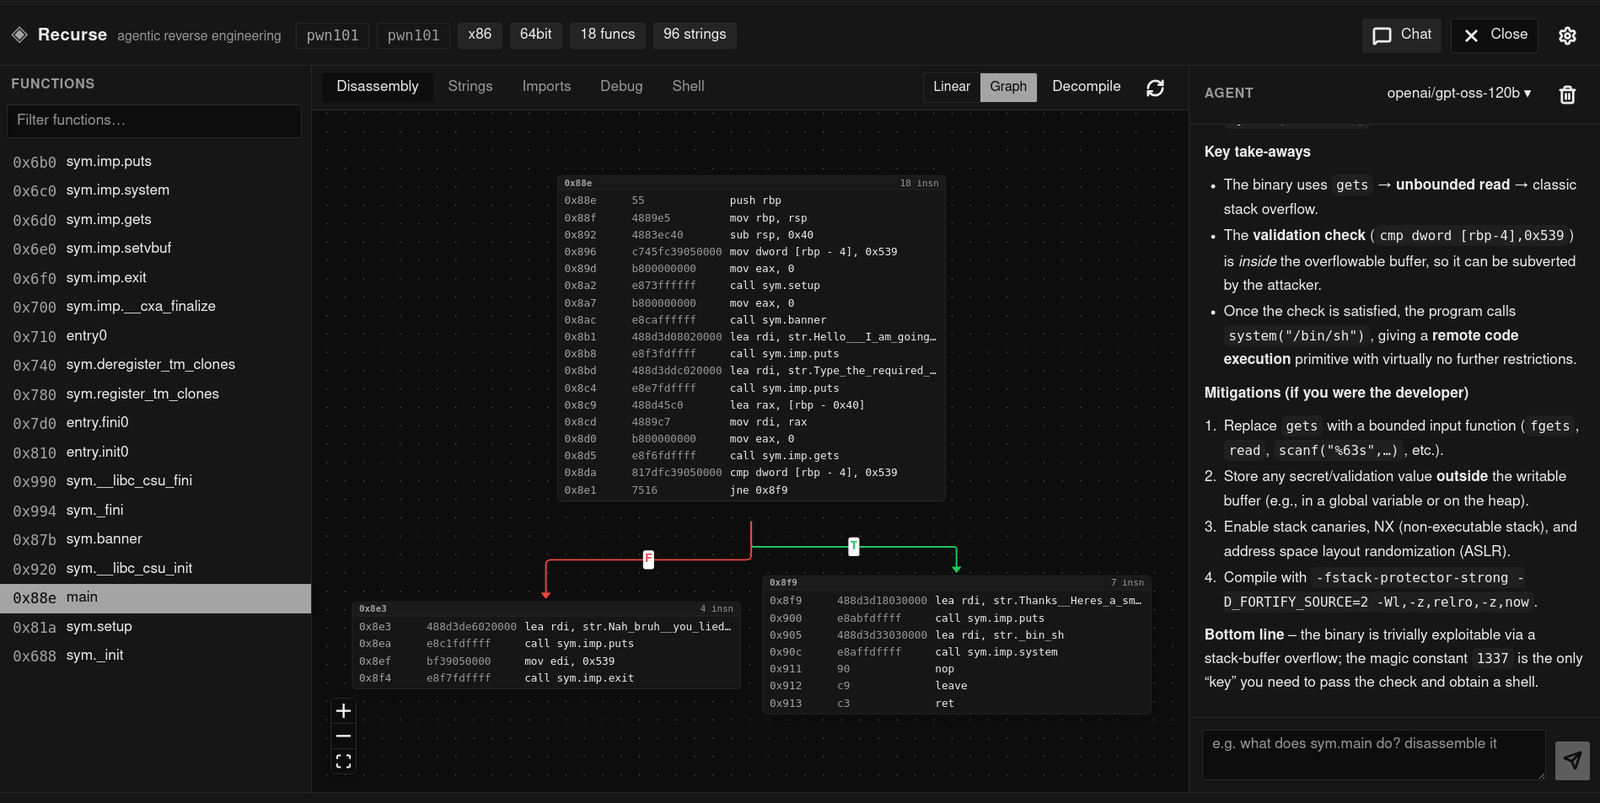
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
29514 giorni fa
EnvVisualizer preview

EnvVisualizer

GitHubw4r10ck423/envvisualizer

Analizza e visualizza /proc/self/environ su macchine Linux compromesse — categorizza le variabili d'ambiente per stack tecnologico (AWS, Django,…
defensive-toolsvulnerability-analysisconfiguration-auditing+7
15 mesi fa
pentest-harness preview

pentest-harness

GitHubs1n6h/pentest-harness

Harness per agenti AI self-hosted per pentest autorizzati, bug bounty, laboratori di sicurezza e CTF. Basato su plugin, supporto multi-provider LLM…
exploitationscripting-automationctf+7
42110 giorni fa
ai-ctf preview

ai-ctf

GitHubmubix/ai-ctf

Piattaforma Capture-the-Flag con IA locale e lezioni guidate su prompt injection, abuso di tool-call e OSINT contro sei personaggi chatbot simulati.
osintinformation-gatheringweb-security+6
7427 giorni fa
owasp-ctf-in-a-box preview

owasp-ctf-in-a-box

GitHubowasp/owasp-ctf-in-a-box

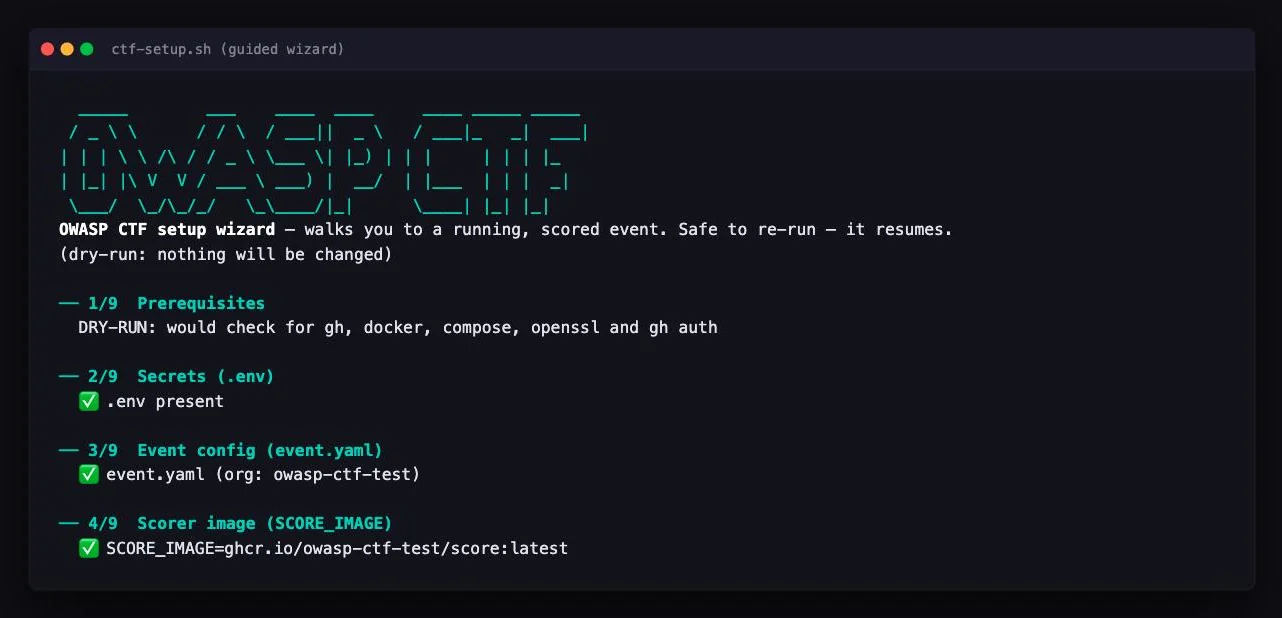
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies

container-securityvulnerability-analysissecurity-virtualization+6
156 giorni fa
JavaSecLab preview

JavaSecLab

GitHubwhgojp/javaseclab

Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
static-code-analysisvulnerability-analysiscode-analysis+6
8834 mesi fa
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
817 giorni fa
CPLHF preview

CPLHF

GitHubwhereisxuezugi/cplhf

Toolkit Bash modulare che rafforza i sistemi Debian/Ubuntu per le competizioni CyberPatriot, automatizzando l'hardening di account, firewall, SSH,…

defensive-toolsvulnerability-analysisscripting-automation+6
51 mese fa
Precedente12…27Successivo