

Strumento di verifica e correzione del rafforzamento della sicurezza degli host Windows in PowerShell: controlli CIS, DISA STIG, Essential Eight, correzioni reversibili, analisi AI opzionale
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

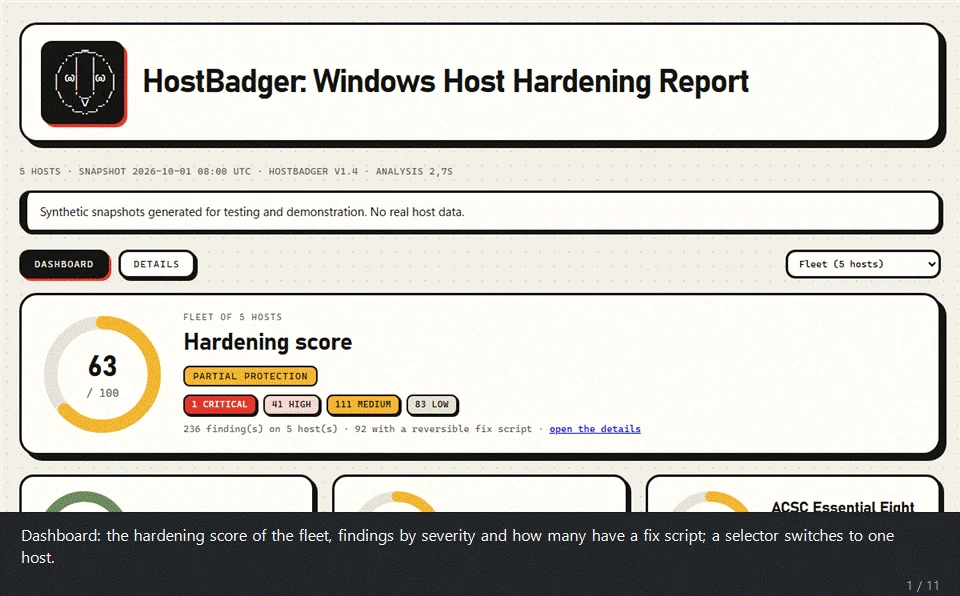
HostBadger verifica le impostazioni di sicurezza delle macchine Windows e ti dice cosa è debole. Funziona in due passaggi. Un singolo script PowerShell esegue uno snapshot in sola lettura di un host. L'analizzatore legge poi gli snapshot offline e scrive un report HTML, un CSV dei risultati e, se lo desideri, JSON Lines per un SIEM. Passagli uno snapshot o una cartella con centinaia e ottieni l'intera flotta in un unico report, oppure un report per host.
.ps1,
senza moduli e senza prompt, che viene eseguito come SYSTEM o come amministratore
tramite qualsiasi strumento in grado di eseguire uno script PowerShell sui tuoi host (la
live response di un EDR come CrowdStrike Falcon RTR, un RMM, script di Configuration Manager
o Intune, uno script di avvio di Group Policy, PowerShell remoting) e
richiede circa 15 secondi per host.-CheckUpdates (il servizio Windows Update
cerca aggiornamenti mancanti), -KevOnline (scarica il catalogo CISA KEV,
www.cisa.gov), -DriversOnline (scarica il catalogo LOLDrivers,
www.loldrivers.io), -EolOnline (scarica i dati del ciclo di vita del software,
endoflife.date), -ChocoOnline (scarica le versioni dei programmi,
community.chocolatey.org), -CveOnline (scarica CVE e punteggi EPSS,
services.nvd.nist.gov e epss.empiricalsecurity.com), -ExtensionsOnline
(scarica l'elenco delle estensioni del browser rimosse dagli store,
raw.githubusercontent.com), -ExploitsOnline (scarica i riferimenti Metasploit e
Exploit-DB, raw.githubusercontent.com e gitlab.com) e
-SendToAI (Gemini). Ognuno è indicato dove viene offerto.
Test-HostBadgerSafety.ps1 dimostra il resto dal codice.Legge ciò che un host effettivamente fa, che non è sempre ciò che la policy dice che dovrebbe fare.







