

SecretSifter
 owasp/secretsifter
Progetto OWASP Incubator: rileva credenziali esposte nei contenuti inviati al browser (JavaScript, risposte di configurazione, traffico live).
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterProgetto OWASP Incubator: rileva credenziali esposte nei contenuti inviati al browser (JavaScript, risposte di configurazione, traffico live).
 ambitsecurity/jshound
Trova ogni richiesta API effettuata da un'app web, dal JavaScript che distribuisce: metodo, URL, body, header e operazioni GraphQL. Un solo comando.
 zentinelproxy/zentinel
Un reverse proxy orientato alla sicurezza, progettato per proteggere il web libero.
 gmh5225/llm-guard-service
Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Protezione runtime delle applicazioni per server web Python, funzioni serverless e server MCP, che rileva attacchi, prompt injection e fughe di dati…
 usebruno/bruno
IDE open source per esplorare e testare API (alternativa leggera a Postman/Insomnia)
 piratesshield/apiharvester
Lo strumento one shot per attaccare le API - trova l'URL dell'API dalla root fornita e simula gli attacchi automatizzati
 tuskira/ai-agent-gateway
Gateway open-source che protegge, governa e osserva le chiamate agli strumenti MCP e il traffico LLM degli agenti AI, con autenticazione tramite API…
 vighnesh91/securiscan
Motore di triage di sicurezza Python basato sulla libreria standard che analizza app web, API, LLM e pacchetti mobili tramite ispezione passiva degli…
 ejfkdev/oss
CLI per object storage S3-compatibile cross-cloud per elencare, esportare e scaricare bucket su AWS, Aliyun, Tencent, Huawei e altri, con navigazione…
 les-k/wp-secure-mcp
Un plugin WordPress che espone un server MCP tramite la REST API, con il modello di sicurezza come punto centrale -- chiude la forma di bypass OAuth…
 lumoslab-innovation/openhunterai
AI red team local-first per la sicurezza di applicazioni web, API e LLM. Ragionamento in stile attaccante, risultati supportati da evidenze e…
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
Applica la delega con privilegi minimi per gli agenti AI tramite credenziali firmate e con ambito limitato. Concedi ai sotto-agenti capacità e…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings per libinjection, che forniscono rilevamento di SQL injection e XSS con API specifiche per il contesto per la sicurezza delle…
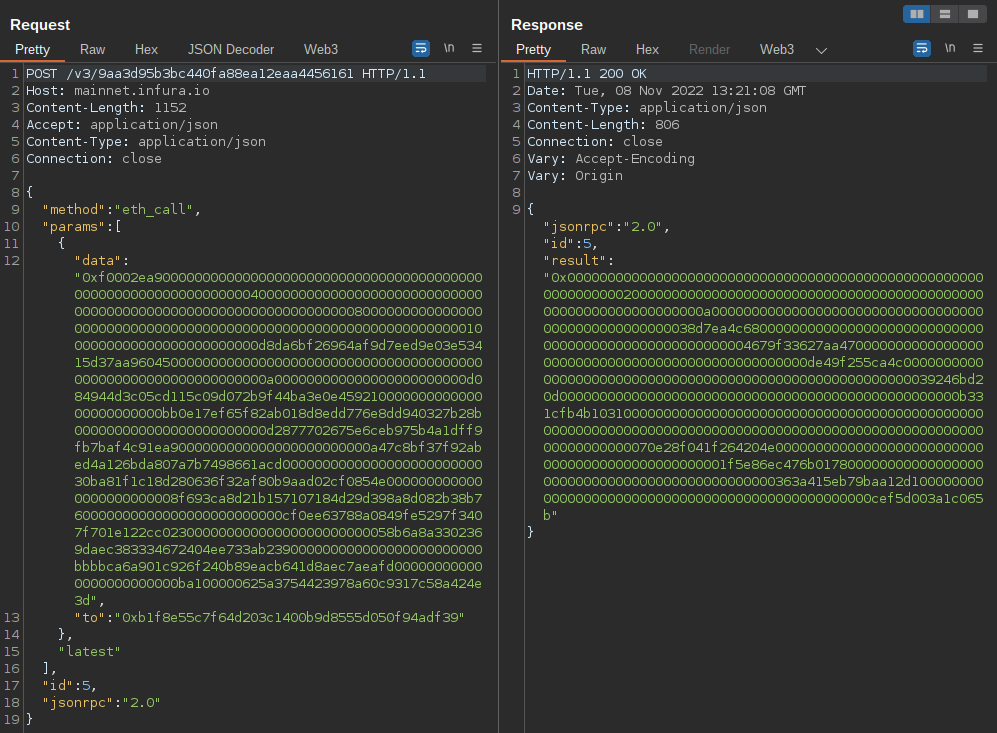 uwctcjnwlk/web3-decoder
Estensione Burp Suite per decodificare chiamate JSON-RPC di Ethereum e interazioni con smart contract, con supporto per più chain e recupero…