

summit
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitPiattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 brutelogic/unkover
Tester di bypass degli accessi 403/401 in Bash che sonda un URL con spoofing degli header, manomissione del metodo, normalizzazione del percorso e…
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
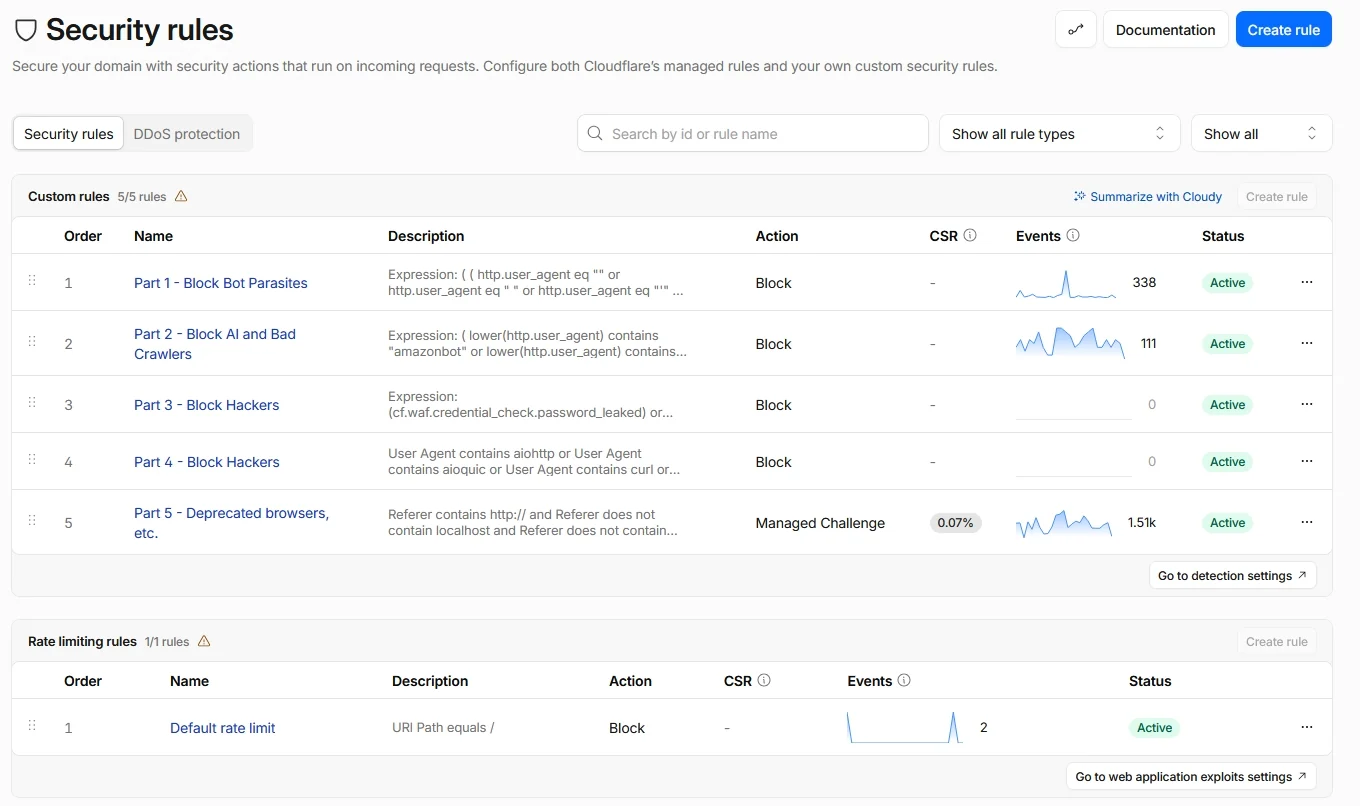 buybitart/cloudflare-security-art
Regole di sicurezza del piano gratuito di Cloudflare (approccio Zero Trust) per piccoli siti web
 hackinglz/ip-obfuscation
Genera indirizzi IP e URL offuscati utilizzando trucchi DWORD, ottale, esadecimale, IPv6-mapped e fake-domain @ per penetration testing,…
 kamalx06/xxeripper
Scanner XXE black-box che rileva iniezioni in-band, error-based e blind out-of-band tramite baselining statistico, fingerprinting del parser e…
 mmarting/unwaf
Strumento Go che scopre passivamente l'IP di origine reale dietro un WAF/CDN utilizzando molteplici fonti OSINT, quindi verifica i candidati tramite…
 ammarion/waf-detector
🛡️ Strumento ad alte prestazioni per il rilevamento di WAF e CDN. Identifica i livelli di protezione (Cloudflare, Akamai, AWS, Fastly e altri),…
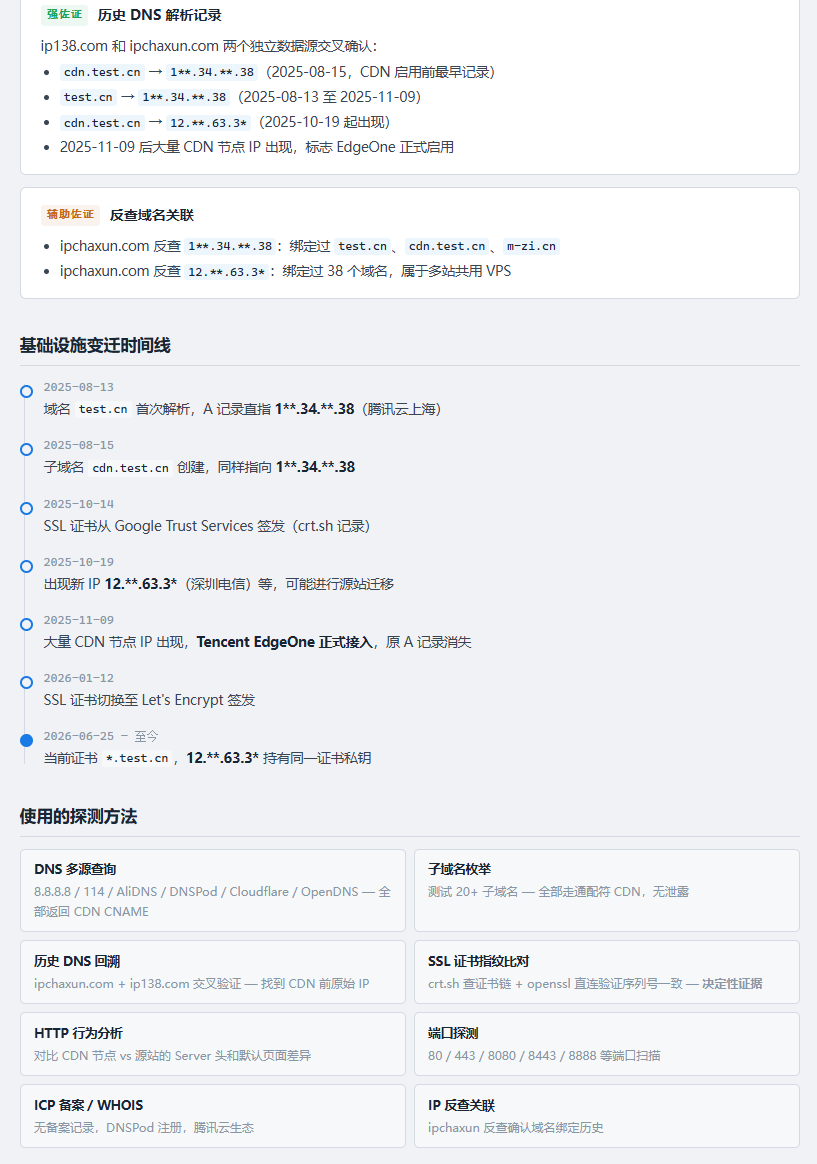 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
 anonmoty/xxstrike
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.
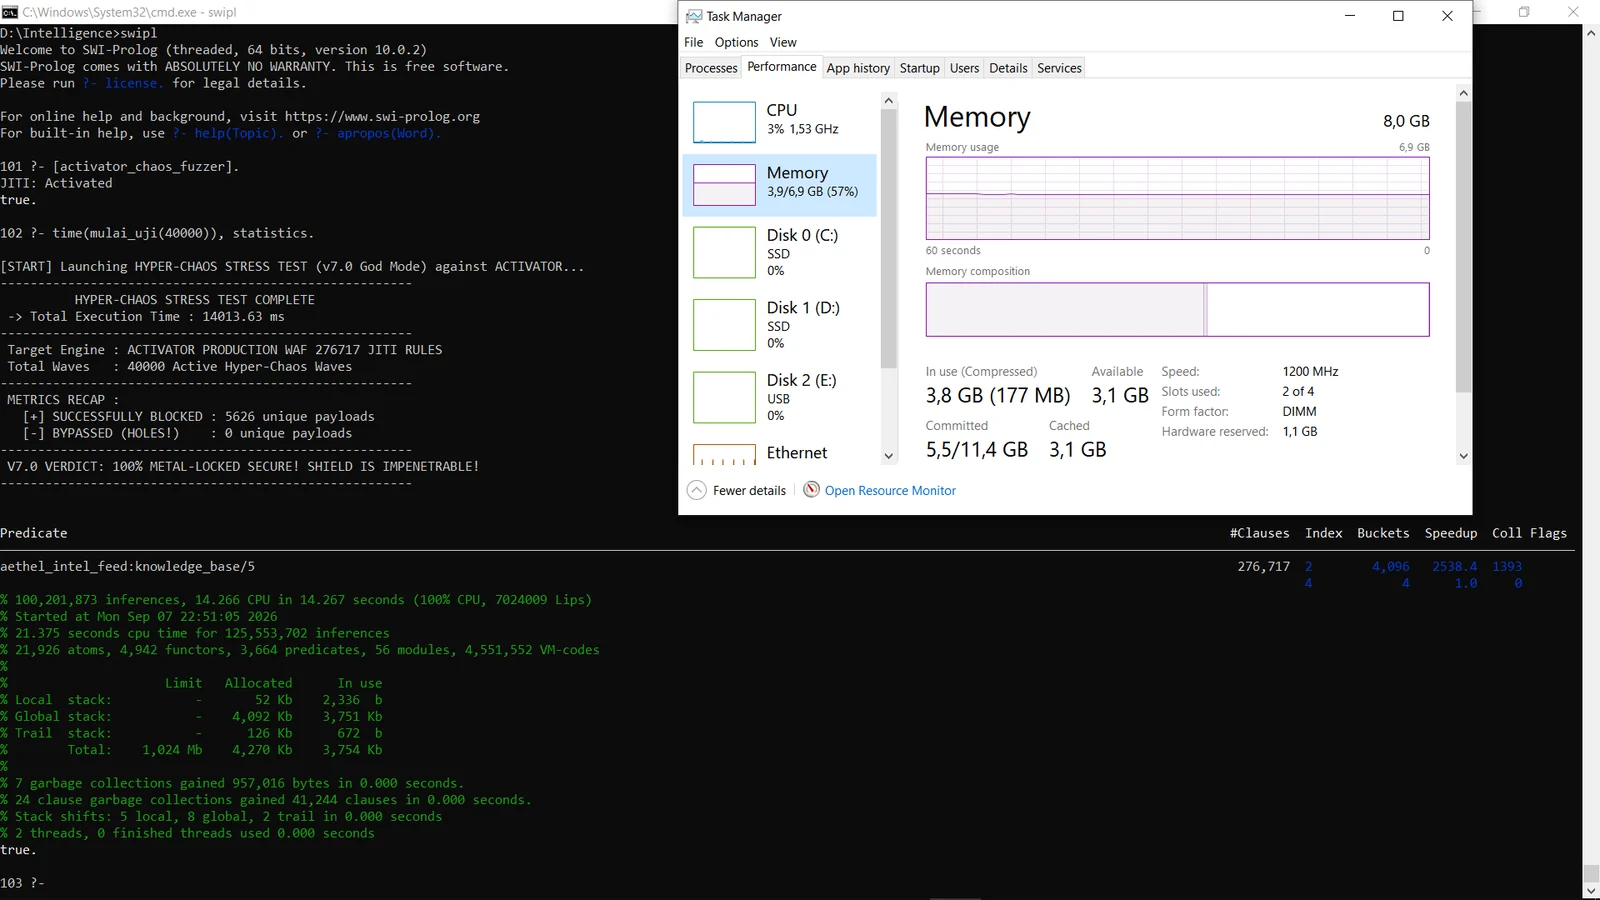 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
Strumento di valutazione della sicurezza da riga di comando per applicazioni React e Next.js, che analizza i React Server Components per individuare…
 qassam-315/cve-2026-23918-elite-auditor
Script di ricognizione elite per l'audit dello stack HTTP/2 di Apache contro la corruzione della memoria (CVE-2026-23918). Include forzatura del…
 robrankin/cve-2021-44228-waf-tests
Testare la protezione WAF contro CVE-2021-44228 Log4Shell
 manishkanyal/log4j-scanner
Uno scanner di vulnerabilità Log4j viene utilizzato per identificare le CVE-2021-44228 e CVE_2021_45046
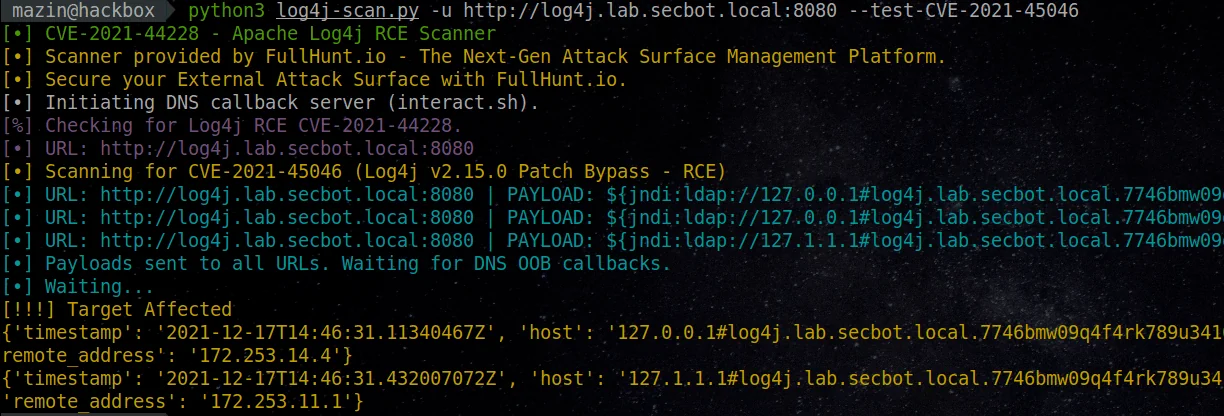 ananya-0306/log-4j-scanner
Uno scanner completamente automatizzato, accurato ed esteso per trovare la vulnerabilità RCE log4j CVE-2021-44228
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver Selenium personalizzato | Zero-Config | Supera TUTTI i sistemi di mitigazione bot (come Distil / Imperva/ Datadadome / CloudFlare IUAM)
 venomous/cloudscraper
Un modulo Python per bypassare la pagina anti-bot di Cloudflare.