

Auditor di igiene di Active Directory e Microsoft Entra ID in sola lettura, in puro PowerShell. Raccogli una volta, analizza offline: risultati deterministici, percorsi di attacco, mappatura NIS2/ISO 27001/DORA/GDPR, report HTML/CSV/JSONL, analisi AI opzionale
                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

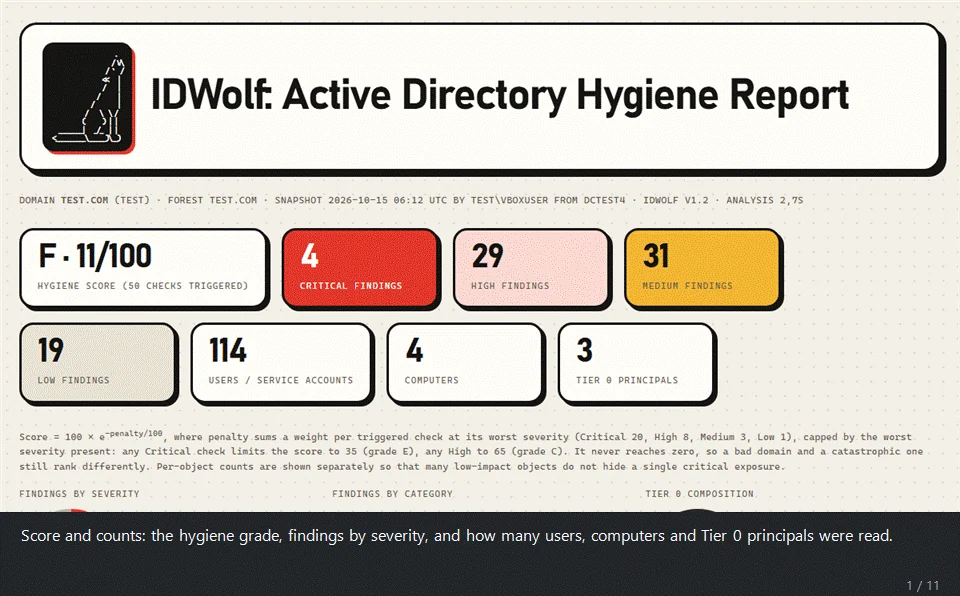
Un report reale da un dominio di laboratorio usa e getta: il punteggio, i grafici, il riepilogo AI con il suo verdetto sulla concatenazione dei risultati fino alla compromissione del dominio, i vettori di attacco osservati negli attacchi recenti, la mappa dei percorsi di attacco, i membri Tier 0 e i risultati.
IDWolf è testato su un vero laboratorio Active Directory, non solo su dati sintetici: un
dominio popolato con Vulnerable-AD
e con gli script propri del progetto in tests/lab/, che inseriscono catene di ACL,
deleghe e altre misconfigurazioni.
IDWolf è un audit di igiene per Active Directory e Microsoft Entra ID, scritto in puro PowerShell. Cattura uno snapshot in sola lettura della tua directory usando solo il modulo nativo ActiveDirectory, poi analizza quello snapshot offline e ti fornisce un report HTML, un CSV dei risultati e, se vuoi, JSON Lines per il tuo SIEM.
Sul lato AD esegue 169 controlli: Kerberos, accesso privilegiato, igiene degli account, configurazione del dominio, permessi, DNS, AD CS (ESC1-5, 9, 10, 13, 15), salute operativa (replica, DHCP, backup), hardening degli host letto dalle GPO (firma SMB e LDAP, NTLM, hash LM, diritti utente) e qualità delle password, il tutto senza mai gestire un hash di password. Un collector separato copre Microsoft Entra ID con 90 controlli, mappati sul benchmark CIS Microsoft 365.
Se vuoi, un passaggio con Gemini può scrivere un riepilogo esecutivo e un piano di rimedio. I risultati stessi sono sempre calcolati sulla tua macchina, e ogni nome di directory viene sostituito da un token prima che qualsiasi cosa venga inviata.
Il report è un unico file HTML autonomo, costruito per essere letto dalle persone che devono agire su di esso, non solo da chi ha eseguito l'audit. Una scheda dashboard ha un punteggio e un giudizio, una mappa dei percorsi di attacco e una mappa delle relazioni di fiducia disegnate in SVG, i membri Tier 0, le schede NIS2 / ISO 27001 / DORA / GDPR, le categorie, i rischi principali e i grafici; una scheda dettagli contiene ogni risultato con la sua correzione. Nessuna libreria esterna, nessuna CDN, nulla caricato da internet: si apre offline e può essere inviato così com'è.
GitHub mostra i file HTML come testo semplice, quindi scarica i campioni e aprili in un browser:
examples/lab_report.html è il report nel GIF. Proviene dal dominio di laboratorio
(popolato con Vulnerable-AD e gli script in tests/lab/) e
include il riepilogo opzionale di Gemini.examples/demo_report.html è costruito su un dominio fittizio, con
una raccolta approfondita e la qualità delle password. Il suo CSV dei risultati e i JSON Lines si trovano
accanto ad esso.examples/entra_report.html è il tenant Entra fittizio.| Script | Eseguito su | Richiede | Produce |
|---|---|---|---|
Start-IDWolf.ps1 (o Start-IDWolf.cmd) | ovunque | nulla | un menu per tutto quanto segue |
Collect-ADSnapshot.ps1 | una macchina aggiunta al dominio | modulo ActiveDirectory (RSAT), un account di dominio | snapshot AD JSON |
Collect-EntraSnapshot.ps1 | qualsiasi macchina | Microsoft Graph SDK, Global Reader | snapshot Entra JSON |
Export-PasswordQuality.ps1 | qualsiasi macchina che possa raggiungere il PDC (host admin fidato o DC), o un NTDS.dit offline | DSInternals, diritti DCSync | JSON sulla qualità delle password (senza hash) |
IDWolf.ps1 | ovunque | nulla | report HTML + CSV + JSONL |
Export-BloodHound.ps1 | ovunque | nulla | zip BloodHound CE (beta) |
Invoke-IDWolfScheduled.ps1 | un'attività pianificata | come il collector | raccolta + analisi senza prompt, un feed per il SIEM |
Non devi dire a IDWolf.ps1 se uno snapshot è AD o Entra. Lo
determina da solo.

