

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sviluppo Payload — Strumenti | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
967 risultati
TornadoC2 preview

TornadoC2

GitHubkamalx06/tornadoc2

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
1 giorno fa
CouchPotato preview

CouchPotato

GitHubripits-sec/couchpotato

Strumento di escalation dei privilegi per Windows che applica patch a ETW e AMSI e utilizza syscall indirette per abusare di SeImpersonatePrivilege,…

defensive-toolsprivilege-escalationexploitation+3
1141 mese fa
Decepticon preview

Decepticon

GitHubbittersecurity/decepticon

Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…

penetration-testing-frameworksprivilege-escalationreconnaissance+9
6.0k6 giorni fa
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate

defensive-toolsids-ips-evasionreverse-engineering+6
138 giorni fa
Overthrone preview

Overthrone

GitHubkarmanya03/overthrone

Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
3026 giorni fa
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
exploit-frameworksvulnerability-analysisreverse-engineering+6
966 mesi fa
RandomTSScripts preview

RandomTSScripts

GitHubxpn/randomtsscripts

Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…

password-attacksexploitationscripting-automation+4
2132 anni fa
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
55 mesi fa
lazy_importer preview

lazy_importer

GitHubjustasmasiulis/lazy_importer

libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering

static-analysisexploitationreverse-engineering+6
1.9k3 anni fa
metasploit-payloads preview

metasploit-payloads

GitHubrapid7/metasploit-payloads

Repository unificato per diversi payload del Metasploit Framework
penetration-testing-frameworksexploit-frameworkspayload-generation+9
2.1k5 giorni fa
external-c2-experiments preview

external-c2-experiments

GitHubvulncheck-oss/external-c2-experiments

Modulo C2 esterno in Go per go-exploit che intercetta reverse SSH shell, fornendo un listener server e un client payload per integrare profili C2…
exploit-frameworksexploitationpost-exploitation+6
11 anno fa
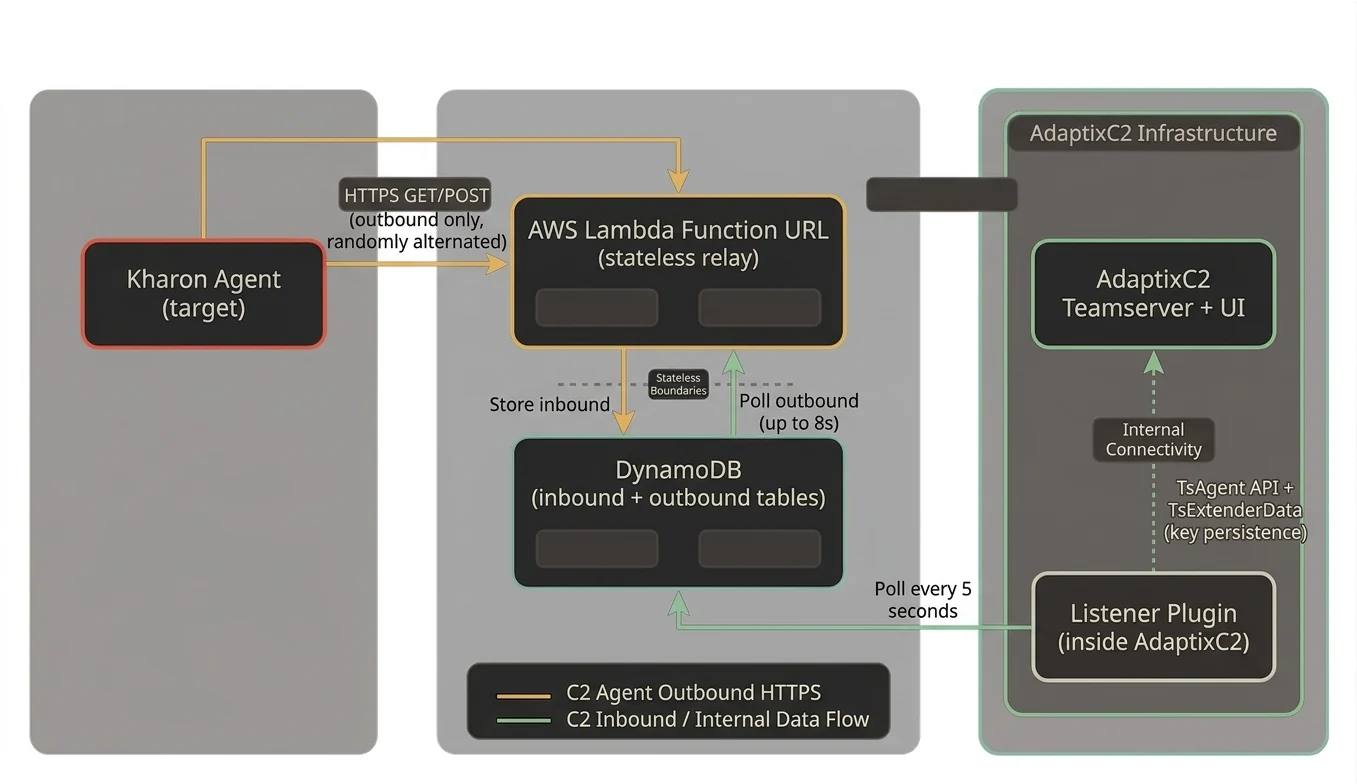
adaptix-serverless-c2 preview

adaptix-serverless-c2

GitHubstillbigjosh/adaptix-serverless-c2

Plugin di trasporto C2 serverless per AdaptixC2 v1.2 che utilizza AWS Lambda + DynamoDB come infrastruttura di relay.

cloud-infrastructure-securitypenetration-testing-frameworksexploit-frameworks+8
2618 giorni fa
KDU preview

KDU

GitHubhfiref0x/kdu

Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…
defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k19 giorni fa
kli-ex preview

kli-ex

GitHubgmh5225/kli-ex

Importatore lazy esteso per kernel di driver Windows che risolve le API a runtime con nomi di importazione cifrati e memorizzati nella cache per…

defensive-toolspersistence-mechanismsreverse-engineering+4
343 anni fa
ultrasploiter preview

ultrasploiter

GitLabvqkro/ultrasploiter

A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…

penetration-testing-frameworksreconnaissancevulnerability-scanners+9
7 giorni fa
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
3318 giorni fa
AI-FILE preview

AI-FILE

GitHubkyle41111/ai-file

Un profilo di listener per il framework Mythic C2 che utilizza le API file dei fornitori di AI
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+7
3016 giorni fa
evil-winrm-py preview

evil-winrm-py

GitHubadityatelange/evil-winrm-py

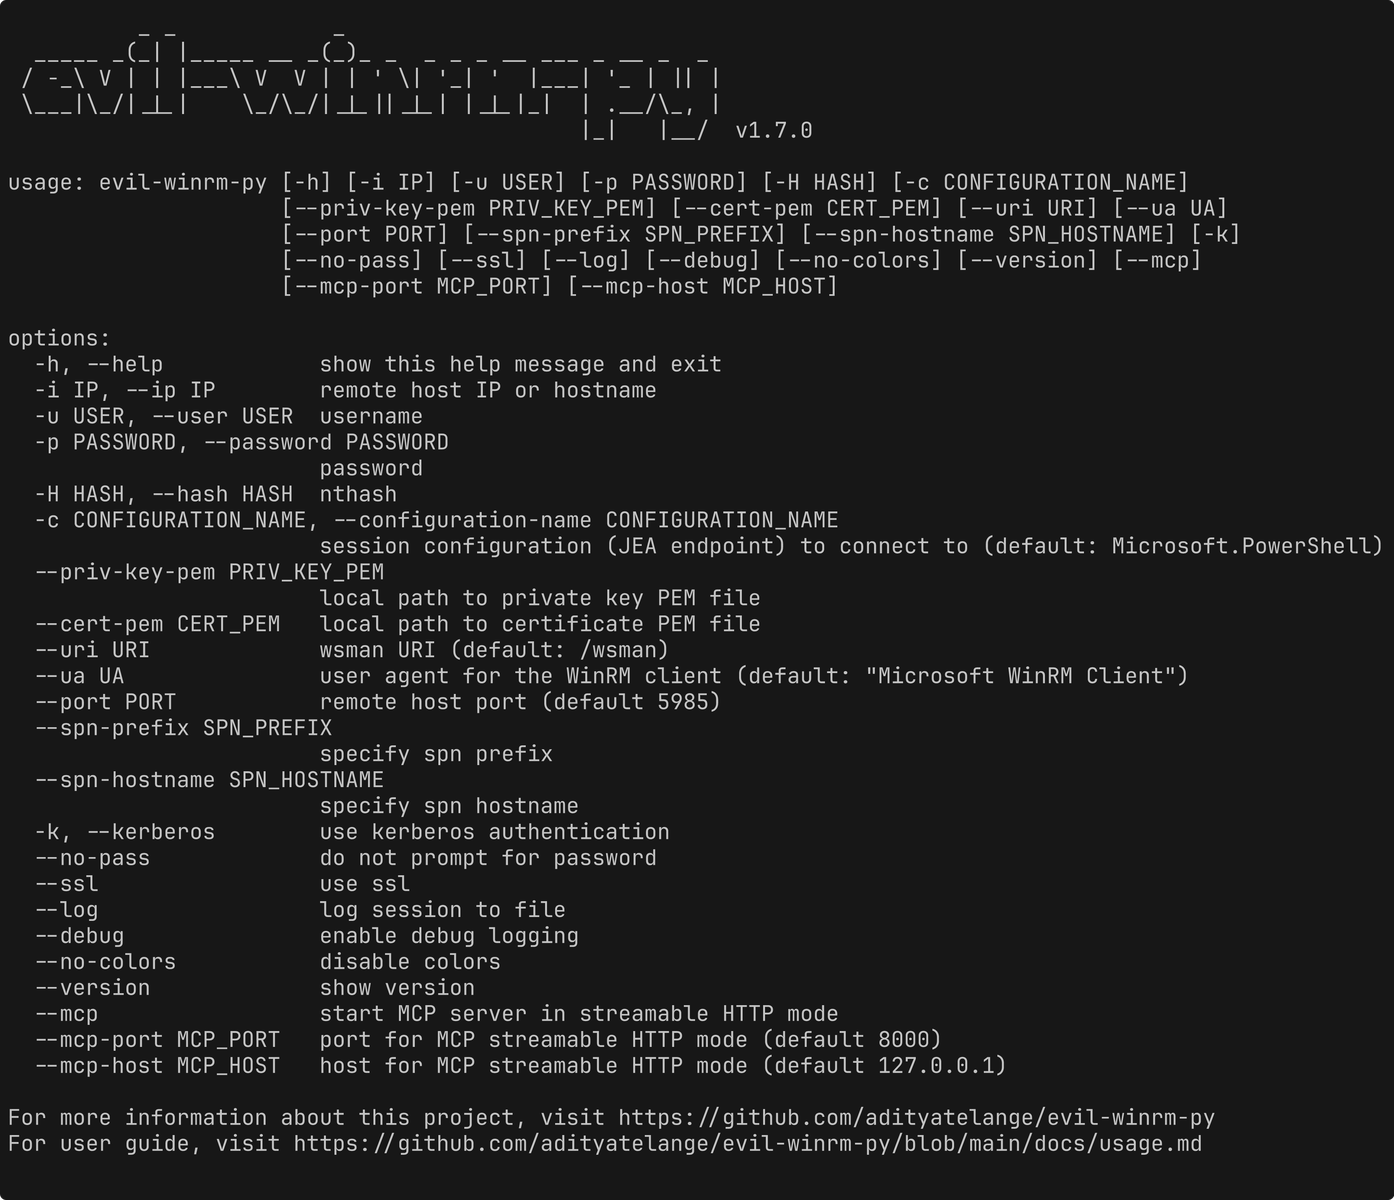
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)

password-attackslateral-movementscripting-automation+7
4086 giorni fa
Precedente12…54Successivo