

bba
 openbba0/bba
Sandbox di clonazione di app Android con una CLI in stile Frida che avvia o si collega ad app clonate e inietta script QuickJS utilizzando Gum…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
openbba0/bbaSandbox di clonazione di app Android con una CLI in stile Frida che avvia o si collega ad app clonate e inietta script QuickJS utilizzando Gum…
 maximilianfeix/hexvero
La prima occhiata a un binario o a un app bundle: analisi statica, senza esecuzione, con evidenze. CLI, server MCP con 15 strumenti e interfaccia web…
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…
 reverserid/jurig
un agente AI completamente autonomo per il reverse engineering
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
 bromite/bromite
Fork di Chromium per Android con blocco degli annunci integrato, mitigazioni anti-fingerprinting, DNS-over-HTTPS e impostazioni predefinite di…
 grapheneos/vanadium
Build di Chromium con privacy e sicurezza rafforzate che fornisce la WebView e il browser predefinito per GrapheneOS, con hardening a livello di…
 uazo/cromite
Fork di Chromium/Bromite rafforzato per Android, Windows e Linux con blocco degli annunci integrato, mitigazioni anti-fingerprinting e patch…
 b4sith-sec/gu3ssweak
App Android deliberatamente vulnerabile per la ricerca sulla sicurezza mobile e la pratica del bug bounty - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 ejfkdev/avdroot
Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
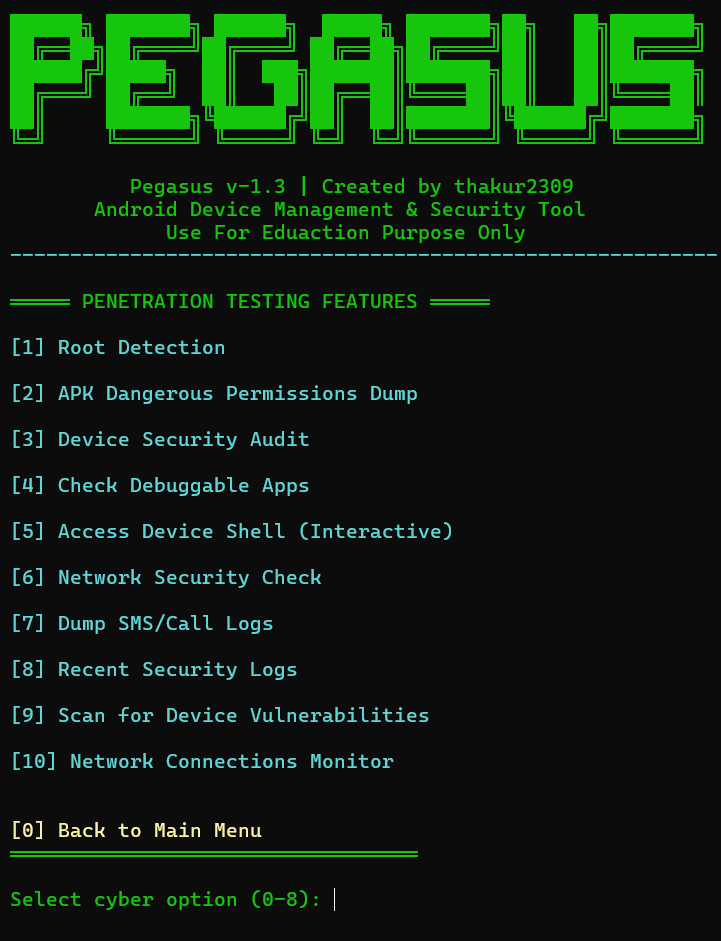 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…