

yowie
 joda32/yowie
Individua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…
defensive-toolsosintreconnaissance+9
joda32/yowieIndividua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
Lo strumento one shot per attaccare le API - trova l'URL dell'API dalla root fornita e simula gli attacchi automatizzati

 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…
 rix4uni/wordlist
Raccolta curata di wordlist personalizzate per fuzzing, enumerazione DNS, scoperta di parametri e credenziali predefinite, più un generatore Go per…
 mmarting/unwaf
Strumento Go che scopre passivamente l'IP di origine reale dietro un WAF/CDN utilizzando molteplici fonti OSINT, quindi verifica i candidati tramite…
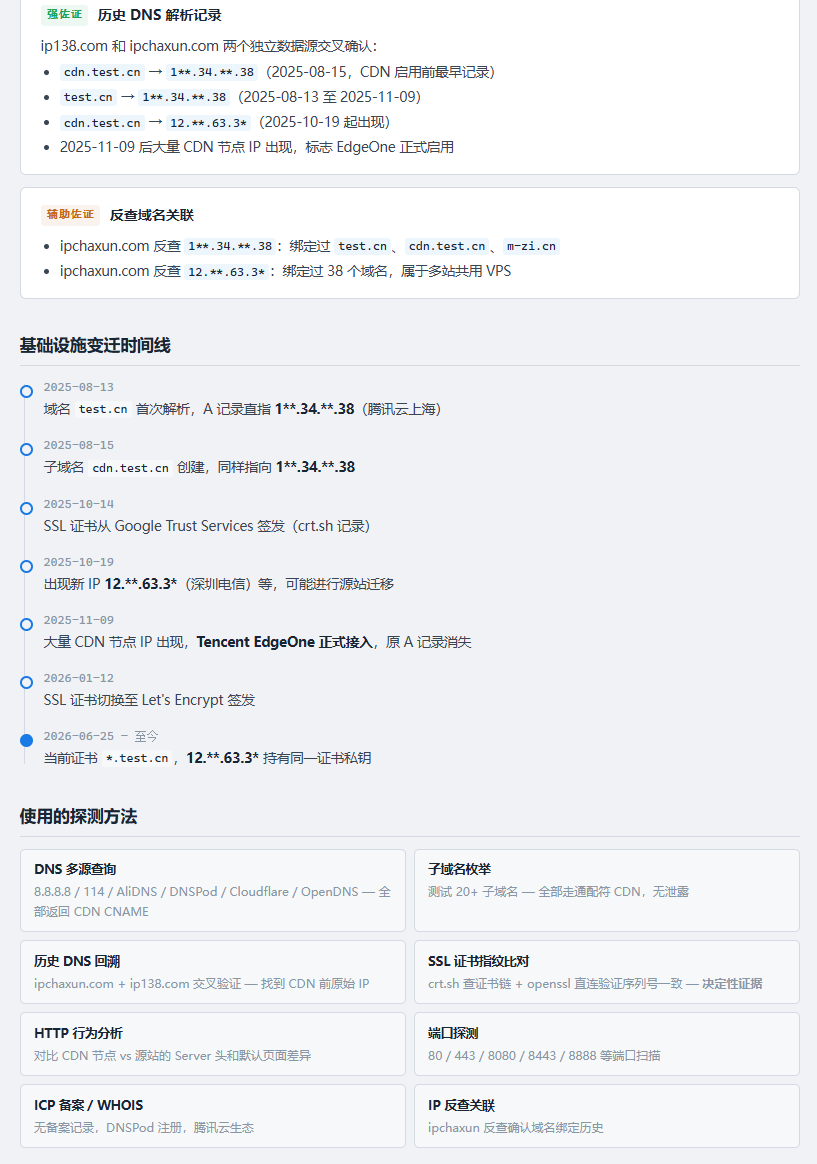 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 rthalley/dnspython
Toolkit DNS per Python che supporta query, trasferimenti di zona, aggiornamenti dinamici, TSIG, EDNS0, DNSSEC, DNS-over-HTTPS e DNS-over-QUIC con API…
 clickswave/limeyard
Laboratorio Docker deliberatamente vulnerabile con un'infrastruttura DNS instradabile e chiavi di risposta leggibili da macchina per ogni target,…
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…
 gmh5225/domain-enumeration-sicarius
Un altro strumento per l'enumerazione dei sottodomini con un po' di magia 🧙🏻♂️
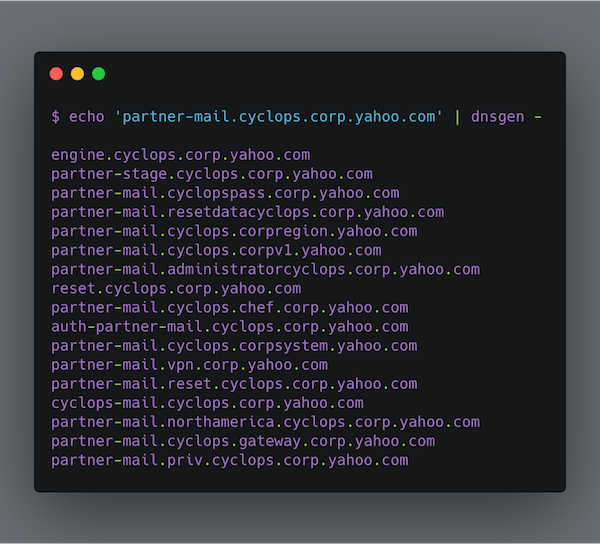 alephnullsk/dnsgen
Genera permutazioni di nomi di dominio per l'enumerazione di sottodomini e la ricognizione, supportando wordlist personalizzate, pattern cloud e…
 hakluke/hakrevdns
Strumento piccolo e veloce per eseguire ricerche DNS inverse in massa.
 wattocyber/vegadns
Strumento di enumerazione DNS e scoperta di sottodomini basato su Rust, per attività di ricognizione e valutazioni di sicurezza nel penetration…
 azmisyahrul/prismsec
Server MCP sicuro e modulare che integra nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap per il pentesting potenziato dall'IA.