
 lascc/dfirhub
Cerca artefatti forensi di Windows, visualizza dove risiede ciascuno su disco e copia il comando KAPE per raccoglierlo. Genera inoltre script di raccolta e converte le regole Sigma nel browser.

DFIRHub è un riferimento per gli artefatti forensi di Windows. Elenca i target KAPE dal repository KapeFiles di Eric Zimmerman, mostra cosa raccoglie ciascuno e fornisce il comando da eseguire. Converte inoltre le regole Sigma in query per il tuo SIEM.
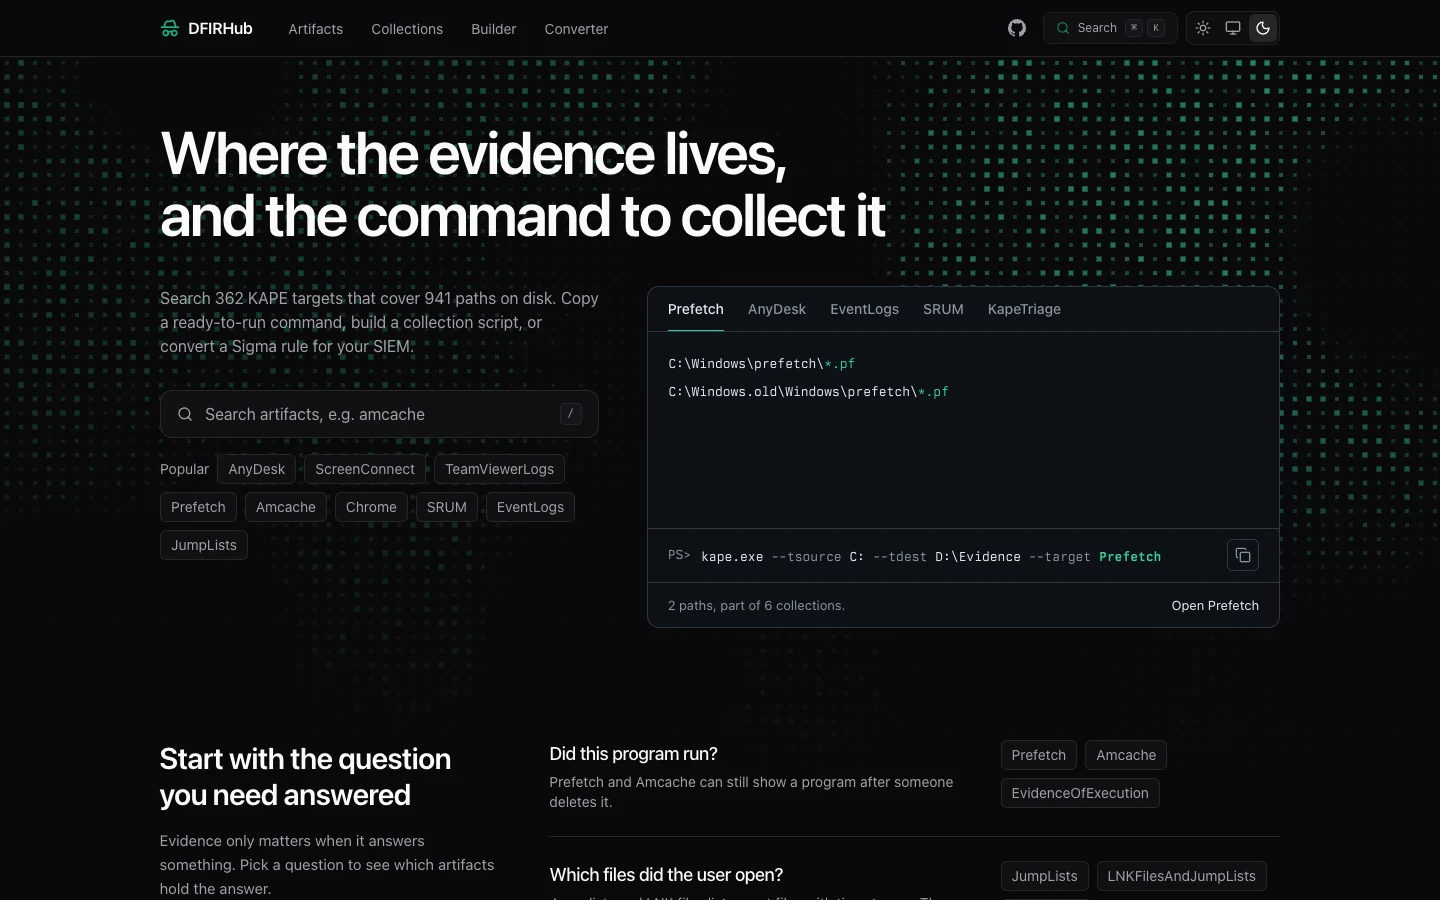
Puoi cercare gli artefatti per nome, oppure partire da una domanda nella home page, come "Questo programma è stato eseguito?". Ogni pagina di artefatto elenca i percorsi raccolti da KAPE, aggiunge note e collega a ricette CyberChef per i dati contenuti. Un pannello laterale costruisce il comando di raccolta per KAPE, PowerShell, Batch o WSL.
Le collezioni raggruppano artefatti correlati. Il generatore di comandi KAPE parte da uno scenario di incidente, combina target e moduli ed esporta un comando KAPE, un file batch _kape.cli o uno script di fallback; il suo URL conserva ogni scelta tranne i segreti. I link brevi aprono direttamente un artefatto: /prefetch funziona per quelli più diffusi, mentre /a/<slug> funziona per ogni artefatto.
La sezione del registro elenca gli artefatti del registro di Windows dal file batch DFIRBatch.reb nel repository RECmd di Eric Zimmerman. Ogni pagina mostra l'hive, il percorso della chiave e i valori, i link di riferimento dal file batch e il comando RECmd o KAPE che li analizza.
La sezione dei log eventi elenca gli ID evento di Windows dalle mappe EvtxECmd nel repository evtx di Eric Zimmerman. Ogni pagina, in /eventlogs/<channel>/<id>, mostra i campi estratti da EvtxECmd, le ricerche di valori, un evento di esempio, i link di riferimento dalla mappa e il comando EvtxECmd o KAPE che analizza il log. Quando più log usano lo stesso ID, /eventlogs/<id> li elenca; altrimenti reindirizza all'unico presente.
Il convertitore trasforma una regola Sigma in uno dei 17 backend, tra cui Splunk, Elastic, KQL, Loki e CrowdStrike. Esegue pySigma nel browser tramite Pyodide. Puoi anche cercare nel repository SigmaHQ e importare una regola dai risultati.
Il sito è scuro per impostazione predefinita. L'interruttore nell'intestazione offre anche un tema chiaro e un'impostazione automatica che segue il browser. Ogni pagina di artefatto ha la propria immagine di anteprima social, generata in fase di build.
Ti servono Node 24 e Bun 1.4. I dati KapeFiles, RECmd ed evtx sono sottomoduli git, quindi inizializzali dopo aver clonato.
git clone https://github.com/LasCC/DFIRHub.git
cd DFIRHub
git submodule update --init --recursive
bun install
bun run dev
Apri http://localhost:4321.
| Comando | Descrizione |
|---|---|
bun run dev | Avvia il server di sviluppo |
bun run build | Compila il sito. Genera anche un'immagine social per ogni artefatto, circa 90 secondi in totale |
bun run preview | Serve localmente la build di produzione |
bun run test | Esegue i test |
bun astro check | Esegue il controllo dei tipi sul progetto |
bun run check | Esegue il lint e controlla la formattazione con Ultracite |
bun run fix | Corregge i problemi di lint e formattazione |
bun run sigma:index | Ricostruisce l'indice delle regole Sigma da SigmaHQ |
Il sito viene distribuito su Netlify. Due workflow di GitHub Actions mantengono i dati aggiornati. Entrambi richiedono un secret NETLIFY_BUILD_HOOK, che puoi creare in Build hooks su Netlify e aggiungere ai secret del repository su GitHub.
| Workflow | Pianificazione | Cosa fa |
|---|---|---|
update-kapefiles.yml | Settimanale (lun 00:00 UTC) | Aggiorna i sottomoduli KapeFiles, RECmd ed evtx e avvia una ricostruzione su Netlify |
update-sigma-rules.yml | Mensile (il 1° giorno, 02:00 UTC) | Ricostruisce l'indice delle regole Sigma dall'API di SigmaHQ, lo committa e avvia una ricostruzione |
Puoi anche avviare manualmente uno dei due workflow con workflow_dispatch.
| Scorciatoia | Azione |
|---|---|
/ o Cmd+K | Apri la ricerca |
Cmd+Shift+K | Apri la ricerca Sigma (pagina converter) |
g h | Vai alla home |
g a | Vai agli artefatti |
g c | Vai alle collezioni |
g r | Vai agli artefatti del registro |
g e | Vai ai registri eventi |
g b | Vai al builder |
g s | Vai al converter |
j / k | Spostati in basso / in alto in un elenco |
? | Mostra tutte le scorciatoie |
Astro e React, Tailwind CSS, Pagefind, Pyodide, Satori per le immagini social, e Netlify.
DFIRBatch.reb, la fonte della sezione registry: i suoi percorsi di chiave, nomi di valore, commenti e link di riferimento (MIT). Ogni pagina del registry rimanda al file batch e ai riferimenti che cita.





