
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
veiled-eye — Strumento OSINT per indagini sull'identità. Passa da un'e-mail, un nome utente, un telefono o un wallet attraverso 46 fonti fino a un unico profilo e grafo delle relazioni. | Kitploit
Strumenti/GitHubGitHub/emrekybs/veiled-eye
OSINT (Open Source Intelligence)RicognizioneOSINT per Ingegneria SocialeRaccolta InformazioniUtilità e FrameworkThreat IntelligenceEnumerazione SottodominiRaccolta EmailRisorse Curate
GitHubemrekybs/veiled-eye

veiled-eye

112025 giorni faNon ancora revisionato
Condividi

Strumento OSINT per indagini sull'identità. Passa da un'e-mail, un nome utente, un telefono o un wallet attraverso 46 fonti fino a un unico profilo e grafo delle relazioni.
Vedi RepositorySito web

Veiled Eye

Veiled Eye

Ogni ombra ha una storia.

Indagine sull'identità per OSINT e CTI. Fornisci un indirizzo e-mail, un nome utente, un numero di telefono o un wallet crypto. Esegue 46 fonti in parallelo, segue ogni pista che restituiscono e correla tutto in un unico profilo.
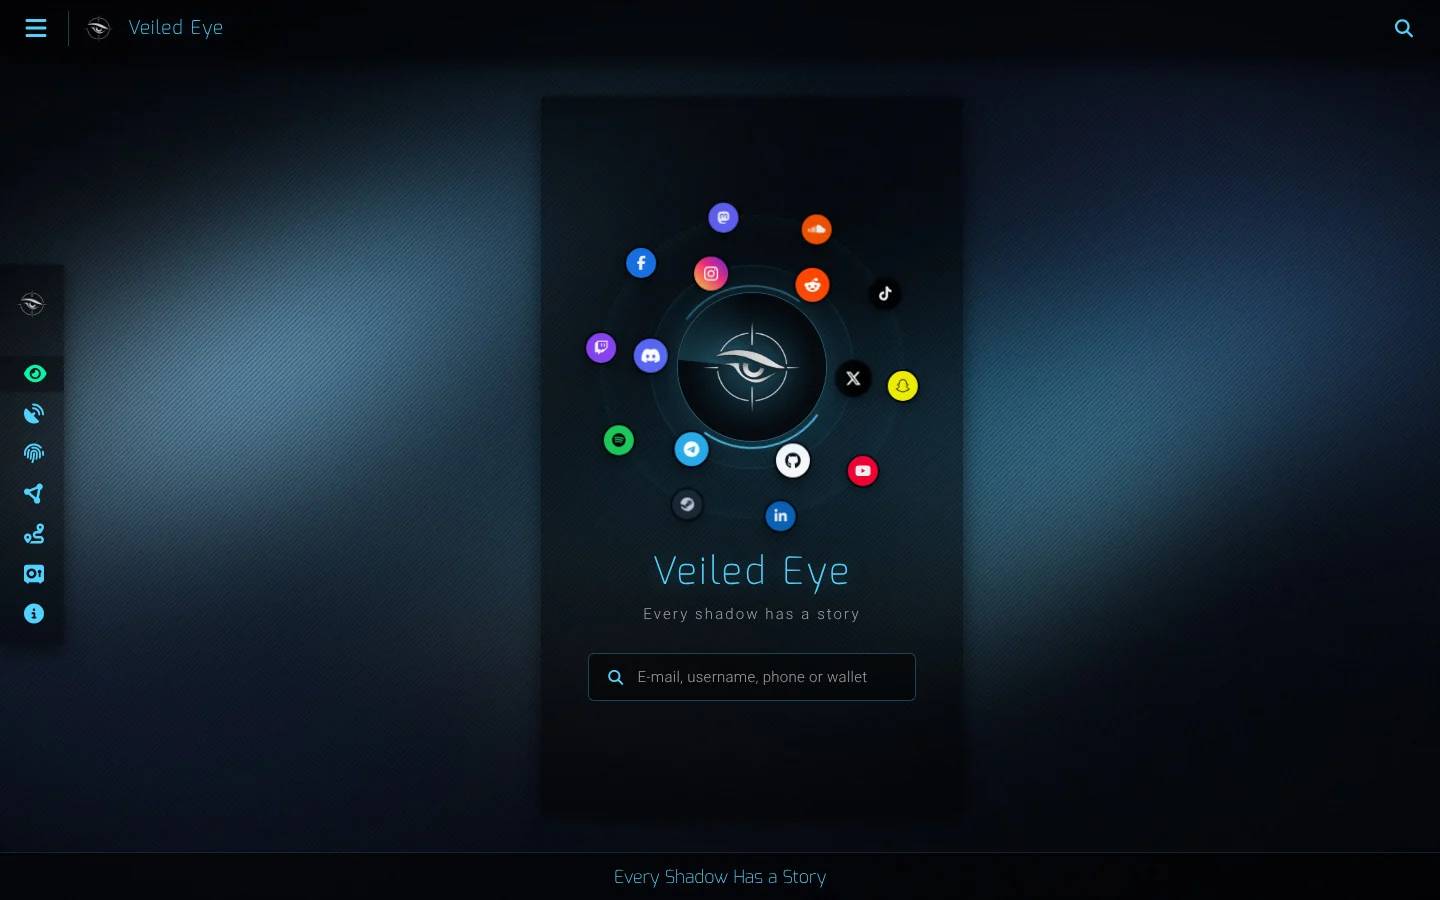
Veiled Eye home

Installazione

pipx install veiled-eye      # consigliato
# oppure
pip install veiled-eye

Dai sorgenti (senza PyPI)

git clone https://github.com/emrekybs/veiled-eye
cd veiled-eye
python3 -m venv .venv && source .venv/bin/activate
pip install -e .

oppure in una sola riga, isolato: pipx install git+https://github.com/emrekybs/veiled-eye

Esecuzione

veiled-eye serve             # web UI → http://127.0.0.1:4300

serve richiede Redis. Se redis-server è installato viene avviato per te, altrimenti esegui docker run -d -p 6379:6379 redis:7-alpine.

Preferisci il terminale? Redis non necessario:

veiled-eye scan johndoe
veiled-eye scan -e [email protected] -x html,pdf --outdir case/

Altri comandi: veiled-eye modules, veiled-eye doctor, veiled-eye proxies. Chiavi, cookie e la lista dei proxy si impostano nella web UI sotto API Keys.

Cosa ottieni

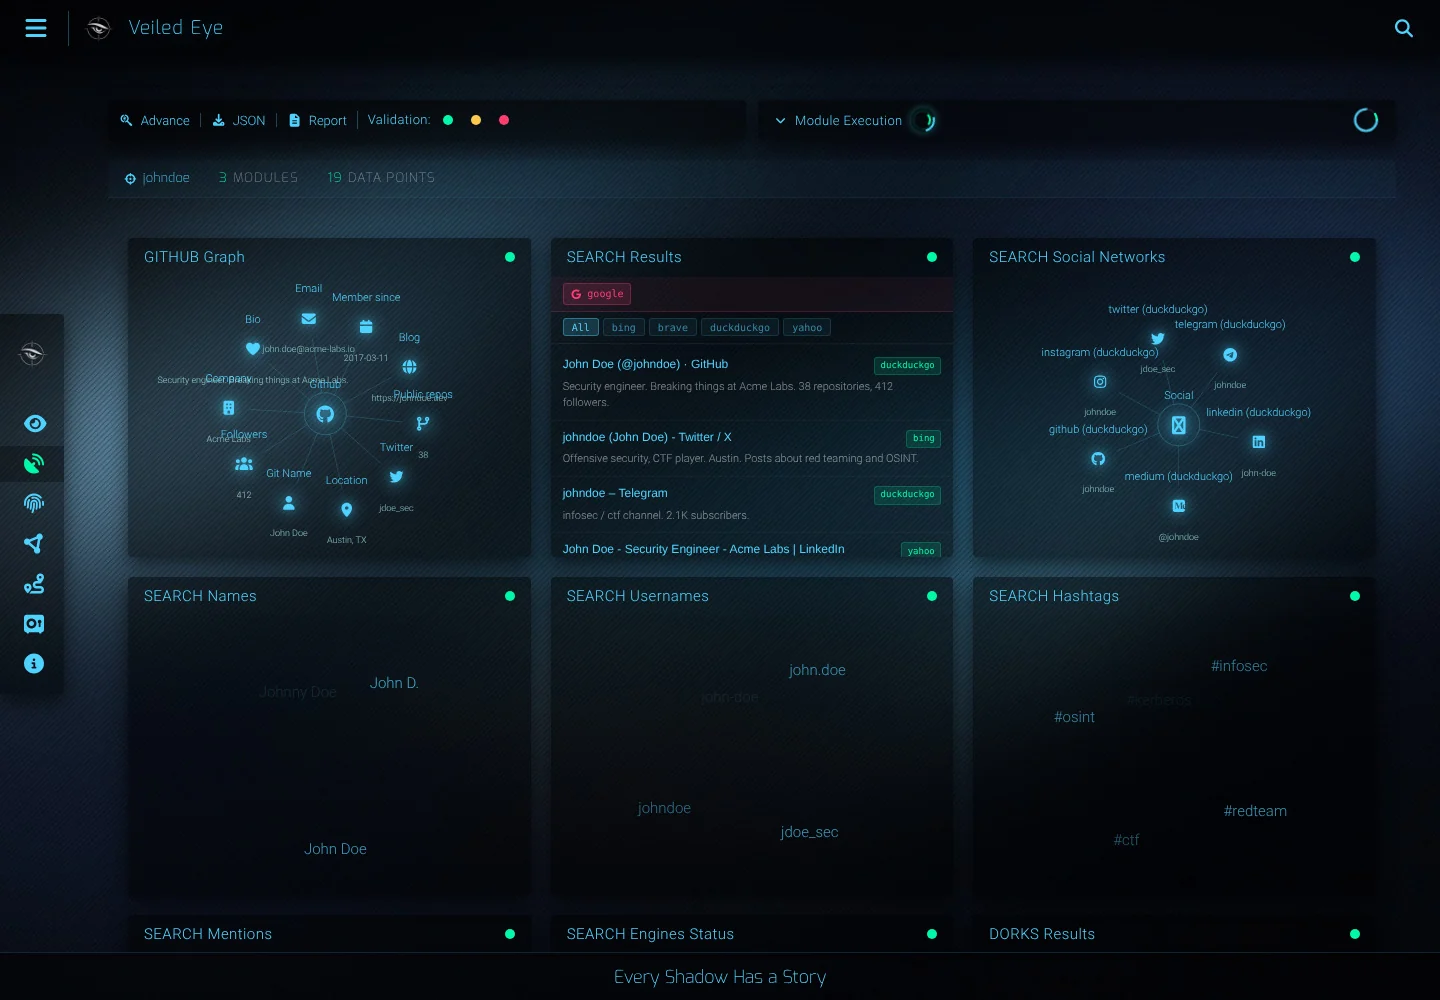
Nome utente

Scansione nome utente

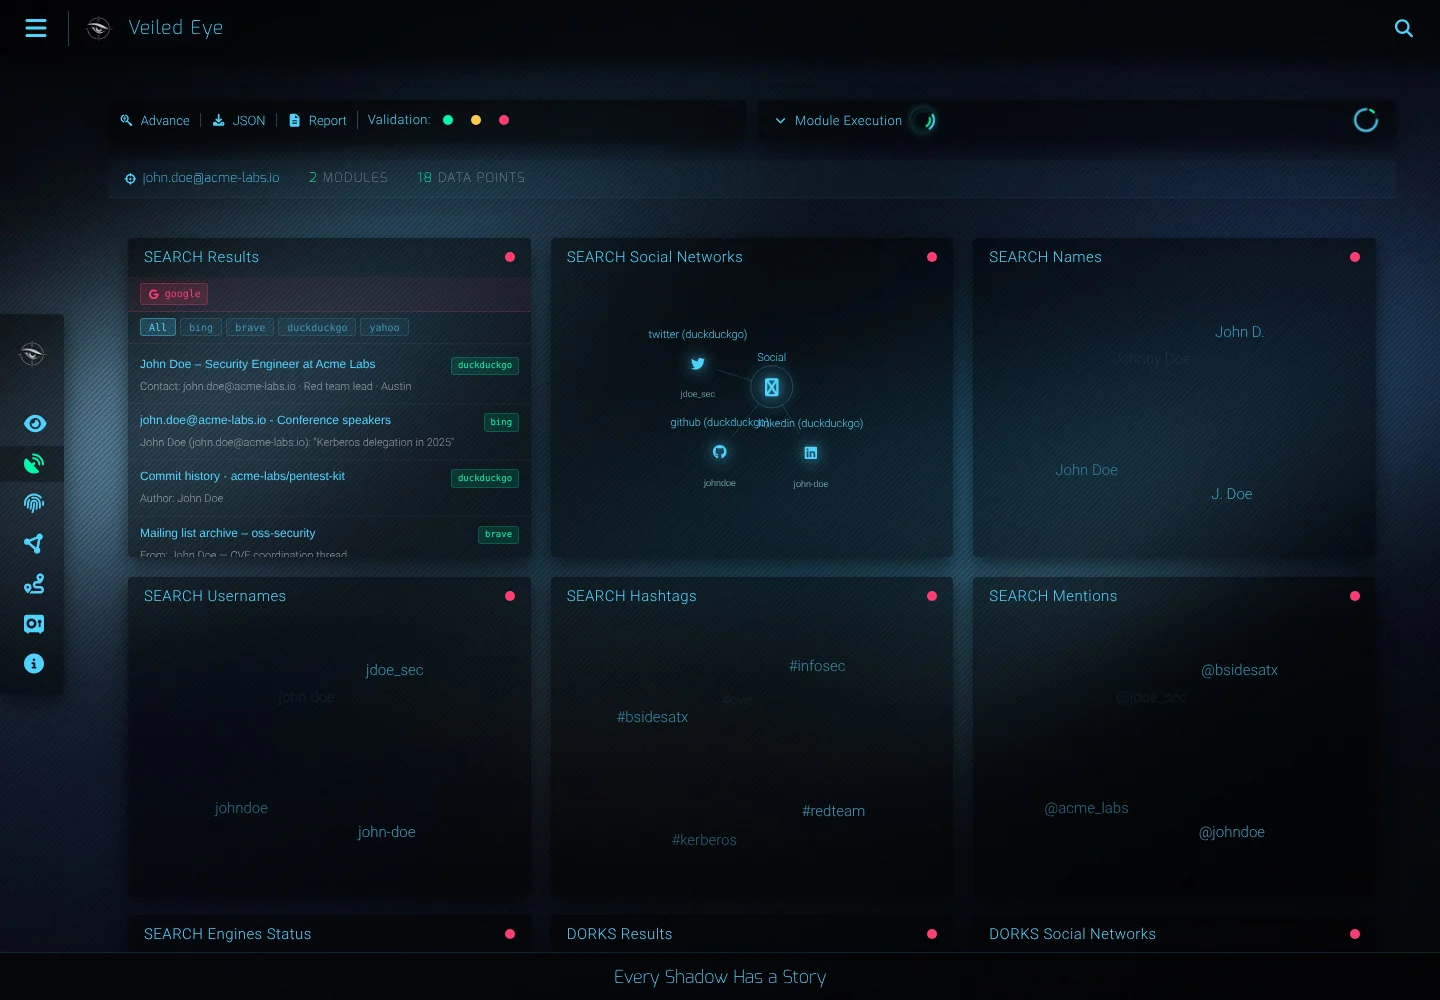
E-mail

Scansione e-mail

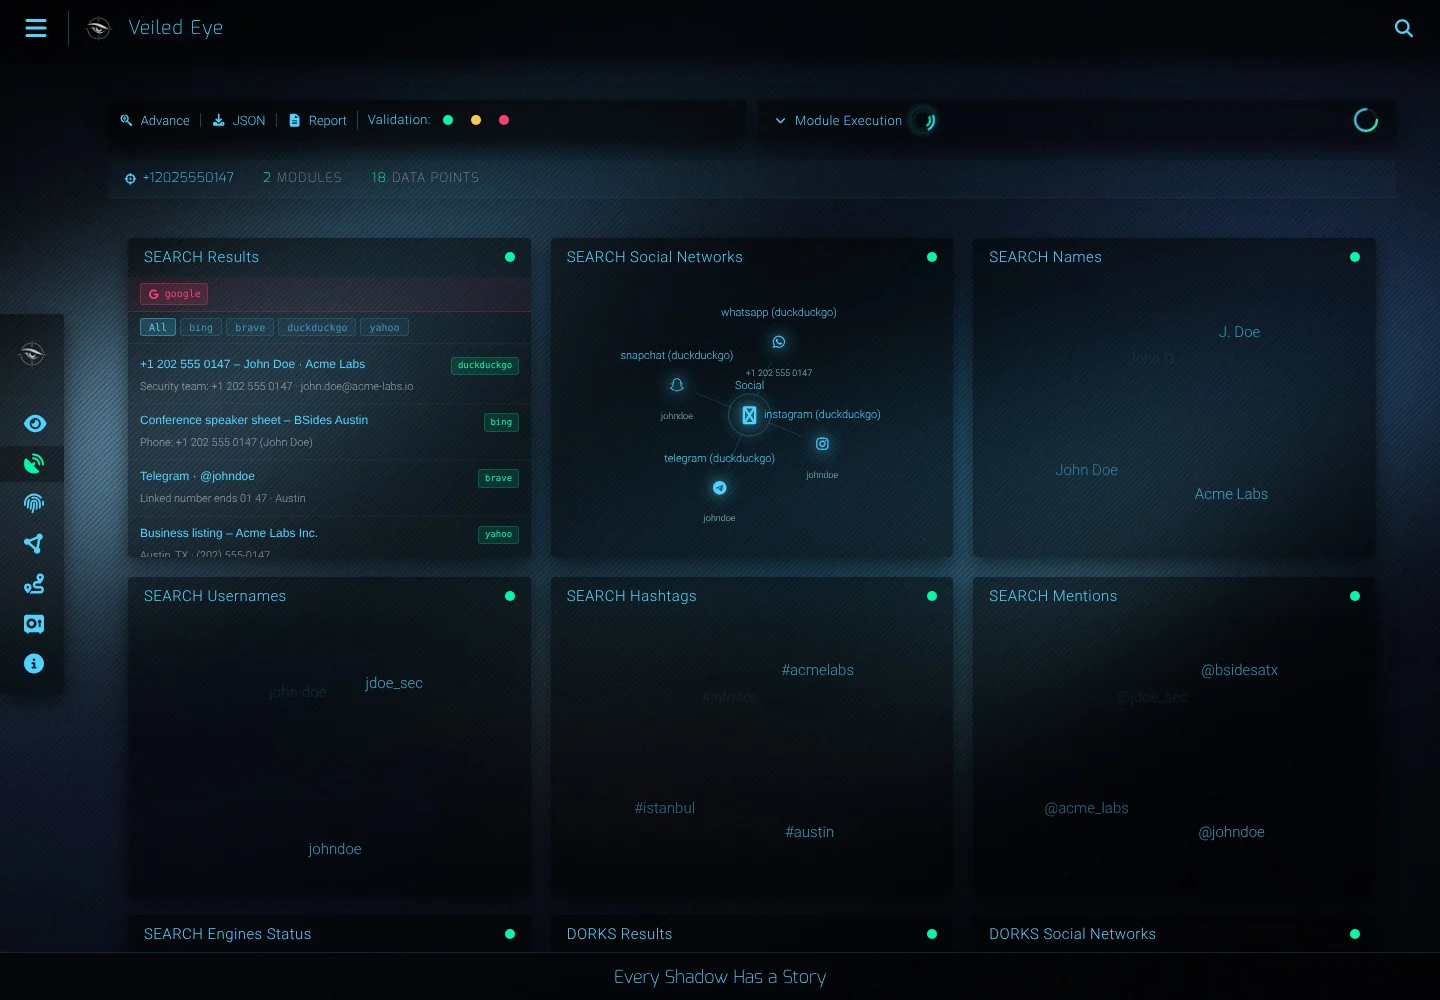
Telefono

Scansione telefono

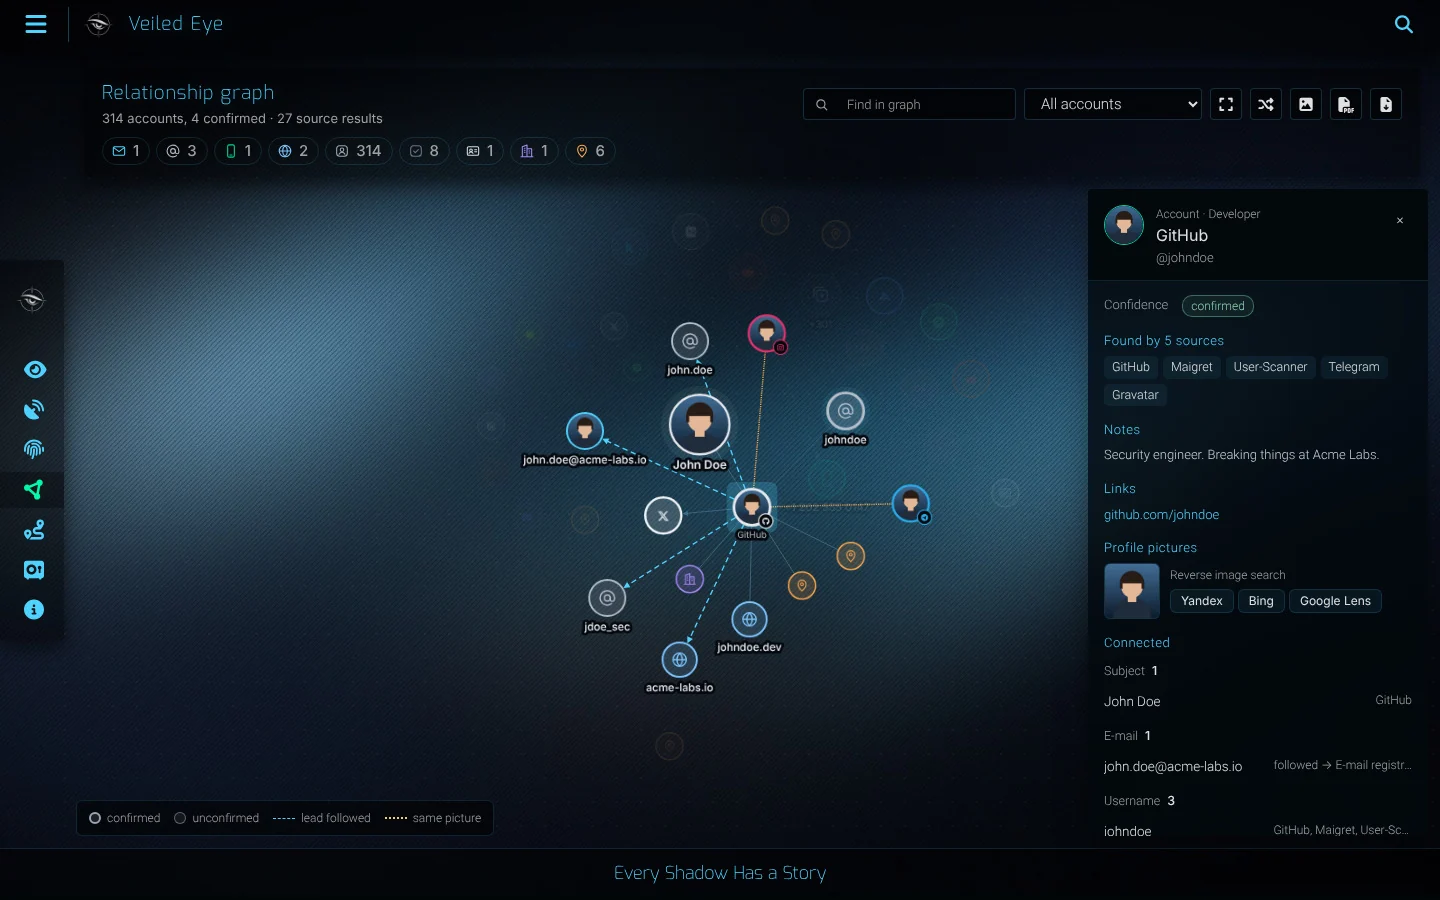
Grafo delle relazioni

Grafo delle relazioni

Esportazioni: report PDF / HTML, STIX 2.1, GraphML, CSV, JSON.

Docker

git clone https://github.com/emrekybs/veiled-eye && cd veiled-eye
docker compose up -d         # http://localhost:4300

Uso responsabile

Indaga solo su persone e organizzazioni per cui sei autorizzato. Veiled Eye legge dati pubblici; le sessioni che aggiungi vengono usate solo per leggere profili pubblici.

Licenza

GPL-3.0-or-later. Vedi LICENSE, NOTICE e CREDITS. Di Emre Köybaşı.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    285

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →