
Windows-Privilege-Escalation-Notes
 saisathvik1/windows-privilege-escalation-notes
دليلي العملي لمفاهيم تصعيد الامتيازات في ويندوز. تأكد من الاطلاع على قائمة التشغيل الخاصة بي، الرابط:…
privilege-escalationpassword-attacksexploitation+5
59
saisathvik1/windows-privilege-escalation-notesدليلي العملي لمفاهيم تصعيد الامتيازات في ويندوز. تأكد من الاطلاع على قائمة التشغيل الخاصة بي، الرابط:…
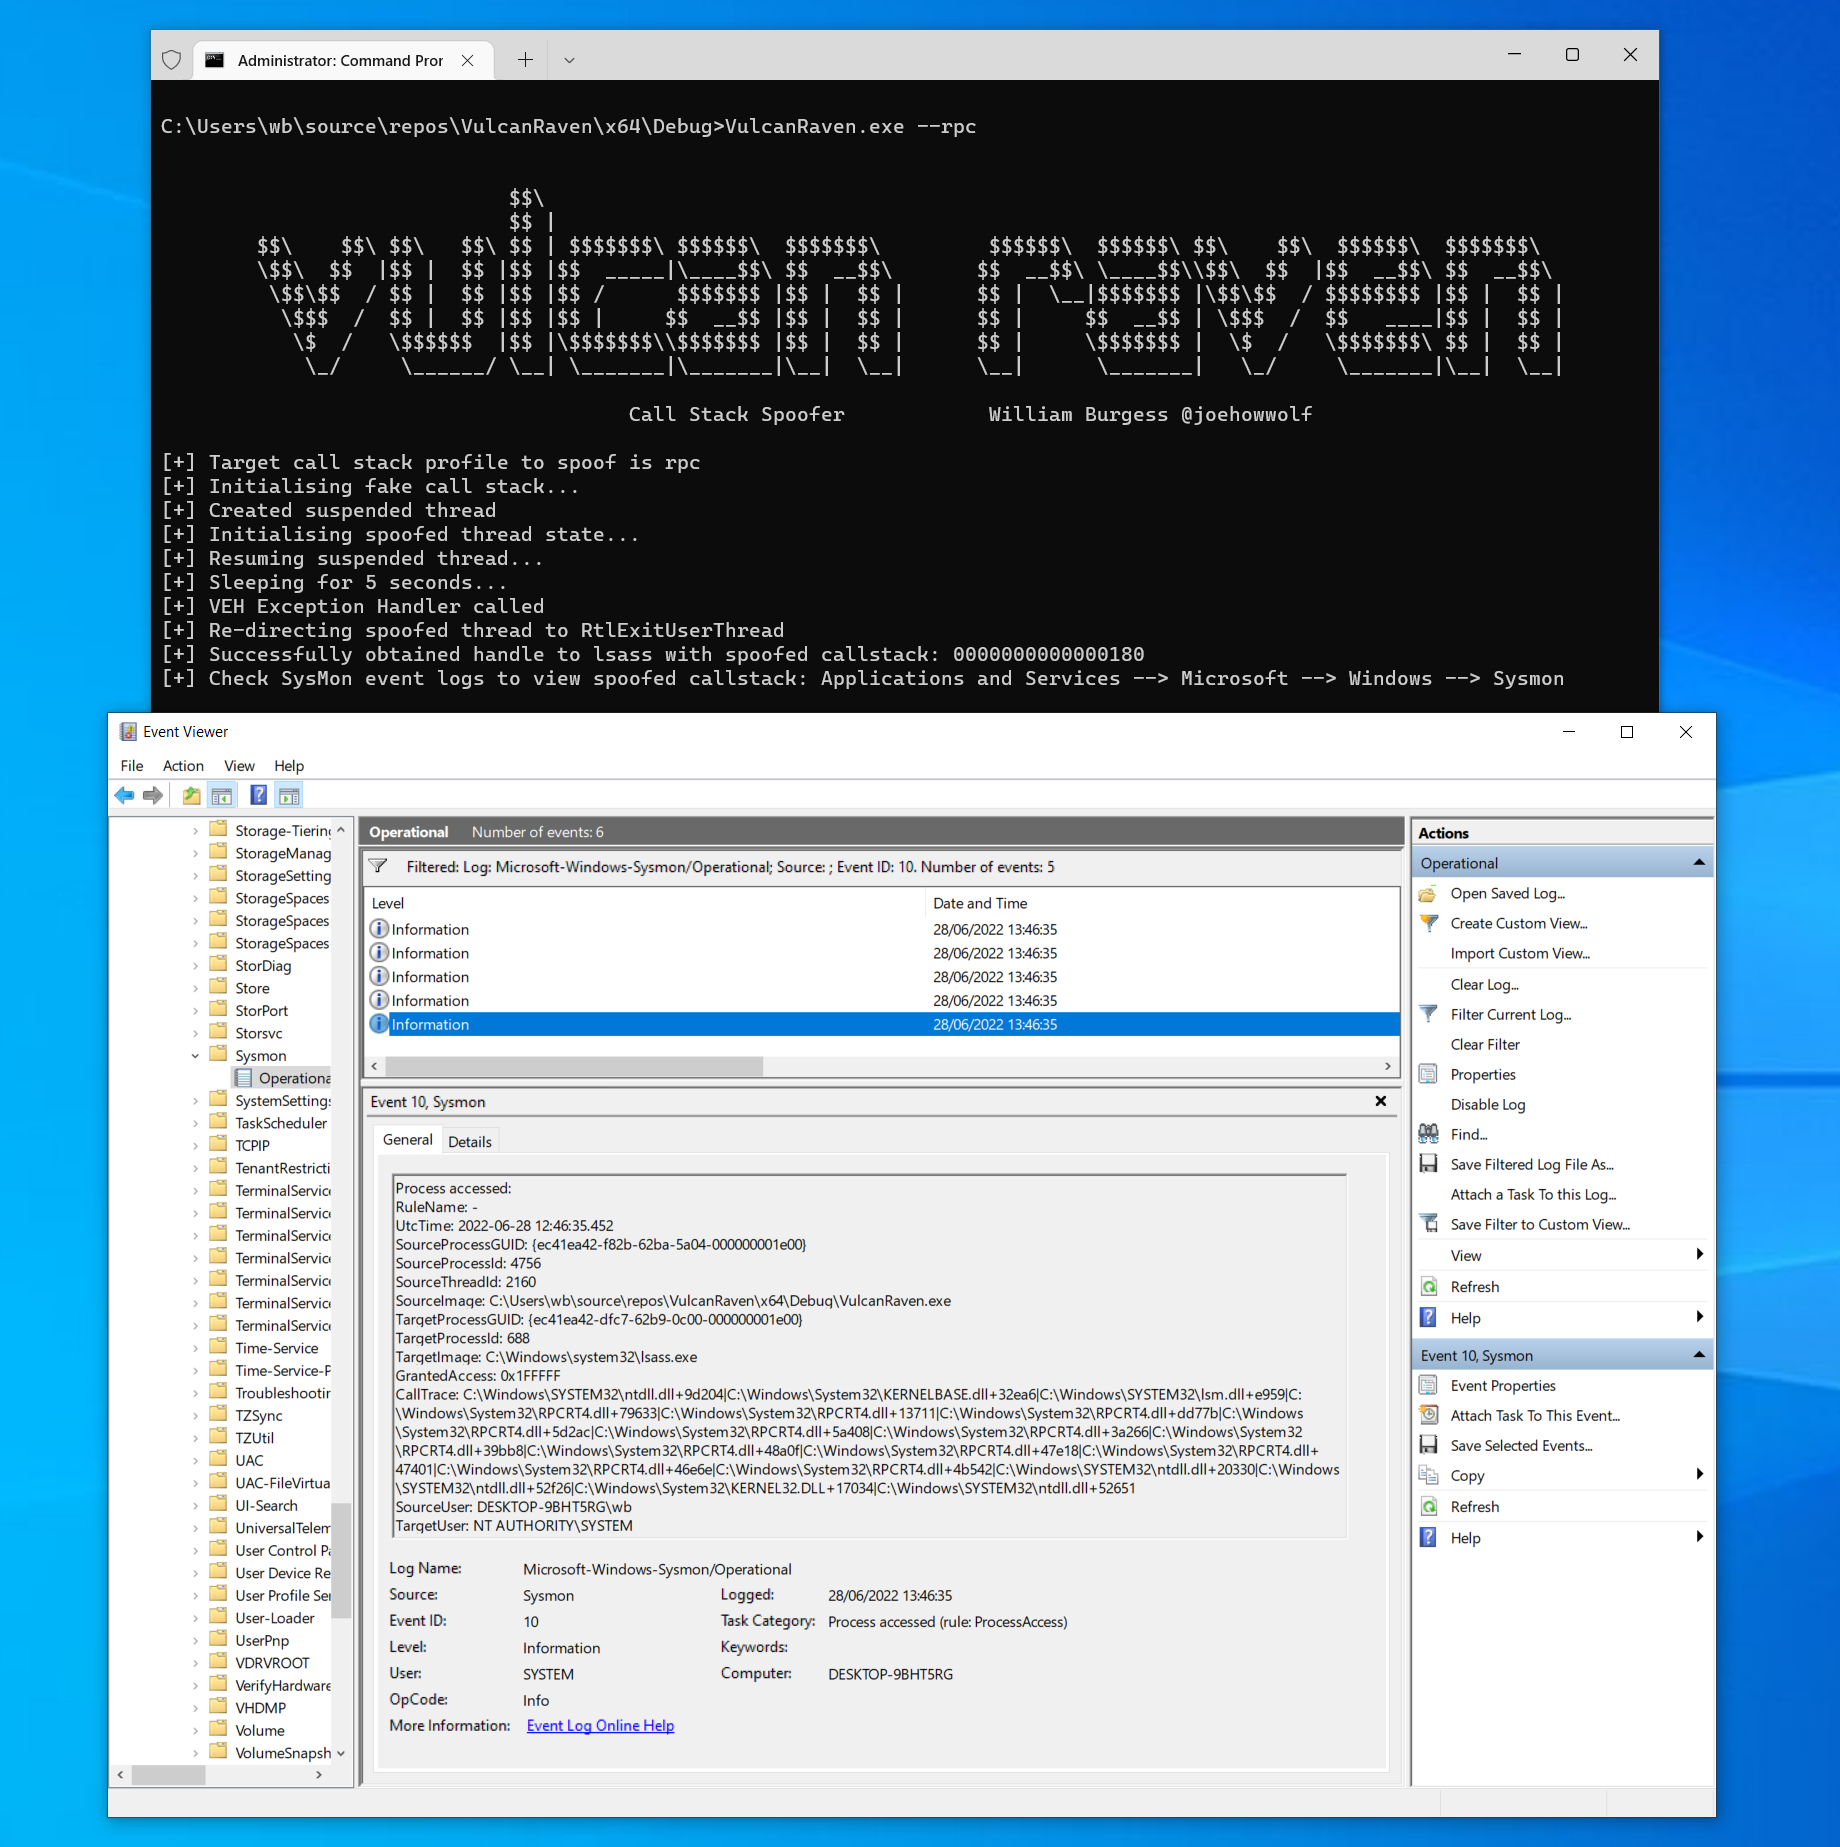 withsecurelabs/callstackspoofer
تطبيق PoC لانتحال مكدسات استدعاءات عشوائية عند إجراء استدعاءات النظام (مثل الحصول على مقبض عبر NtOpenProcess)
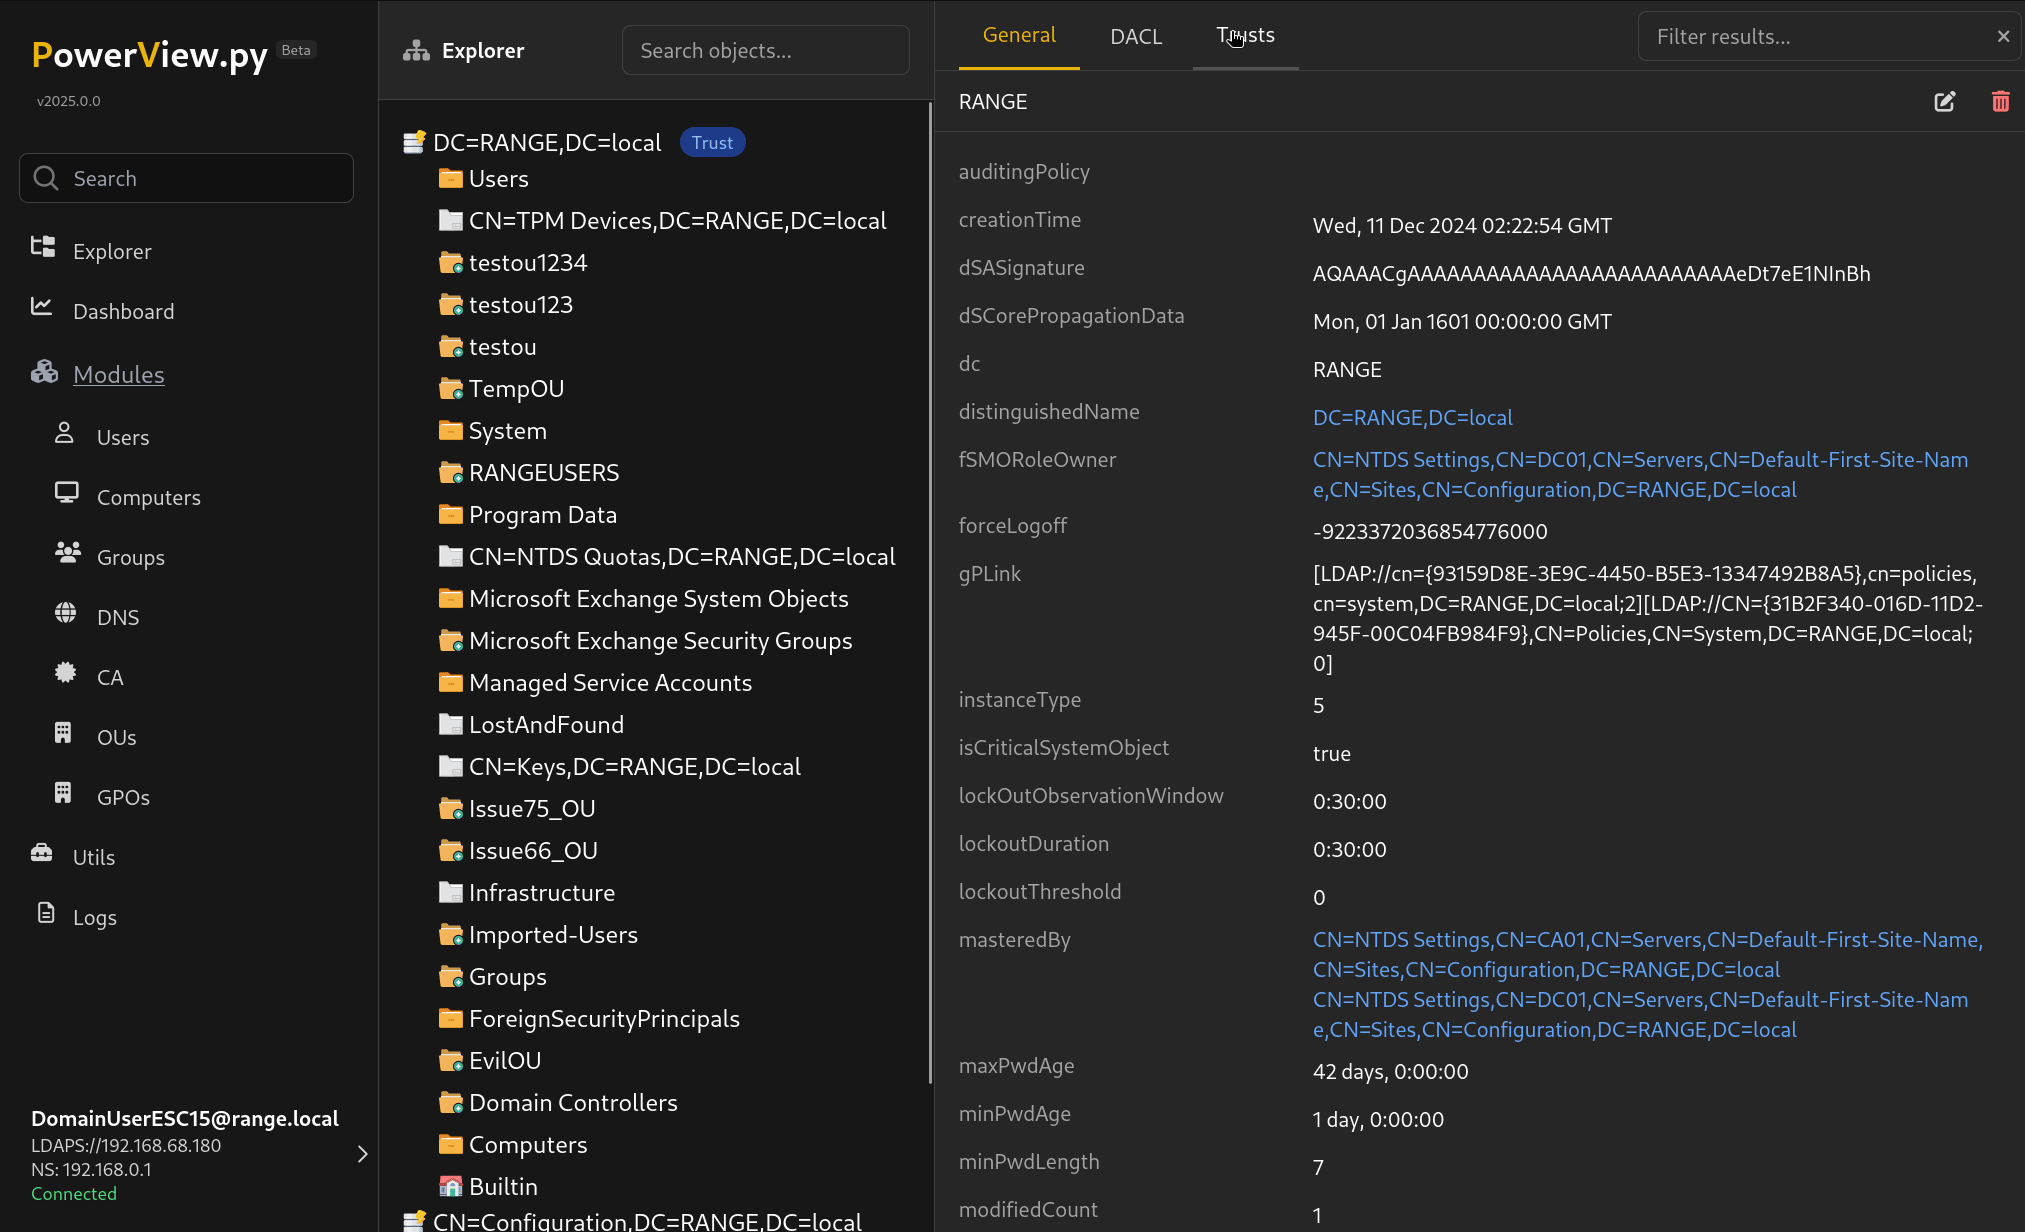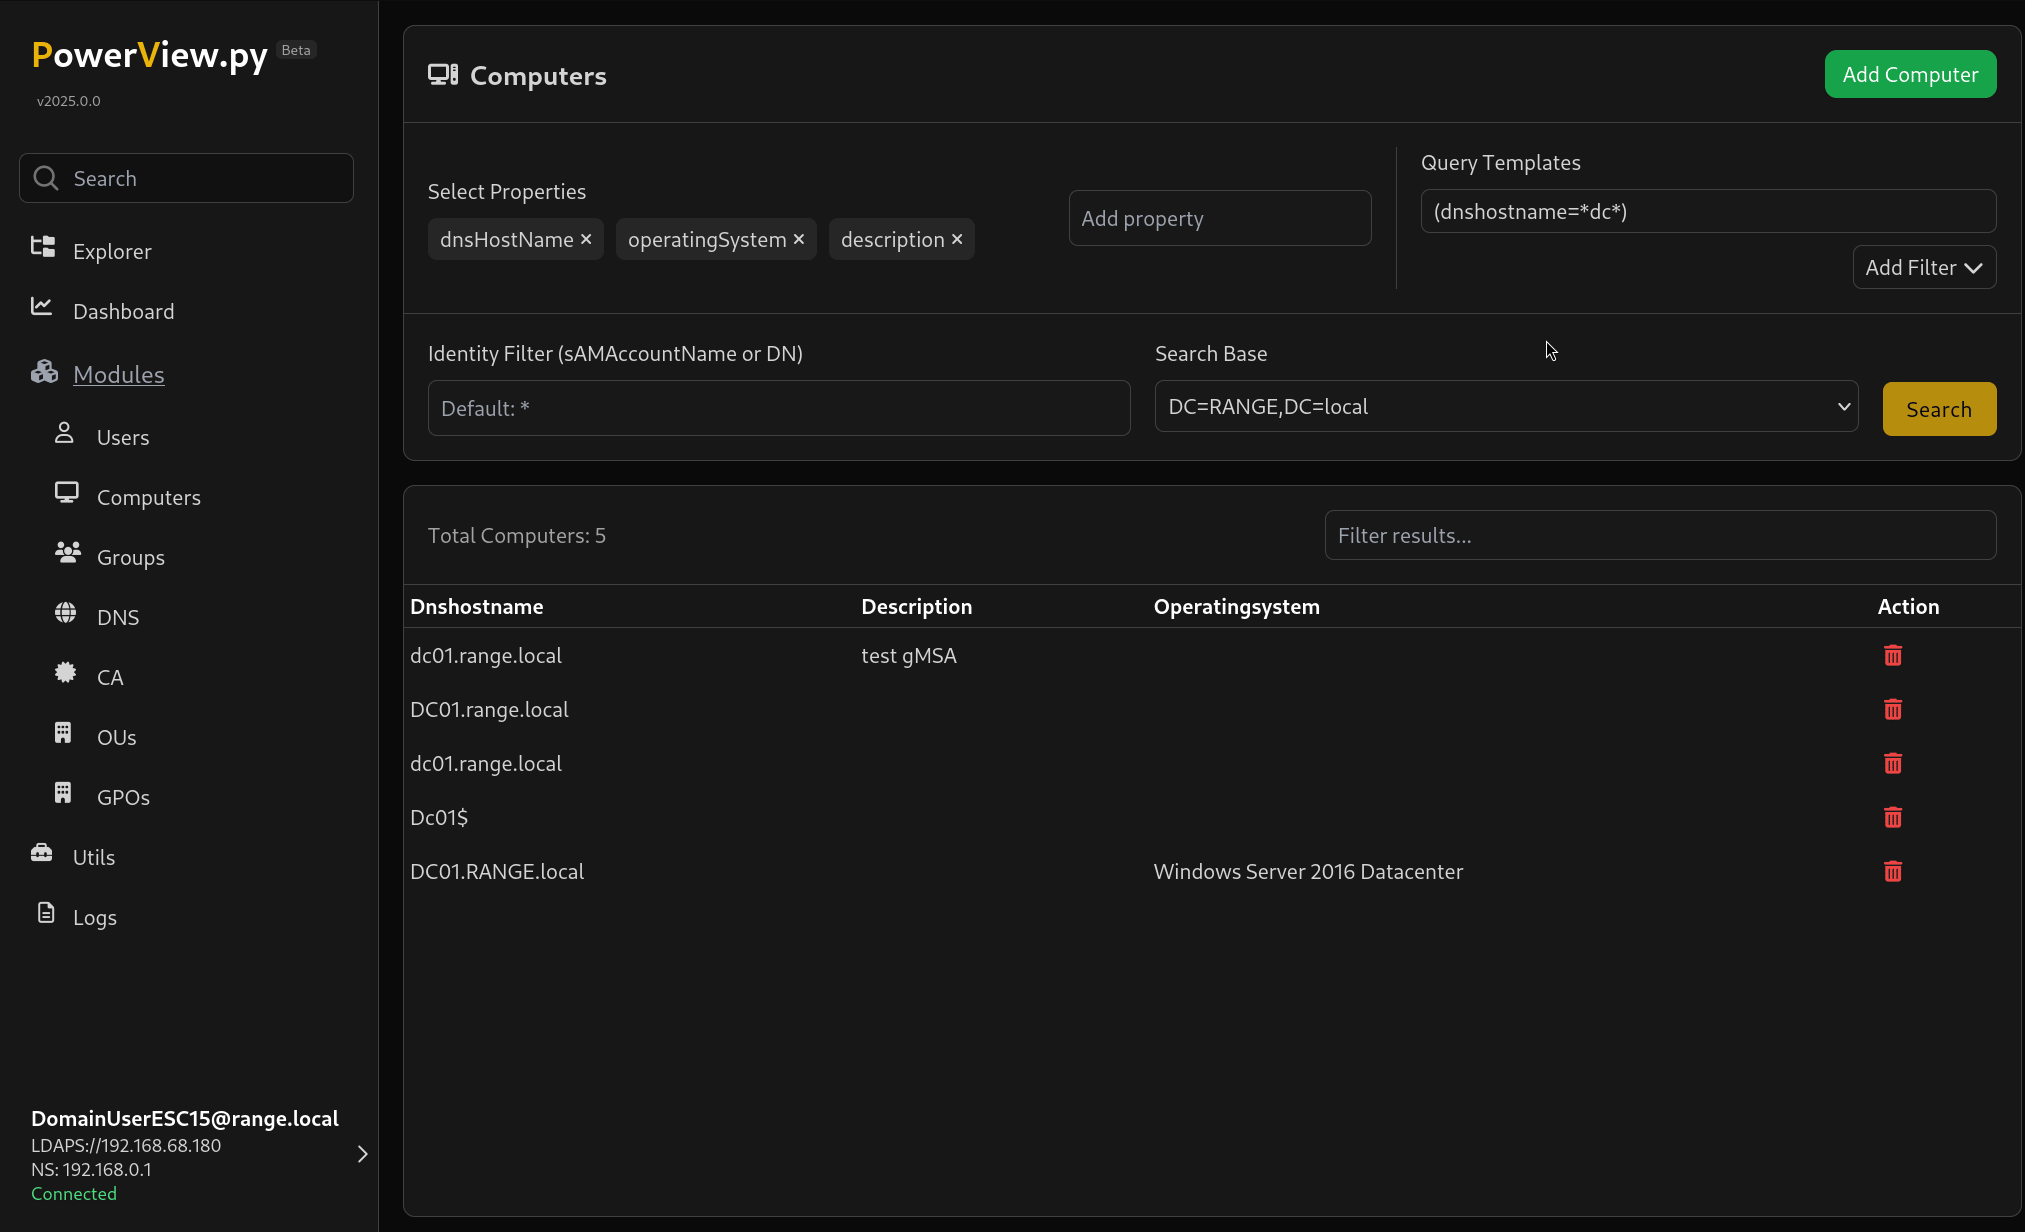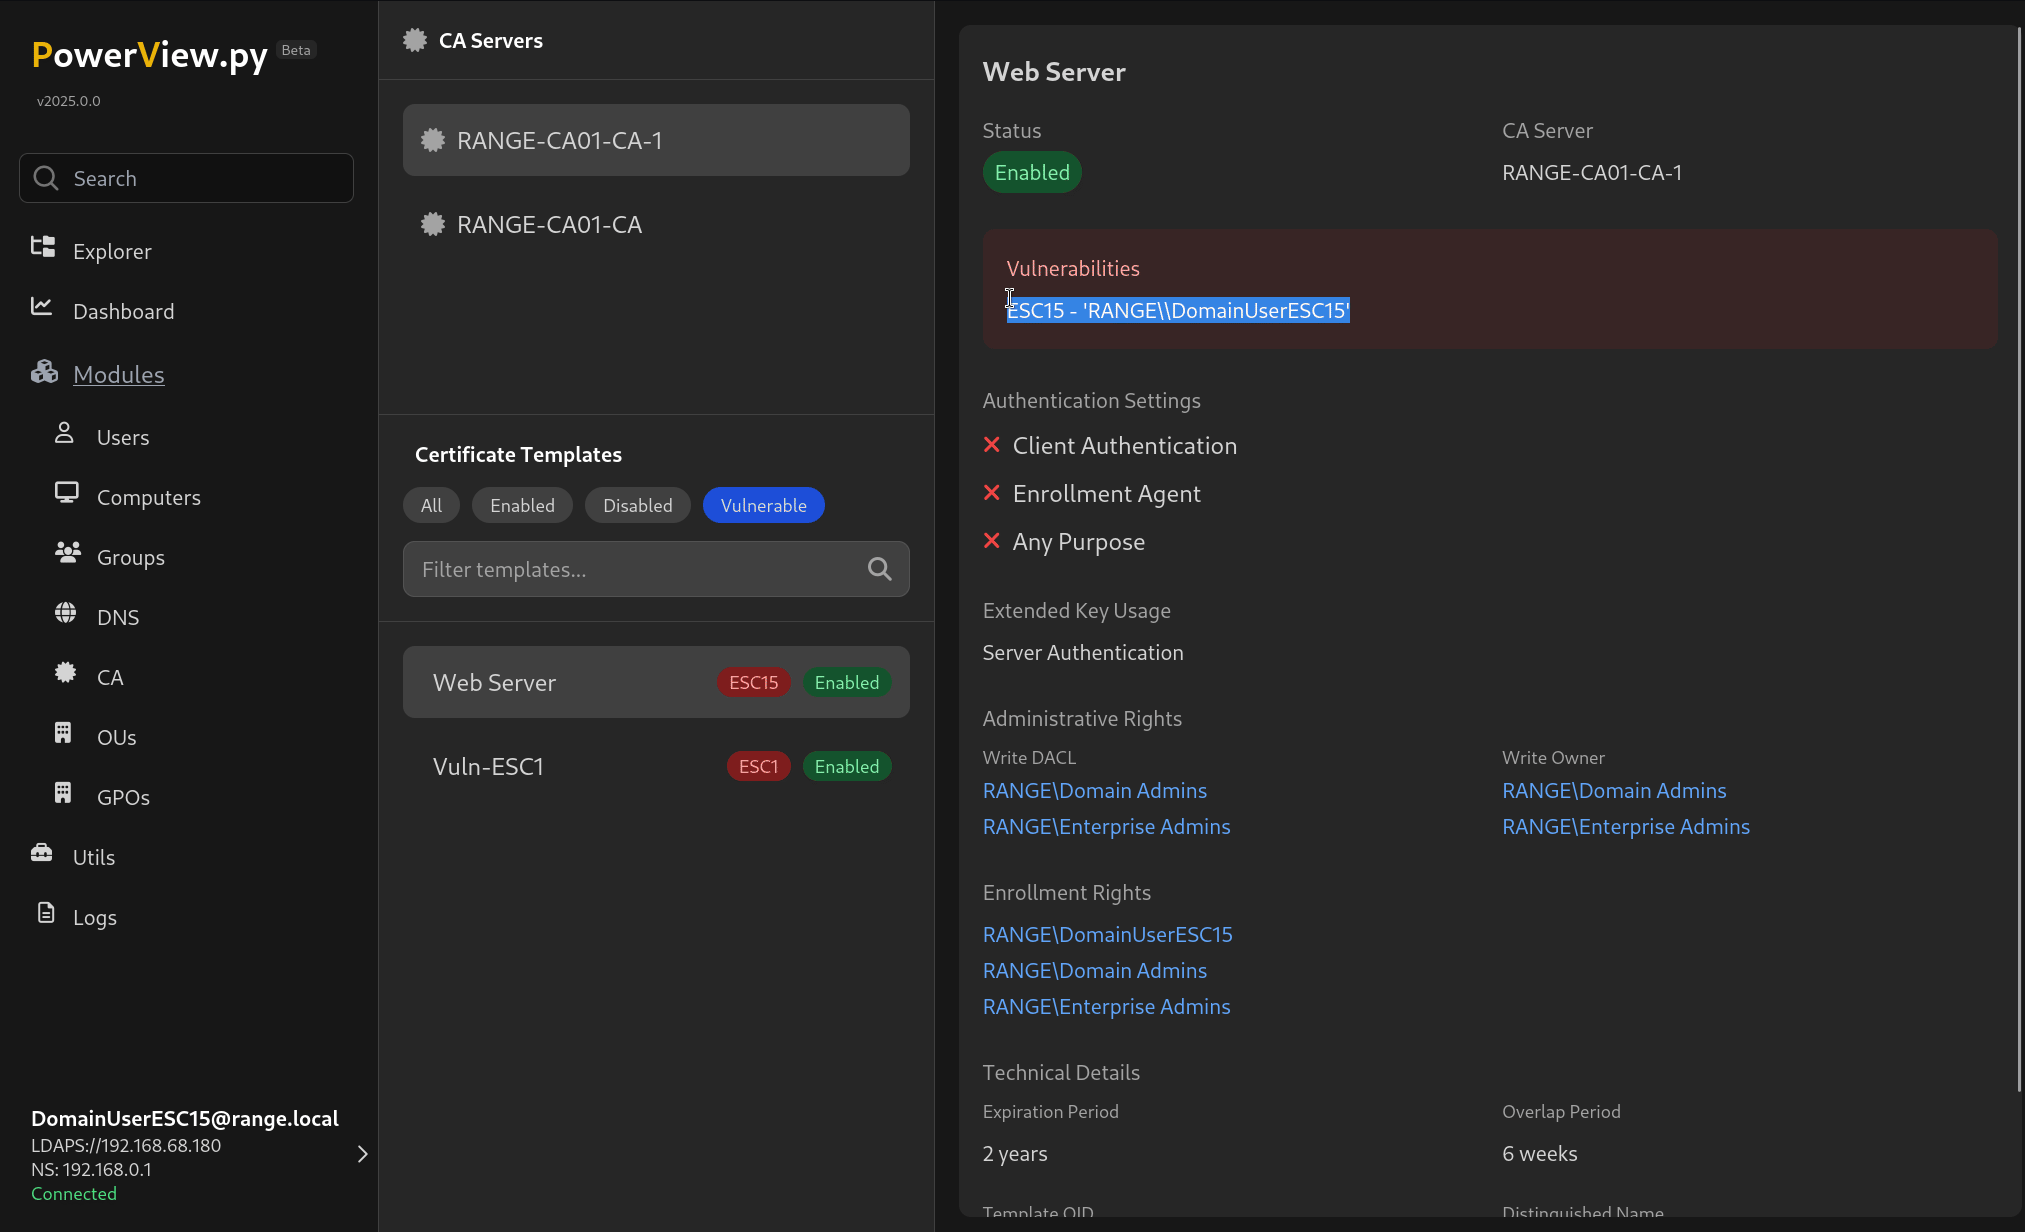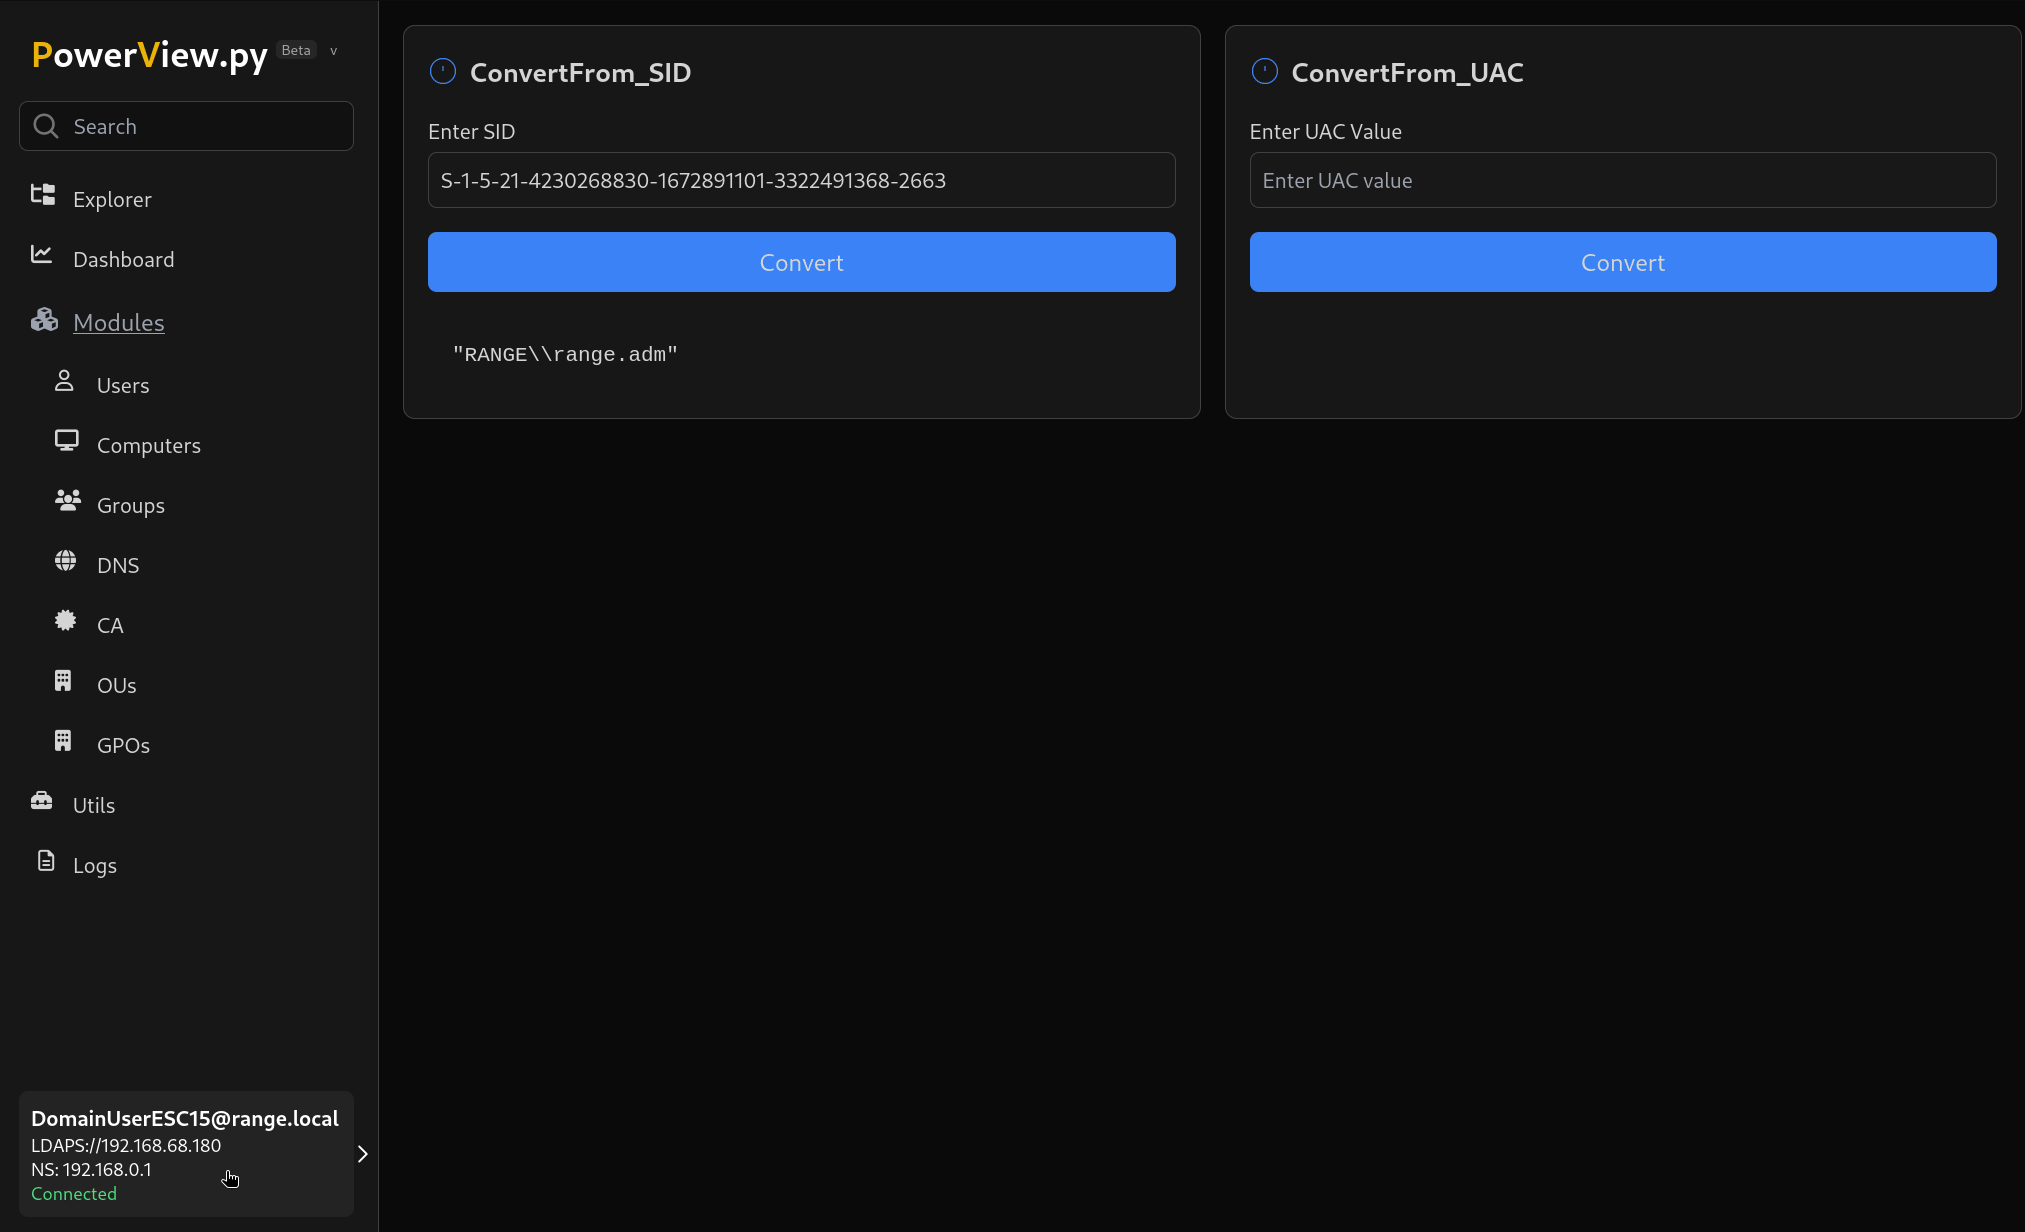 aniqfakhrul/powerview.py
باورفيو معزز بشكل كبير
 pry0cc/proteus
روبوت لمراقبة أسطح الهجوم يحركه projectdiscovery ويعمل بواسطة axiom
 gendigitalinc/ioc
تهديدات استخباراتية (IoCs) + شظايا من المادة المظلمة. منشور من Gen Threat Labs.
 google/silifuzz
يقوم بتلقيح (Fuzzing) تطبيقات وحدات المعالجة المركزية (CPU) عبر توليد مدخلات اختبار من وكلاء برمجيين، ثم ينفّذها على عتاد حقيقي لكشف عيوب المعمارية…
 janoglezcampos/rust_syscalls
استدعاء نظام مباشر وغير مباشر عبر كعب (stub) واحد مع حلّ أرقام خدمات النظام (SSN) في وقت التشغيل لنظام ويندوز.
 reverseclabs/physmem2profit
يمكن استخدام Physmem2profit لإنشاء minidump لعملية LSASS على المضيف الهدف من خلال تحليل الذاكرة الفعلية عن بُعد
 3xp0rt/lockbit-tattoo
مجموعة بيانات OSINT منظمة للهويات المرتبطة ببرنامج الفدية LockBit، تشمل أسماء المستخدمين والمعرّفات وتواريخ الانضمام وعناوين Bitcoin وعناصر الوسائط،…
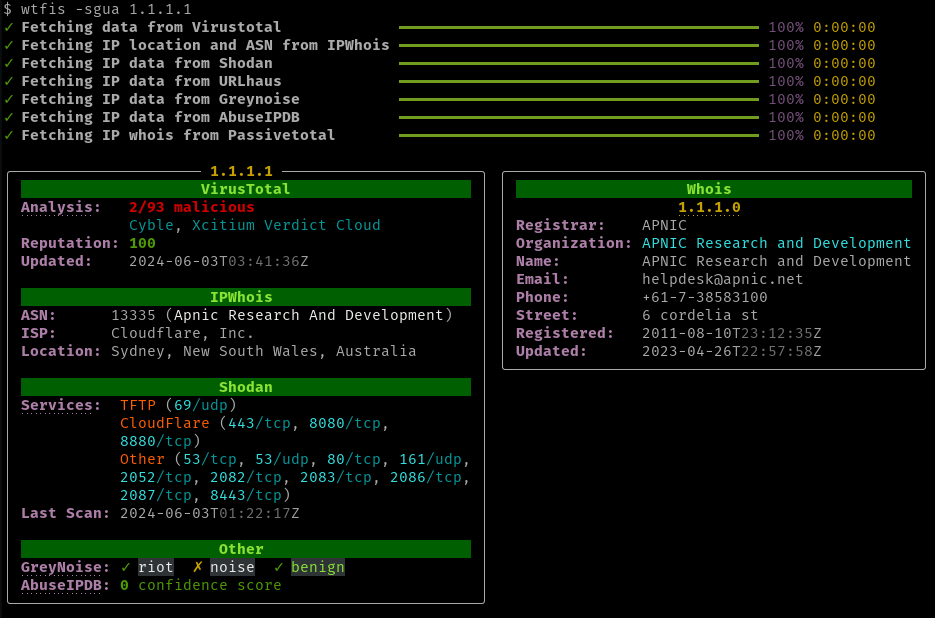 pirxthepilot/wtfis
أداة بحث سلبي عن أسماء المضيفات والنطاقات وعناوين IP لغير الروبوتات
 bo0om/fuzz.txt
ملفات يحتمل أن تكون خطيرة
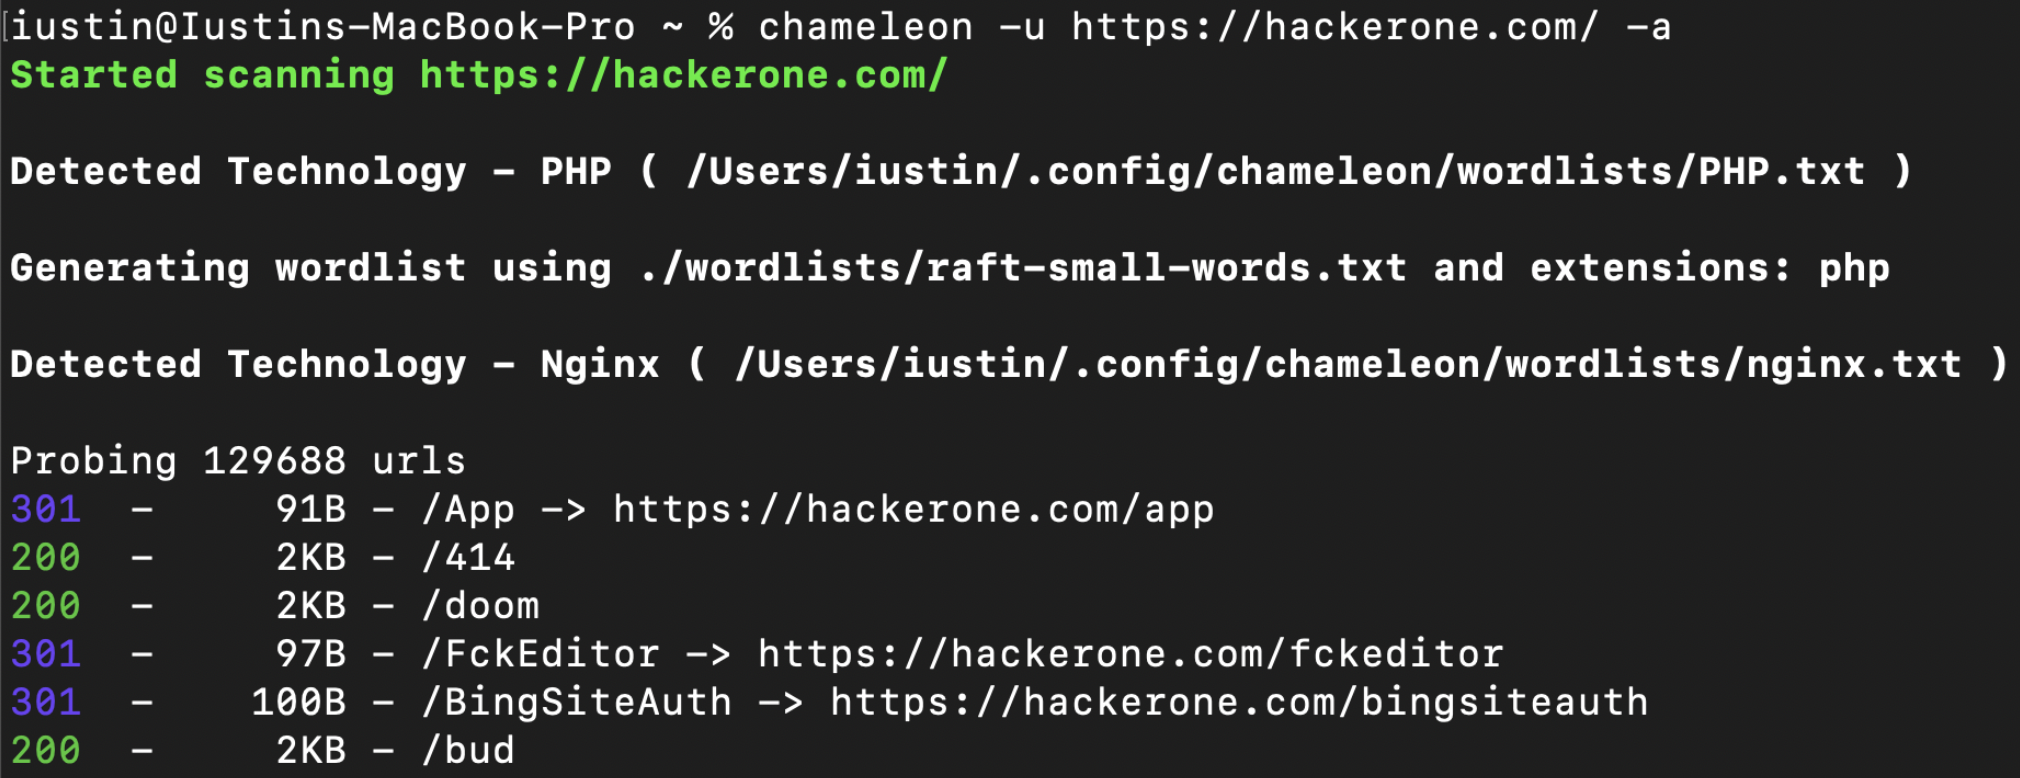 iustin24/chameleon
ماسح اكتشاف محتوى ويب واعٍ بالتقنيات: يكتشف بصمات Wappalyzer، ويُكيِّف قوائم الكلمات/الامتدادات، وينفّذ فحصاً سريعاً للدلائل بالقوة الغاشمة لاختبار…
 flangvik/sharpcollection
إصدارات ليلية من أدوات C# الهجومية الشائعة، طازجة من فروعها الرئيسية (master) الخاصة، مبنية ومُصدَرة بأسلوب CDI باستخدام خطوط أنابيب إصدار Azure…
 cipher387/cipher387.github.io
مستودع لموقع يحتوي على روابط لمشاريعي
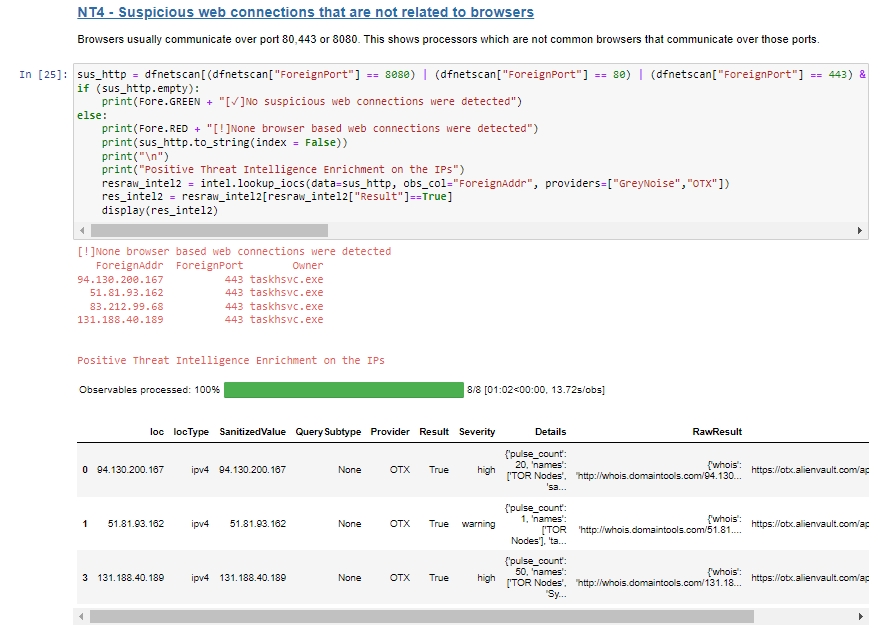 blueteam0ps/memoptix
دفتر ملاحظات Jupyter للمساعدة في تحليل المخرجات الناتجة من إطار عمل استخراج الذاكرة Volatility.
 0xricksanchez/like-dbg
بيئة تصحيح أخطاء نواة لينكس مؤتمتة بالكامل باستخدام Docker لأنظمة لينكس و MacOS
 b23r0/heroinn
A cross platform C2/post-exploitation framework.