CVE-2007-2447-Exploitation-SIEM-Detection-Lab

مختبر هجمات معزول لـ AD/Linux: تم استغلال CVE-2007-2447 عبر Metasploit، وتم اكتشافه باستخدام Wazuh SIEM المرتبط بـ MITRE ATT&CK (T1190, T1059)

مختبر هجمات معزول لـ AD/Linux: تم استغلال CVE-2007-2447 عبر Metasploit، وتم اكتشافه باستخدام Wazuh SIEM المرتبط بـ MITRE ATT&CK (T1190, T1059)

بحث CVE-2026-43499 (GhostLock) حول تصعيد الامتيازات عبر stack-UAF في rt_mutex على جهاز Honor BVL-AN16 (Magic6 Pro، SM8650، نواة 6.1.128). يتضمن…

تطبيق ويب مفتوح المصدر يعمل دون اتصال بالإنترنت لتشفير الملفات ومشاركتها عبر مفاتيح المرور (Passkeys). AES-256-GCM/HPKE، بدون سحابة، بدون حسابات؛…

AndroidDriveSignity هي أداة مساعدة مكتوبة بلغة Python مصممة لتجاوز التحقق من توقيع برامج التشغيل في نواة Android (ARMv8.3)، مما يسهل تحميل برامج…

مكافح فيروسات لأندرويد لا يتطلب صلاحيات الروت أو adb أو تثبيت شهادة CA أو السحابة، مع العديد من الميزات والطرق لاكتشاف المزيد من البرمجيات الخبيثة من…

ليس كودي. فقط للحفظ.

# فكرة VMP المحسّنة (AmogusPlugin القديم)

طرق مختلفة لاكتشاف بيئة افتراضية أو تصحيح أخطاء محتمل

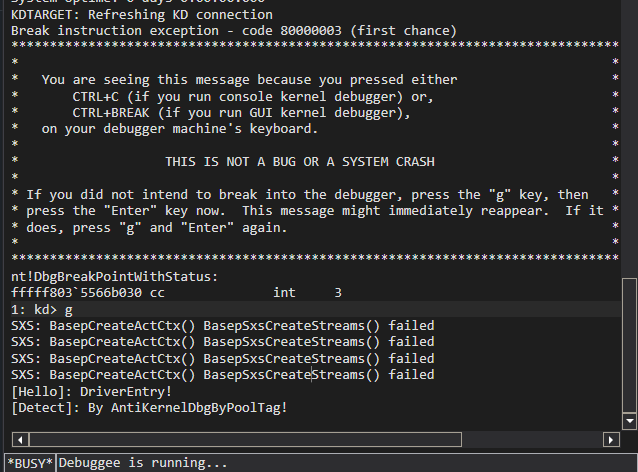
POC حول كيفية اكتشاف تصحيح أخطاء نواة ويندوز عبر pool tag.


CVE-2026-58231 سكريبت الكشف والتأكيد

يحتوي هذا المستودع على قائمة من أوامر السطر الواحد (One-Liners) مع الأوصاف ومتطلبات التثبيت

يحمّل ويشغّل كائنات ELF بالكامل في الذاكرة عبر أنظمة Linux بمعماريتي x86_64/x86، مع حلّ رموز libc في وقت التشغيل لتنفيذ أوامر خفي بعد الاستغلال.

التباين المحلي ذاتي المرجع لكشف تسميم المعرفة في التوليد المعزّز بالاسترجاع

تحليل الهندسة العكسية لبرنامج RedLine Stealer، وهو برنامج لسرقة المعلومات مبني على .NET يستخدم نطاقات C2 (198.46.86.63، tempuri.org)، وتجاوز Windows…

يُعتّم كود C/C++ عبر تمريرات LLVM: تشفير السلاسل النصية، وتسطيح تدفق التحكم، وإعادة كتابة MBA، ومضاد التحليل لهزيمة الهندسة العكسية.

تطبيق يضع الخصوصية أولاً ويزيل العلامات المائية للذكاء الاصطناعي من المحتوى الذي تملكه.

يكتشف نمط rewrite الخاص بـ CVE-2026-42945 في إعدادات nginx: rewrite مع ? في جزء الاستبدال بالإضافة إلى التقاط غير مسمّى يُستهلك في نفس location