
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
ماسح مؤشرات الاختراق (IOCs) لهجوم سلسلة التوريد TeamPCP (CVE-2026-33634).
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerماسح مؤشرات الاختراق (IOCs) لهجوم سلسلة التوريد TeamPCP (CVE-2026-33634).
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
ماسح CVE-2026-0848: يكتشف تثبيتات NLTK 3.9.2 أو الإصدارات الأقدم المعرضة للخطر. تقارير JSON/HTML/CSV.
 avprince26/copy-fail-cve-2026-31431-python-golfing
تحدي برمجة Python بأسلوب الغولف لموقع copy.golf، يركز على كتابة كود بأقل عدد ممكن من الأحرف لمحاكاة سلوك مرتبط بثغرة CVE محددة.
 vynazevedo/fail-cve-2026-31431
مستودع بدون وصف أو محتوى؛ يشير الاسم إلى CVE-2026-31431 ولكن لا توجد وظائف موثقة.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
# فحص خوادم Redis بحثًا عن ثغرة CVE-2025-49844 (RediShell) لاستخدام الذاكرة بعد تحريرها، مع إجراء تحقق آمن دون استغلال فعلي.
 miguelm001/vulescanjndilookup
أداة آلية لاكتشاف الثغرة الأمنية CVE-2021-44228
 leekanghyun/axios-security-guide
# دليل التعامل مع ثغرة حقن CRLF في Axios (CVE-2026-40175) وتحليل الترحيل القائم على fetch
 atalovesyou/openclaw-security-checker
تحقق مما إذا كان إعداد وكيل الذكاء الاصطناعي الخاص بك عرضة لثغرة CVE-2026-33579
 bilal3755/detecting_blue_hammer_vuln
استعلام صيد التهديدات لنافذة ثغرة bluehammer في أنظمة ويندوز CVE-2026-33825
 belazy167/next-picomatch-cve-repro
# إعادة إنتاج بسيطة لتجميع Next.js 16.2.4 مع picomatch 4.0.3 (CVE-2026-33671)
 azhariramadhan/cve-2026-39047
إطار عمل لاستغلال الطابعات لاختبار الأمان عبر المنفذ الخام 9100، يتضمن تسليم حمولات PCL، وقصف DoS، ورموز QR للتحكم والقيادة (C2)، ورموز QR للتصيد…
 ashleyt3/docker-socket-risk-demos
المصدر المرافق لفيديو يوتيوب "توقف عن تركيب docker.sock — شغّل Trivy دون منح صلاحيات الجذر — (مستوحى من CVE-2026-33634)"
 anggatechi/mass-scanner-cve-2026-3891
أداة مسح ضوئي جماعي مبنية على بايثون للتحقق من سلوك AJAX محدد في ووردبريس ضمن بيئات مصرح بها، مع دعم لتطبيع عناوين URL، ومعالجة نقاط النهاية، والتحقق…
 praiseimafidon/version_vulnerability_scanner
أداة فحص ثغرات لمتصفح فايرفوكس وثندربرد تتحقق مما إذا كانت إصداراتك قديمة وعرضة لثغرة CVE-2024-9680.
 anggatechi/mass-scanner-cve-2026-1405
# ماسح WordPress الجماعي لكشف التعرض لثغرة CVE-2026-1405.
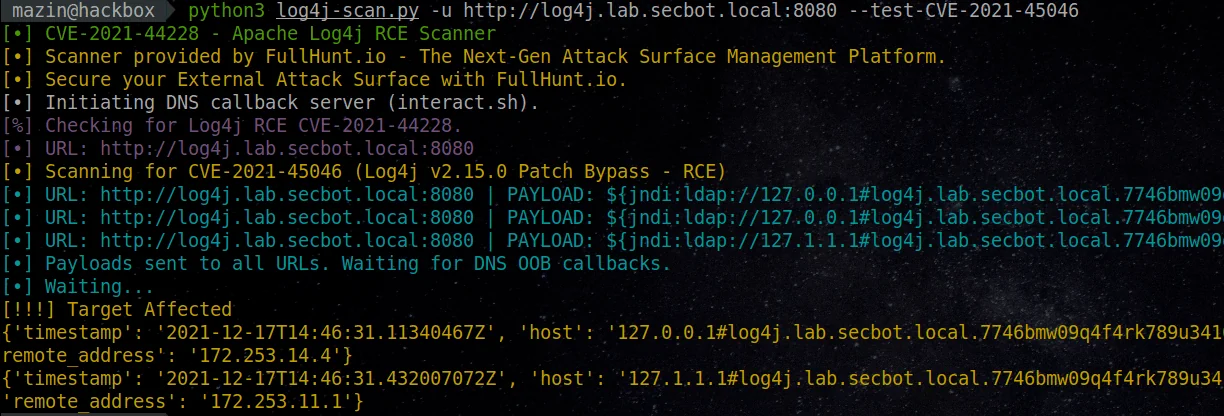 ananya-0306/log-4j-scanner
ماسح آلي بالكامل، دقيق وشامل للعثور على ثغرة log4j RCE CVE-2021-44228
 4jfinder/4jfinder.github.io
صفحة قابلة للبحث لقائمة البائعين والبرامج المتأثرة بـ CISA Log4j (CVE-2021-44228)
 3pplus/loguccino
أداة فحص وتصحيح للثغرة CVE-2021-44228 والمخاوف ذات الصلة بـ log4j.