ndaal_public_SBOM_Auditor

تطبيق ويب أحادي الملف يعمل دون اتصال يستوعب ملفات SBOM بصيغ CycloneDX وSPDX وsyft، ويشغّل مجموعة من ماسحات CVE، ويثري النتائج بـ EPSS وCISA-KEV…

تطبيق ويب أحادي الملف يعمل دون اتصال يستوعب ملفات SBOM بصيغ CycloneDX وSPDX وsyft، ويشغّل مجموعة من ماسحات CVE، ويثري النتائج بـ EPSS وCISA-KEV…

منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.

مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…

مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…

صندوق رمل شبكي حتمي لاختبار قواعد nftables. يستخدم فضاءات أسماء الشبكة Linux العابرة (netns) و Scapy للتحقق من منطق جدار الحماية بأمان.

توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.

Gentoo overlay لأدوات الأمن بالإضافة إلى قلب Pentoo Livecd

كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…

مكتبة مضادة لتصحيح الأخطاء (anti-debugging) خفية في مساحة المستخدم (userland) بلغة C/C++ تعتمد بالكامل على استدعاءات النظام (syscalls) لنظام Windows،…

أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…

منصة الاستخبارات العالمية مفتوحة المصدر - لوحة معلومات OSINT في الوقت الفعلي - بديل Palantir - …

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)

إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…


إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals

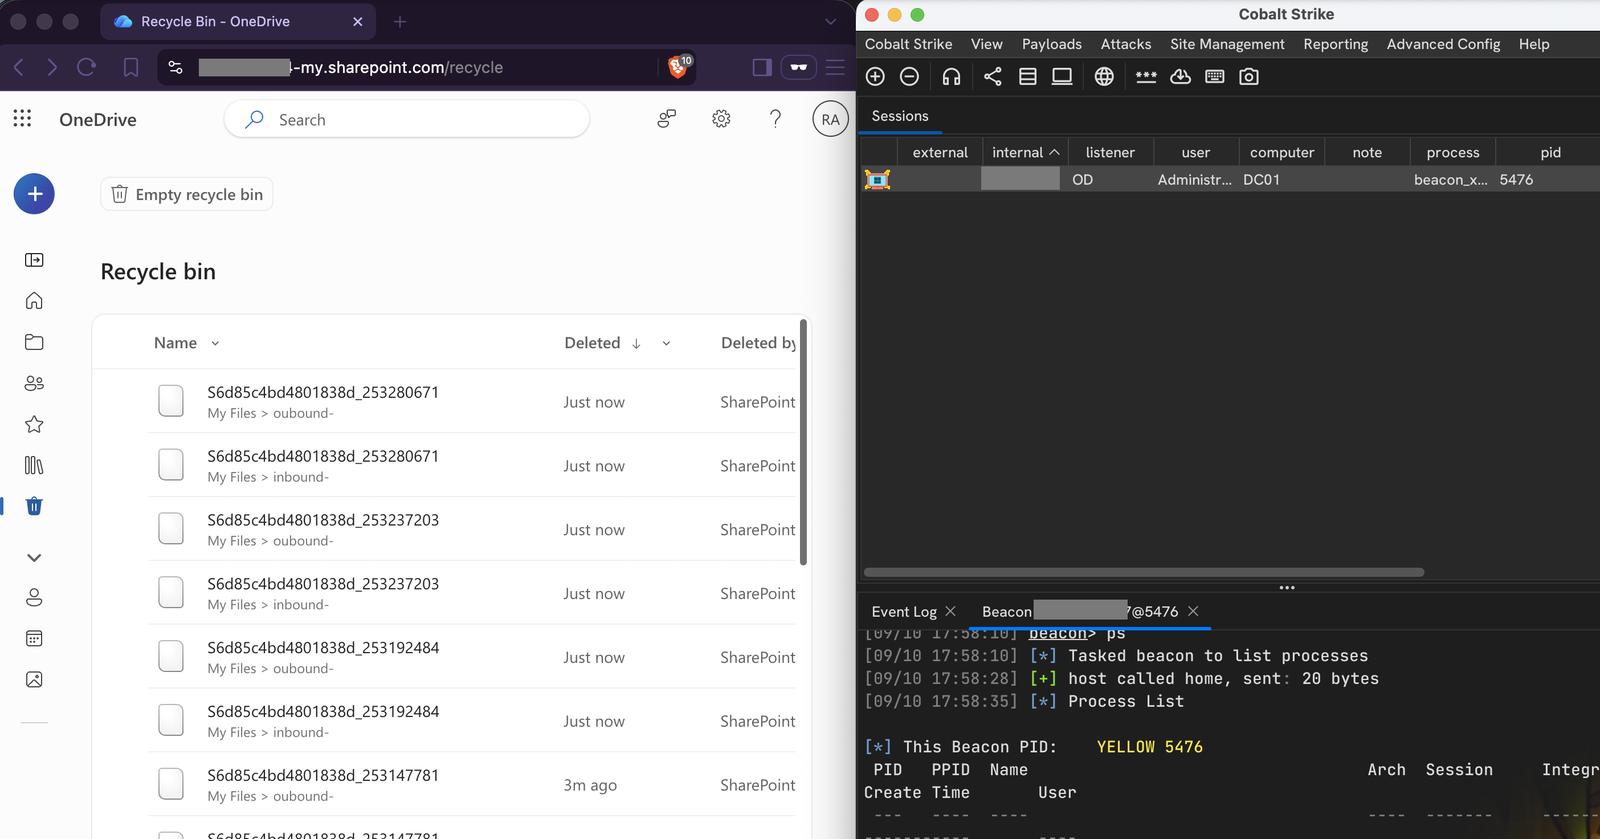
OneDrive كوسيلة نقل C2 خفية لـ Cobalt Strike

منصة التقاط الأعلام (Capture-the-Flag) المحلية بالذكاء الاصطناعي مع دروس موجّهة حول حقن الأوامر (prompt injection)، وإساءة استخدام استدعاء الأدوات…

خدمة فرعية للدفاع الخلوي بثقة صفرية لأندرويد (كشف IMSI-Catcher و2G SMS Blaster و4G aLTEr والتوجيه الآمن)