
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13907 نتائج
EmbedXPL-Forge preview

EmbedXPL-Forge

GitHubmrhenrike/embedxpl-forge

Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…

embedded-systems-securitypenetration-testing-frameworksvulnerability-scanners+9
57
منذ يوم واحد
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

ندوات تقنية حول الهندسة العكسية وتحليل البرمجيات الخبيثة وحماية البرمجيات.

reverse-engineeringmalware-analysisbinary-analysis+7
152منذ شهر واحد
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

بيئة محاكاة واختبار مستقلة لـ Cobalt Strike Aggressor Scripts (.cna) تتحقق من صحة الصياغة، وتحاكي Beacon APIs، وتنفذ BOFs عبر COFFLoader دون الحاجة…

dynamic-analysis-sandboxingexploitationscripting-automation+7
22منذ شهر واحد
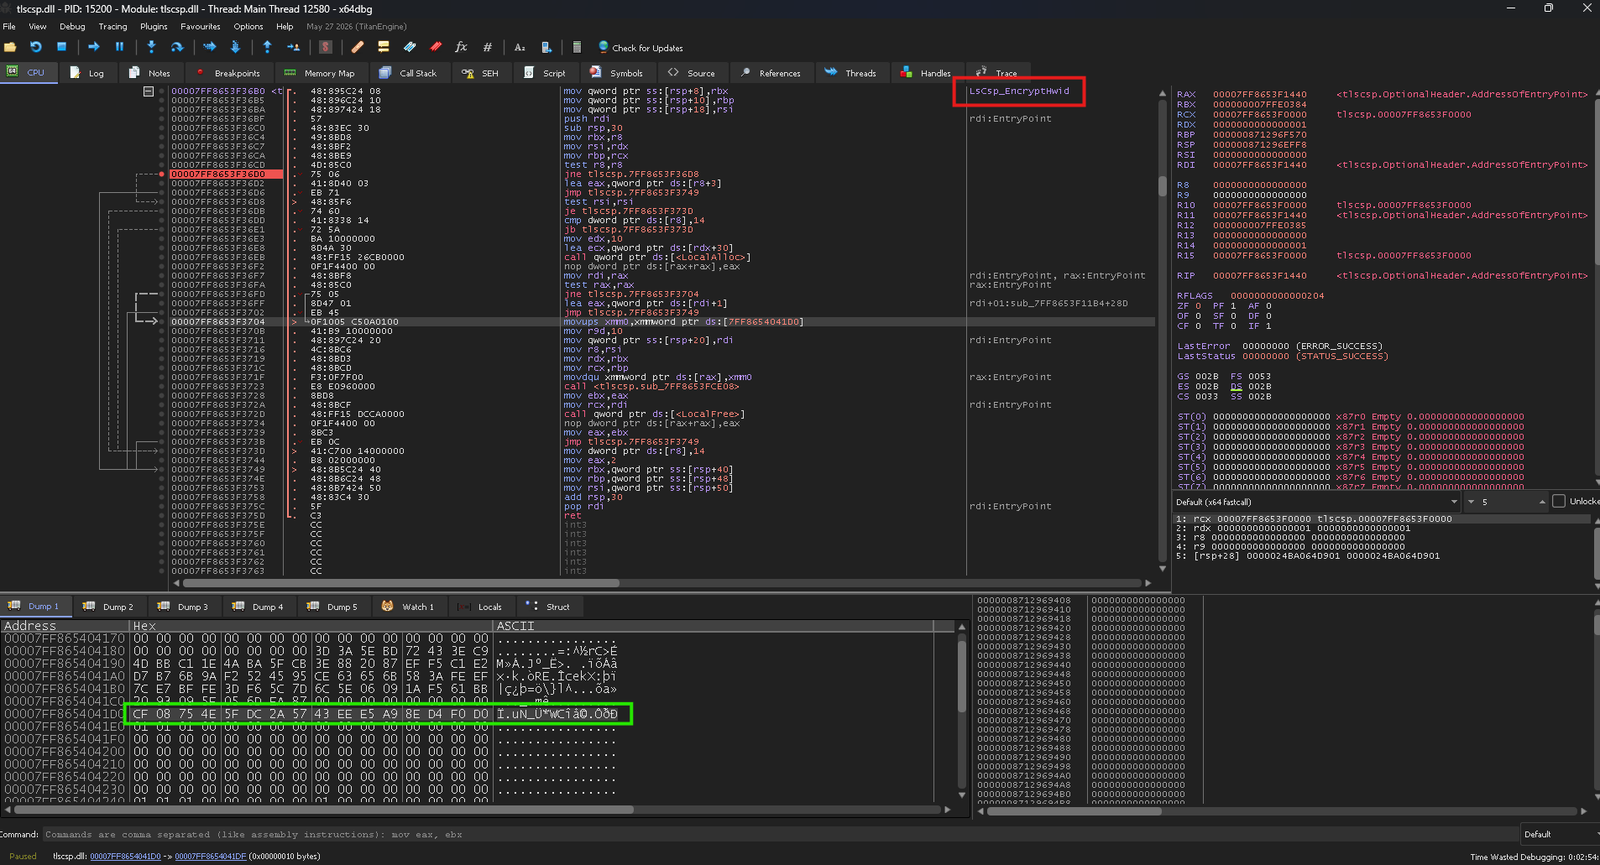
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
37منذ شهر واحد
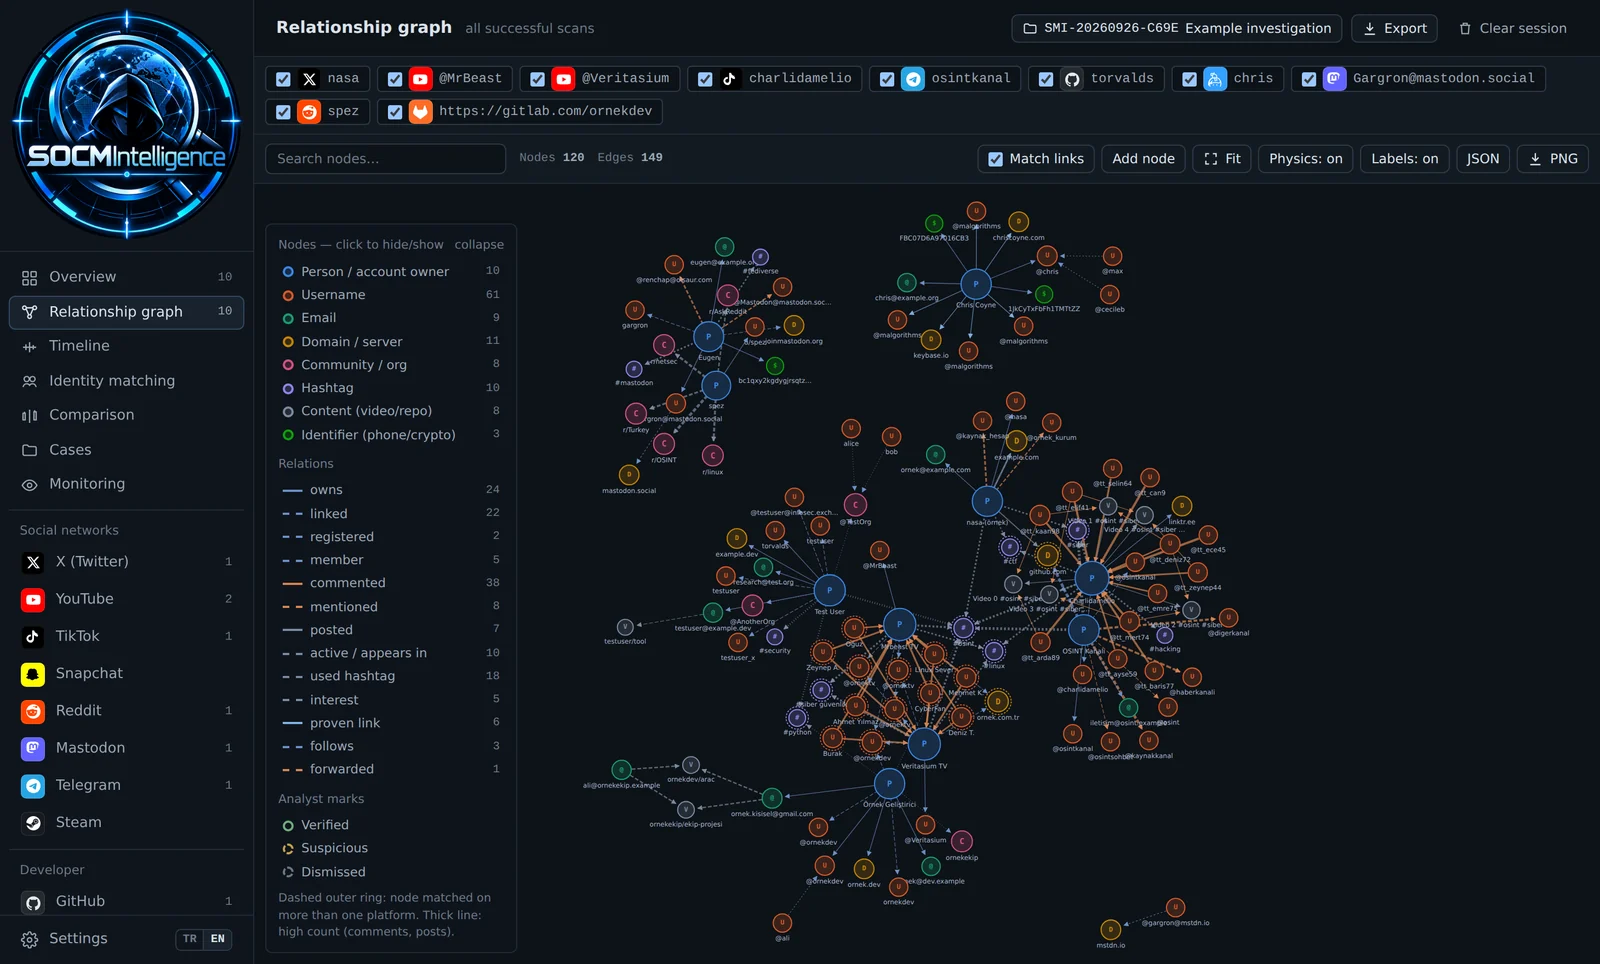
SOCMIntelligence preview

SOCMIntelligence

GitHubemrekybs/socmintelligence

إطار عمل معياري لـ OSINT و SOCMINT لاستخبارات وسائل التواصل الاجتماعي والتحقيق وتحليل البيانات العامة.

osintreconnaissanceidentity-management+8
3منذ 20 أيام
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

متصفح بحث محلي أولاً لنظام macOS مبني على إصدار Brave مخصص يلتقط حركة مرور الشبكة والبصمات والسكربتات والأدلة وقت التشغيل لهندسة تطبيقات الويب عكسيًا.

packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
6منذ 2 أيام
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.

post-exploitationpenetration-testingcommand-and-control+6
59منذ شهر واحد
wordpress-cve-scanner preview

wordpress-cve-scanner

GitLabvaltersit/wordpress-cve-scanner

افحص نواة ووردبريس والقوالب والإضافات الخاصة بك بحثًا عن ثغرات CVE المعروفة من سطر الأوامر. مفتوح المصدر، قابل للتدقيق، الخصوصية أولًا — مدعوم بواسطة…

vulnerability-scannersweb-vulnerability-scannersvulnerability-analysis+3
منذ شهر واحد
Prompt-Injection-in-the-Wild preview

Prompt-Injection-in-the-Wild

GitHubcybershujin/prompt-injection-in-the-wild

متتبع لتقنيات حقن الأوامر المُبلَّغ عنها علنًا، مُصنَّفة حسب طريقة التوصيل والترميز وسلوك الانتشار، مع النماذج المؤكدة والمصادر ووسوم MITRE ATLAS.

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
4منذ شهر واحد
wordpress-upgrade-check preview

wordpress-upgrade-check

GitHubitskill-jp/wordpress-upgrade-check

فحص للقراءة فقط لكل إصدار من إصدارات نواة ووردبريس على الخادم. يحدد CVE-2026-87902 (الذي تم إصلاحه في 7.1.2 والنسخ المدعومة)، والتحديثات التلقائية…

defensive-toolsioc-managementvulnerability-scanners+6
منذ شهر واحد
XXERipper preview

XXERipper

GitHubkamalx06/xxeripper

ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…

reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
13منذ شهر واحد
aegis-audio-defense preview

aegis-audio-defense

GitHubazzzzliao/aegis-audio-defense

إطار دفاعي يُبقي نماذج اللغة الصوتية مجمّدة ويضيف بوابة مخاطر في الطبقة الوسطى مع محوّلات أمان في الطبقات المتأخرة لصدّ اختراقات الحماية الصوتية عند…

defensive-toolsvulnerability-analysismachine-learning+3
منذ شهر واحد
WordList preview

WordList

GitHubrix4uni/wordlist

مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…

osintreconnaissancevulnerability-scanners+6
154منذ 22 أيام
libprocesshider preview

libprocesshider

GitHubgianlucaborello/libprocesshider

مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.

defensive-toolsprivilege-escalationpersistence-mechanisms+4
1.1kمنذ 7 سنوات
unwaf preview

unwaf

GitHubmmarting/unwaf

أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…

osintreconnaissancenetwork-mapping+7
196منذ 8 أشهر
findcdn preview

findcdn

GitHubcisagov/findcdn

يقوم بفحص النطاقات لتحديد شبكة توصيل المحتوى (CDN) التي تستخدمها من خلال بصمة رؤوس HTTPS وسجلات CNAME وبيانات WHOIS، مع إخراج JSON ودعم الوحدات.

osintreconnaissancenetwork-mapping+4
123منذ 4 سنوات
waf-detector preview

waf-detector

GitHubammarion/waf-detector

🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…

defensive-toolsreconnaissancevulnerability-scanners+8
132منذ 2 أشهر
cdn-ip-scanner preview

cdn-ip-scanner

GitHubshahinst/cdn-ip-scanner

ماسح ضوئي يعمل عبر الويب يكتشف عناوين IP سريعة ومنخفضة زمن الاستجابة لشبكات توصيل المحتوى (CDN) من Cloudflare وFastly ومزودين آخرين باستخدام التحقق…

reconnaissancenetwork-mappingscripting-automation+5
121منذ 28 أيام
السابق1…394041…100التالي