
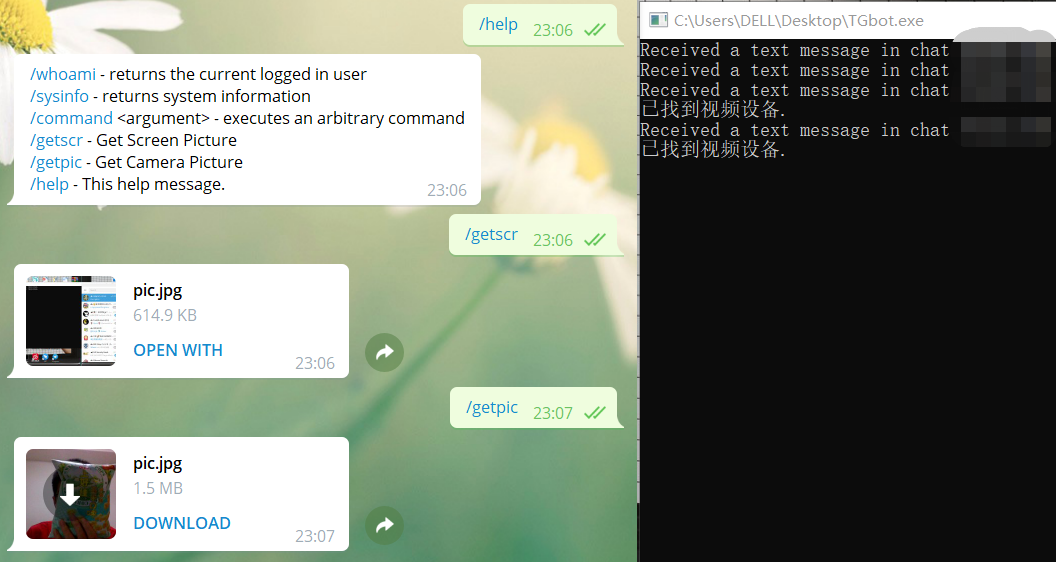
Telegra_Csharp_C2
 sf197/telegra_csharp_c2
أوامر وتحكم لكتابة #C
payload-generationpost-exploitationcommand-and-control+2
68منذ 4 سنوات
sf197/telegra_csharp_c2أوامر وتحكم لكتابة #C
 safebreach-labs/pinjectra
Pinjectra هي مكتبة تشبه البرمجة الشيئية بلغة C/C++ تنفذ تقنيات حقن العمليات (مع التركيز على ويندوز 10 64-بت).
 trustedsec/social-engineer-toolkit
مستودع Social-Engineer Toolkit (SET) من TrustedSec - سيتم نشر جميع الإصدارات الجديدة من SET هنا.
 dsnezhkov/zombieant
Zombie Ant Farm: بدائيَّات وأدوات هجومية لتجاوز أنظمة كشف التهديدات (EDR) في لينكس
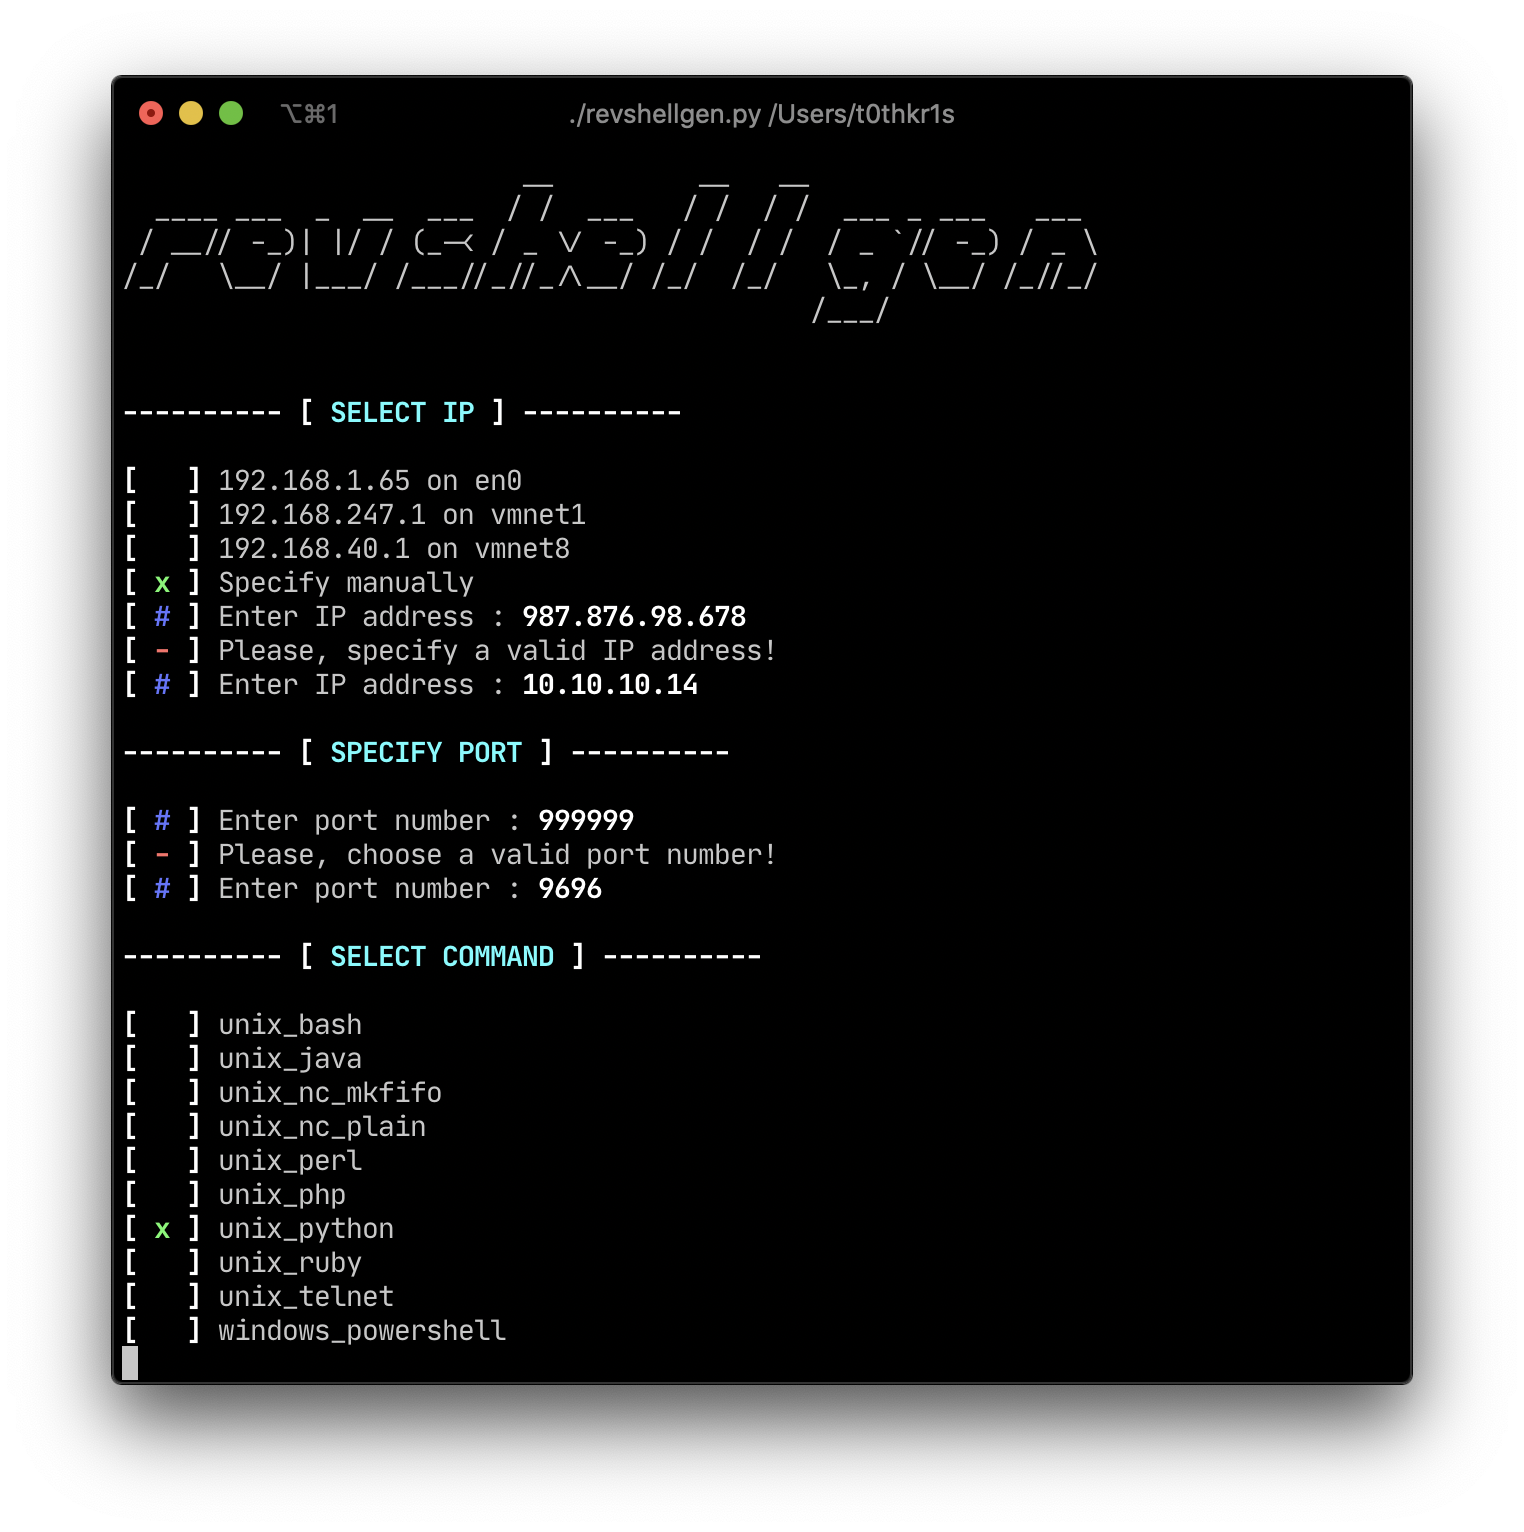 t0thkr1s/revshellgen
مولد شل عكسي مكتوب بلغة بايثون 3.
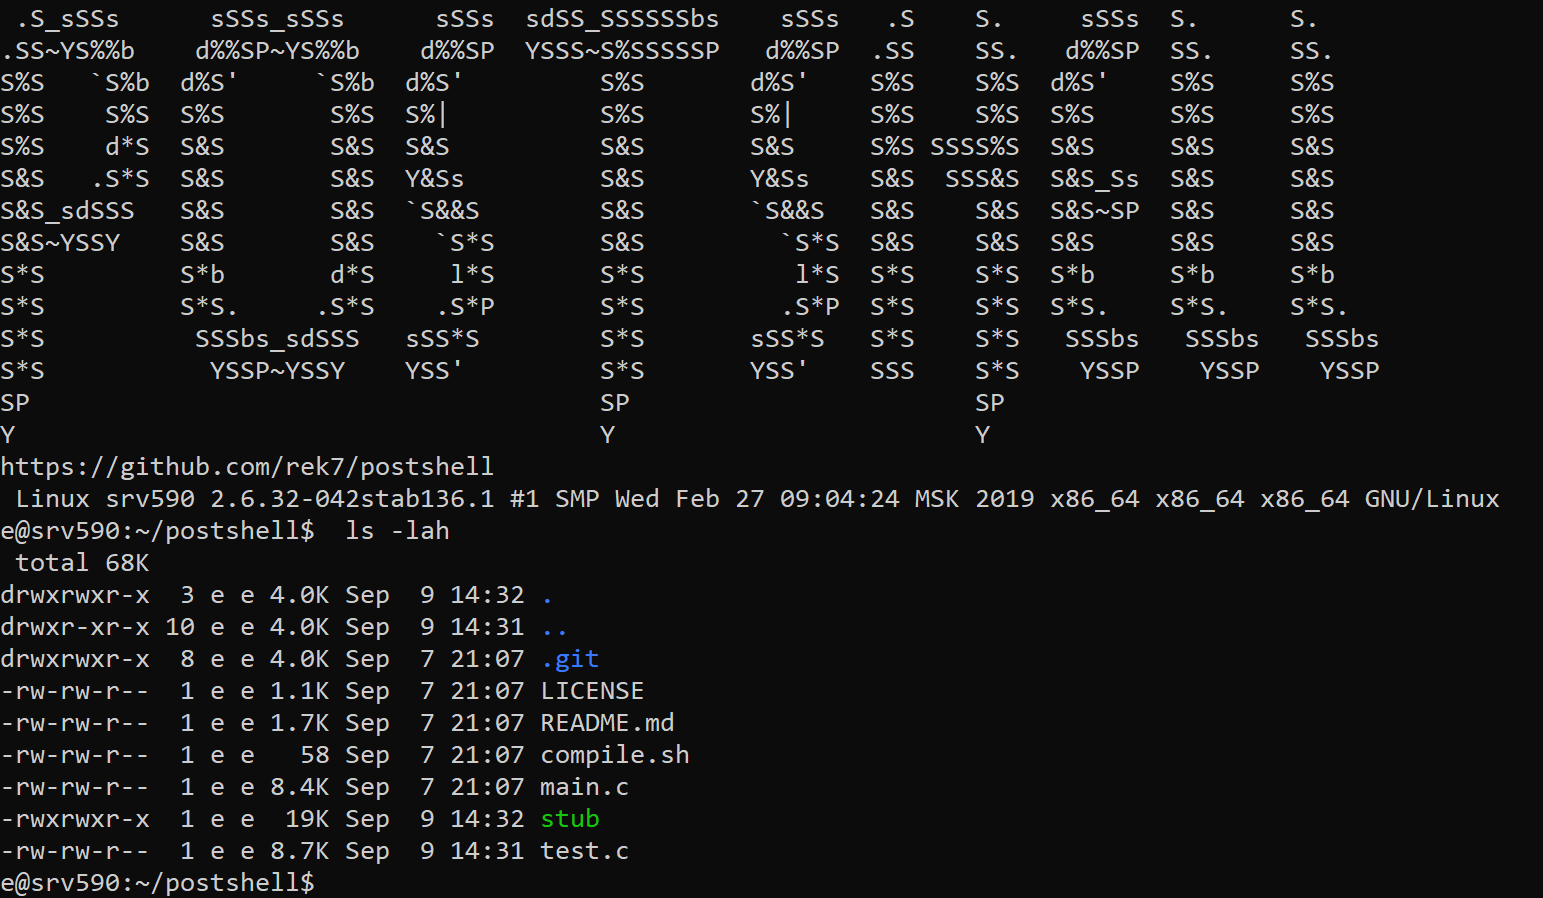 rek7/postshell
PostShell - شل ربط/اتصال عكسي للاستغلال اللاحق
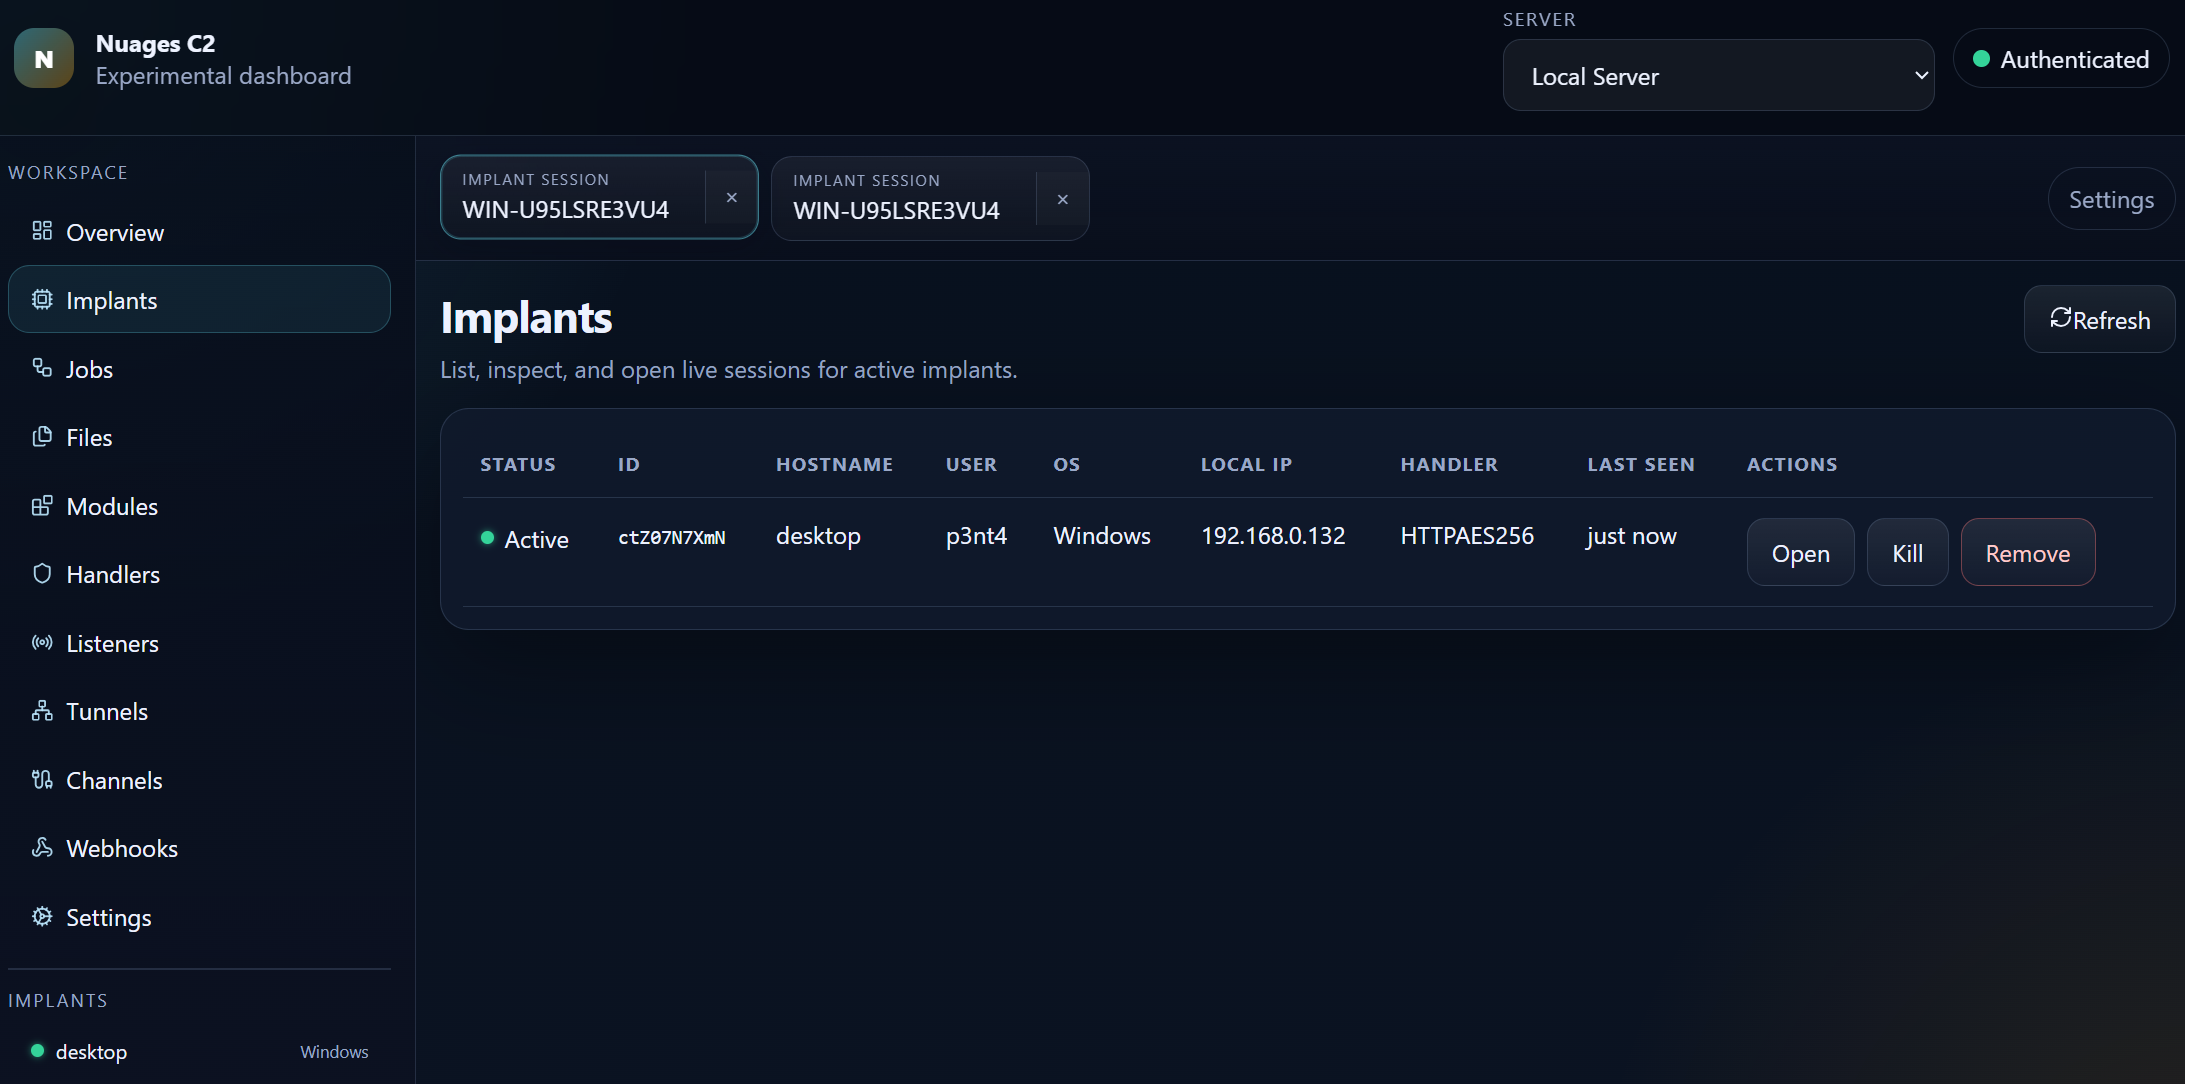 p3nt4/nuages
إطار عمل C2 معياري
 ahhh/reverse_dns_shell
صدفة عكسية بلغة بايثون تستخدم DNS كقناة تحكم وقيادة (C2)
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) ومكتبة لـ Python مع القدرة على مشاهدة الاتصالات المباشرة أو بعد وقوعها
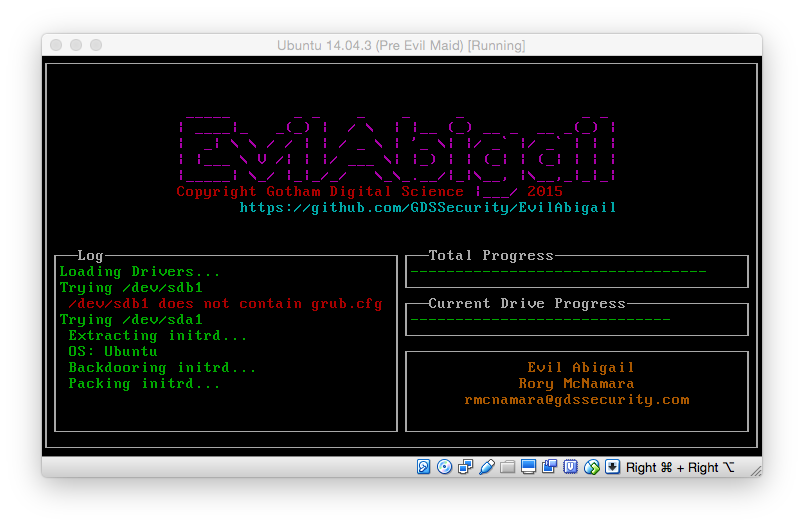 strozfriedberg/evilabigail
هجوم الخادمة الشريرة الآلي على لينكس
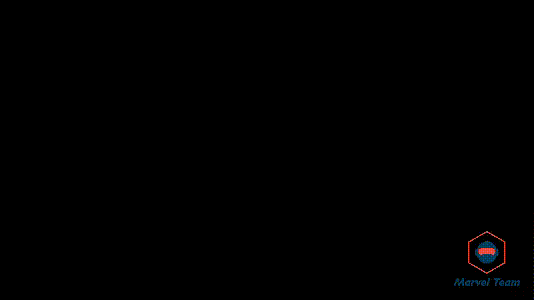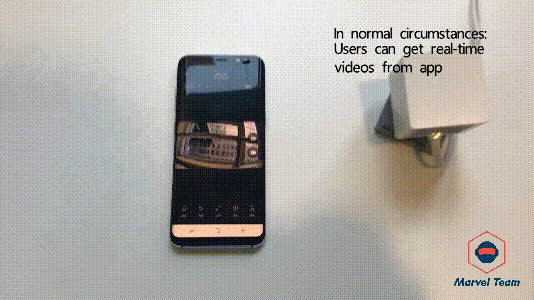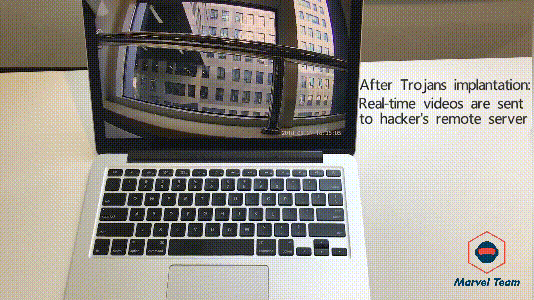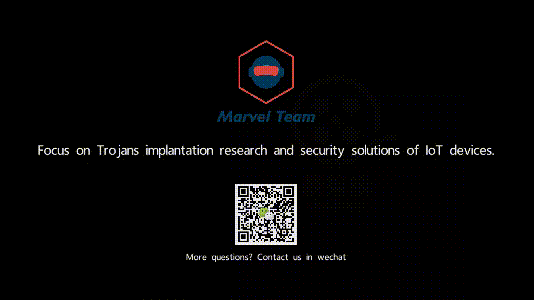 arthastang/iot-implant-toolkit
مجموعة أدوات لهجمات زرع الأجهزة في إنترنت الأشياء
 elevenpaths/evilfoca
أداة لتحليل واختبار الأمان في شبكات البيانات IPv4 و IPv6
 thewover/donut
يُولّد شيلكود مستقل عن الموقع (position-independent shellcode) من نوع x86 أو x64 أو AMD64+x86 يُحمّل تجميعات .NET وملفات PE وغيرها من تحميلات Windows…
 owasp/zsc
OWASP ZSC - مولد شفرة الصدفة/تشويش الشفرة https://www.secologist.com/
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 outflanknl/sharphide
أداة لإنشاء مفاتيح التسجيل المخفية.
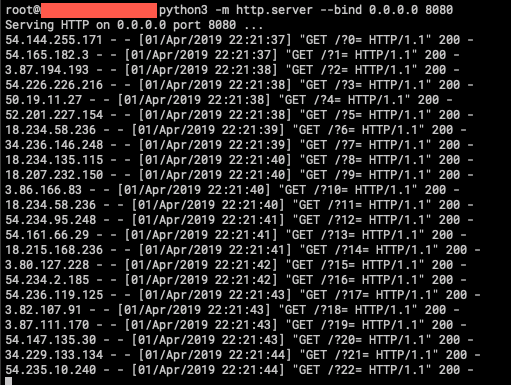 ustayready/fireprox
أداة إدارة AWS API Gateway لإنشاء وكلاء تمرير HTTP عند الطلب لتناوب IP فريد.
 rek7/ddoor
DDoor - باب خلفي عبر المنصات باستخدام سجلات dns txt