
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2593 نتائج
LOLRMM preview

LOLRMM

GitHubmagicsword-io/lolrmm

Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…

defensive-toolsioc-managementthreat-feeds-aggregators+6
403
منذ 4 أيام
MSRKit preview

MSRKit

GitHubrurixis/msrkit

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)
privilege-escalationexploitationreverse-engineering+5
65منذ 19 أيام
pentest-harness preview

pentest-harness

GitHubs1n6h/pentest-harness

إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…
exploitationscripting-automationctf+7
407منذ 29 أيام
OneDrive-UDC2 preview

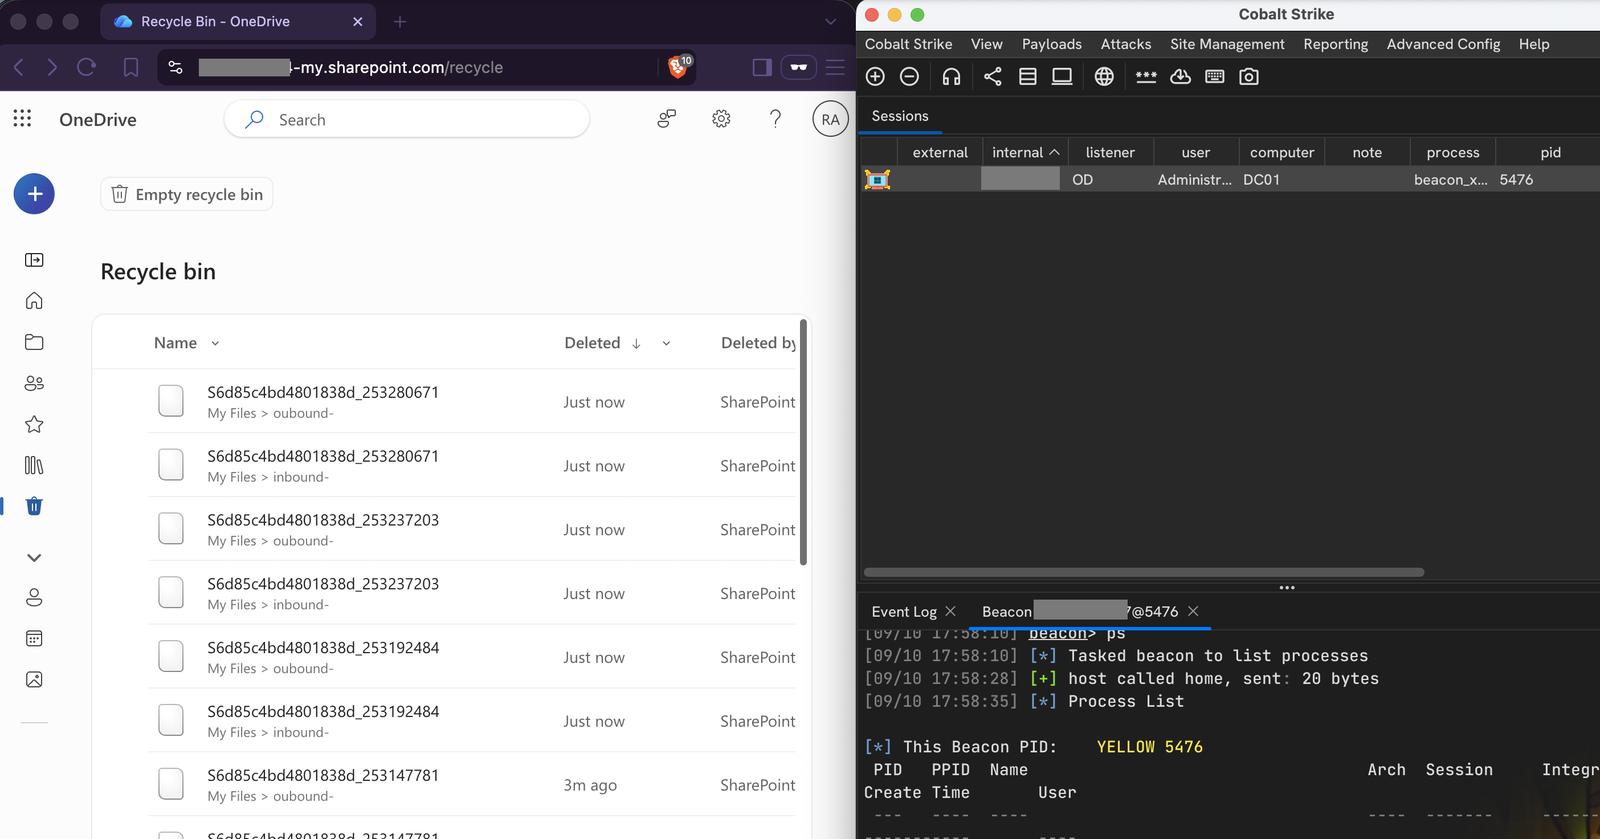
OneDrive-UDC2

GitHubnmht3t/onedrive-udc2

OneDrive كوسيلة نقل C2 خفية لـ Cobalt Strike
defensive-toolspenetration-testing-frameworkspost-exploitation+4
68منذ 21 أيام
adnullenum preview

adnullenum

GitHubcrypt0p3g/adnullenum

تعداد Active Directory مجهول در یک پاس از طریق SAMR و LSARPC — نشست null، بدون اعتبارنامه، با خروجی ساختاریافته قابل استفاده مجدد.
defensive-toolsosintreconnaissance+5
69منذ 23 أيام
ntlmscout preview

ntlmscout

GitHubboydhacks/ntlmscout

أداة استطلاع لنقاط نهاية NTLM غير المصادق عليها تقوم بفك تشفير تحديات Type-2 عبر HTTP وSMB وMSSQL وSMTP وIMAP وPOP3 وNNTP وLDAP وRDP لاستخراج تفاصيل…
reconnaissancenetwork-mappingpassword-attacks+8
56منذ 22 أيام
ZX-DDoS preview

ZX-DDoS

GitHubmrgoofydev/zx-ddos

Python-based DDoS stress testing tool for educational and authorized network security evaluation, supporting configurable workers and request counts.

general-purpose-utilitiesscripting-automationnetwork-security+3
53منذ 20 أيام
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

ملف تعريف Mythic C2 الذي ينفق حركة مرور وكيل Athena وApollo عبر رسائل بوت إلى بوت في Telegram، مما يربط الحمولات المشفرة إلى Mythic عبر خدمة Push C2…
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
4منذ 16 أيام
red-teaming-auto-mode preview

red-teaming-auto-mode

GitHubsafety-research/red-teaming-auto-mode

Research code for red-teaming AI auto-mode monitors, including simulation evals, fuzzing, and monitor implementations for Claude Code and Codex…

fuzzingmachine-learningpapers-research+3
4منذ 15 أيام
F31 preview

F31

GitHubgmh5225/f31

أداة لإخفاء Kali Linux على الشبكة

defensive-toolsids-ips-evasionscripting-automation+6
3منذ 2 سنوات
siem preview

siem

GitHubekitji/siem

استعلامات وتقنيات SIEM منسّقة للاكتشاف الهجومي لتصعيد الامتيازات في Windows، وACLs المُهيّأة بشكل خاطئ، والخدمات، والمهام المجدولة، والتعريفات…
defensive-toolsprivilege-escalationvulnerability-analysis+7
58منذ 3 أيام
RAGE preview

RAGE

GitHubtrustedsec/rage

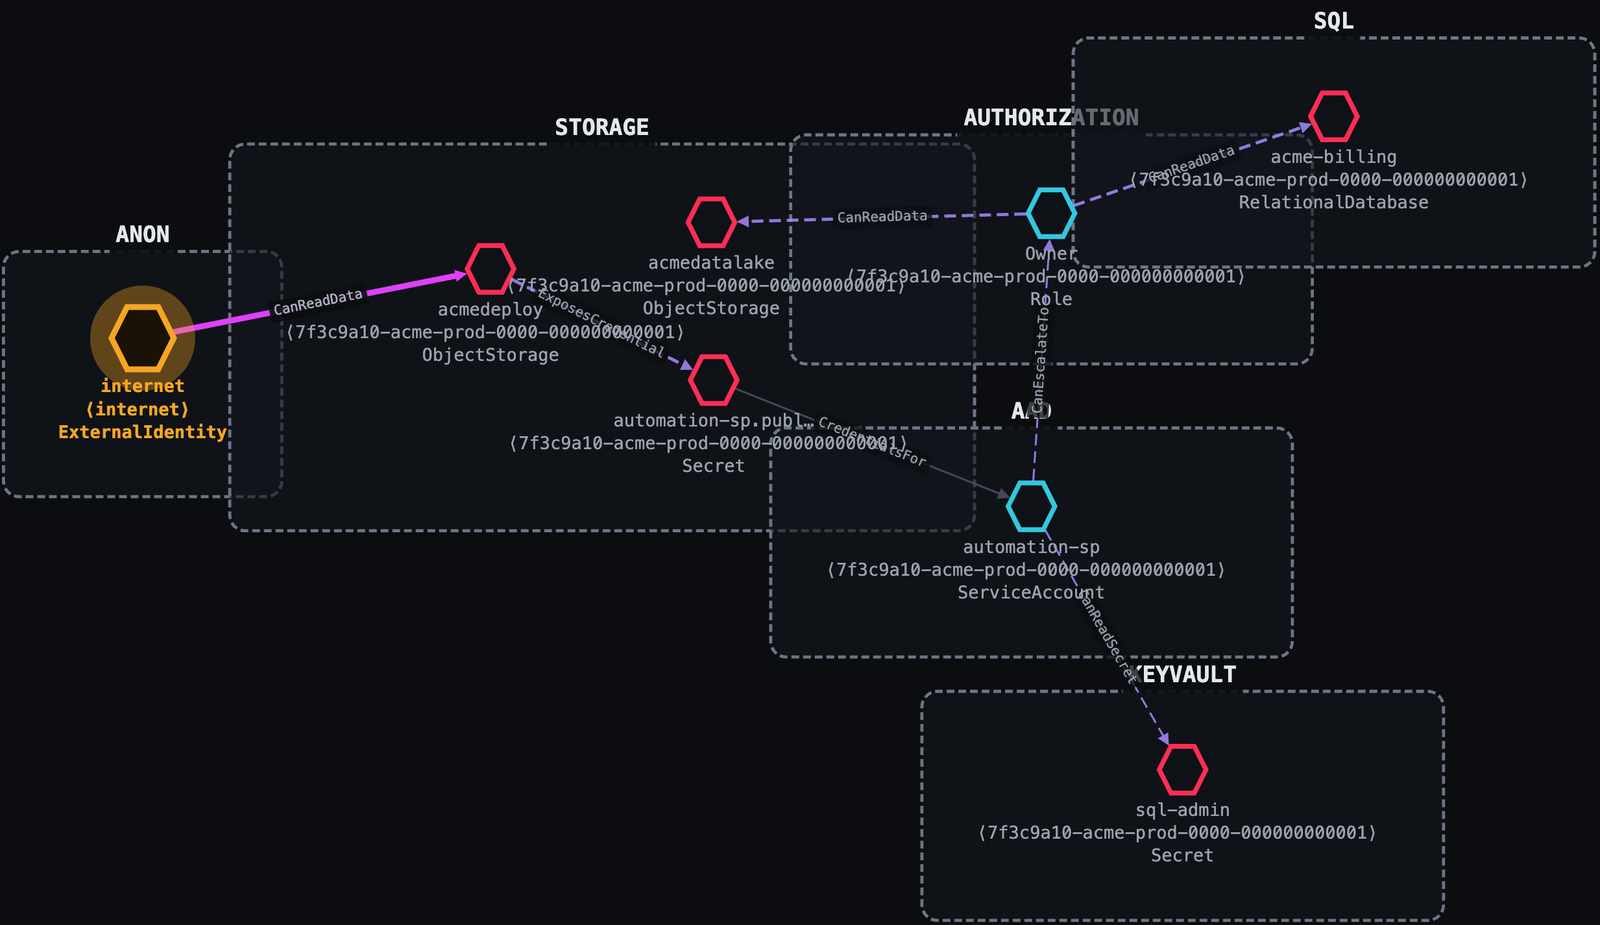
تنسيق NDJSON محايد تجاه المورد لرسم بياني للهجمات مع تصنيف العُقد والحواف، وتعيينات AWS/GCP/Azure، وقواعد الاشتقاق، وقاعدة بيانات للتعرض لأدوات الأمن…
defensive-toolsvulnerability-analysisscripting-automation+7
22منذ 25 أيام
Thunderstorm preview

Thunderstorm

GitHubustayready/thunderstorm

محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
cloud-infrastructure-securityprivilege-escalationvulnerability-analysis+7
83منذ 24 أيام
ResetSpy preview

ResetSpy

GitHubmlcsec/resetspy

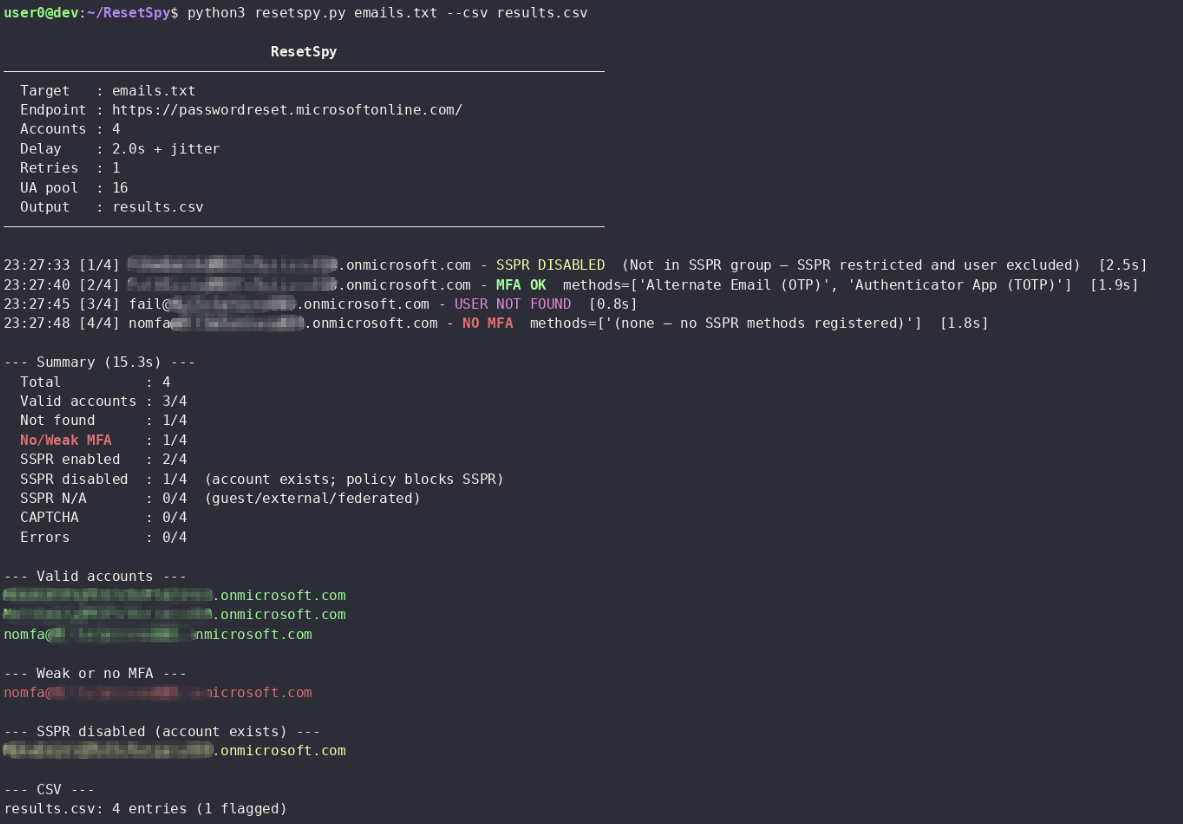
عدّ حسابات المستخدمين وطرق المصادقة المسجَّلة عبر بوابة إعادة تعيين كلمة المرور الذاتية من Microsoft (SSPR)
defensive-toolsosintreconnaissance+6
57منذ 25 أيام
msteams preview

msteams

GitHubwhispergate/msteams

ملف تعريف Mythic C2 الذي ينفق حركة مرور الوكيل عبر قنوات Microsoft Teams باستخدام Microsoft Graph API، مع تشفير AES256، والتذبذب، وتواريخ الإيقاف،…
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
39منذ 27 أيام
Claude-Red preview

Claude-Red

GitHubsnailsploit/claude-red

Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…

privilege-escalationexploitationweb-application-exploitation+8
7.3kمنذ 20 أيام
OpenHunterAI preview

OpenHunterAI

GitHublumoslab-innovation/openhunterai

فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
defensive-toolsreconnaissancevulnerability-scanners+9
330منذ 26 أيام
xalgorix preview

xalgorix

GitHubxalgorix/xalgorix

وكلاء اختبار اختراق بالذكاء الاصطناعي المستقل — استطلاع في الوقت الفعلي، واكتشاف الثغرات، وتنسيق الاستغلال. Go + TypeScript.

defensive-toolsreconnaissancevulnerability-scanners+8
1.2kمنذ 5 أيام
السابق1…567…100التالي