IDiagnosticProfileUAC

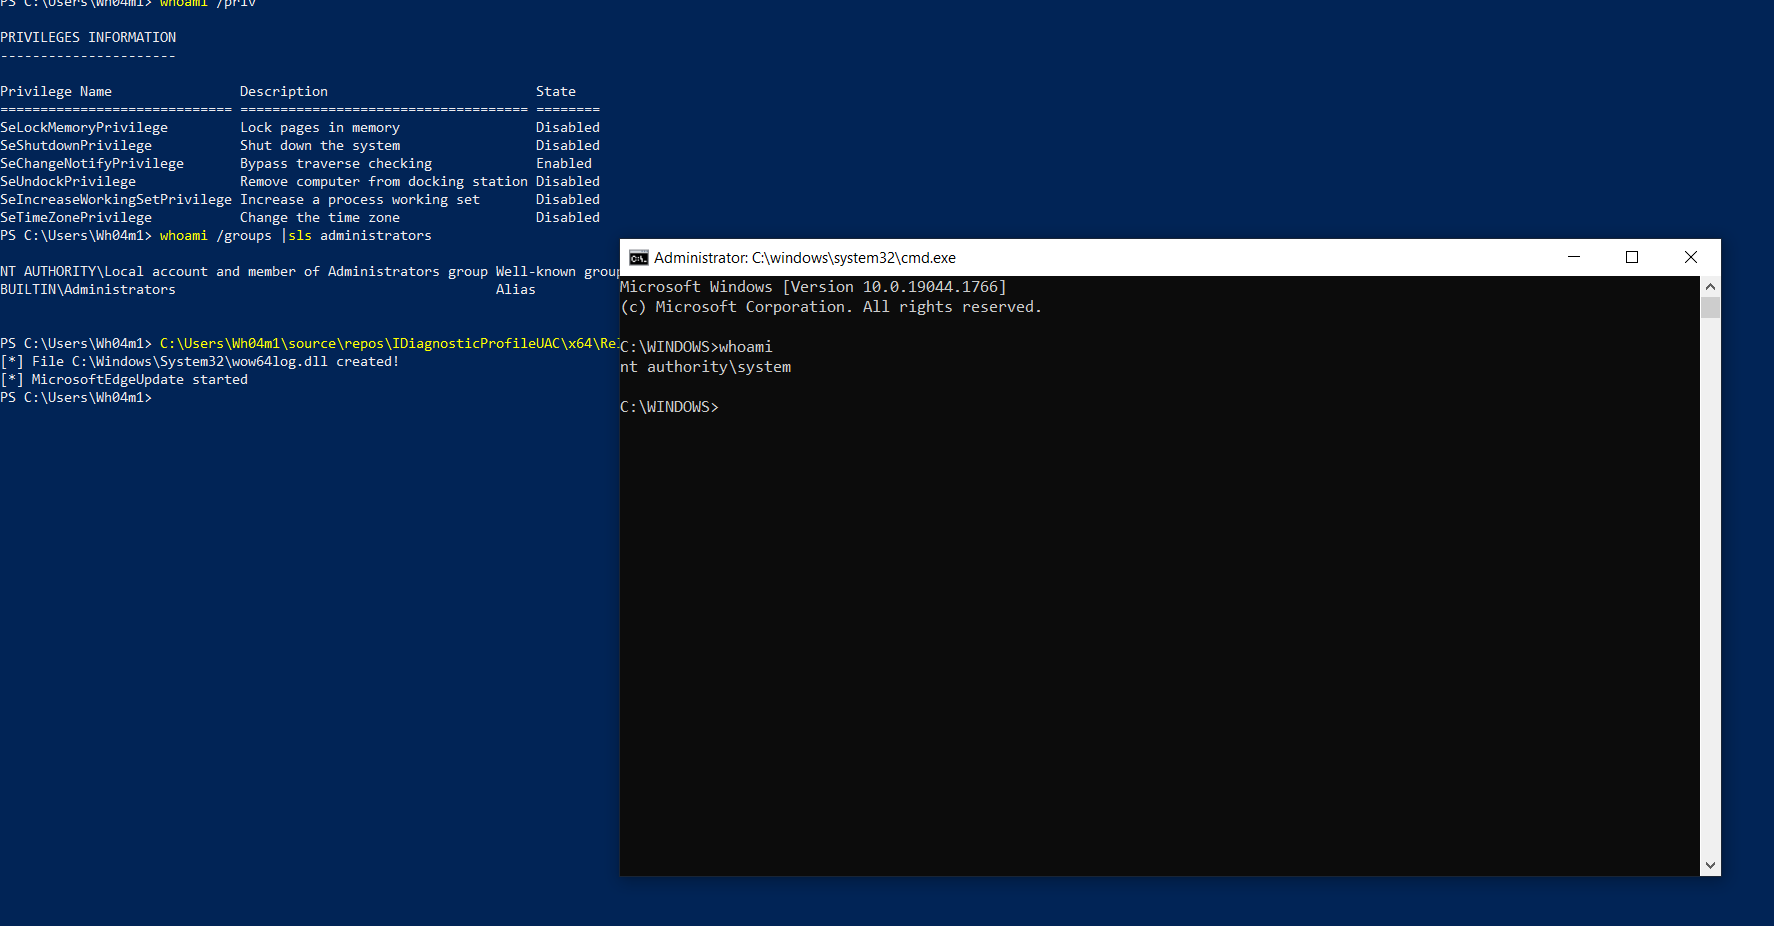
إثبات مفهوم لتجاوز UAC عبر إساءة استخدام كائنات COM المرتفعة تلقائيًا لنسخ ملف DLL يحدده المستخدم إلى System32 وتحفيز تحميل خدمة SYSTEM لتصعيد…

إثبات مفهوم لتجاوز UAC عبر إساءة استخدام كائنات COM المرتفعة تلقائيًا لنسخ ملف DLL يحدده المستخدم إلى System32 وتحفيز تحميل خدمة SYSTEM لتصعيد…

نموذج إثبات مفهوم لمحمّل انعكاسي (Reflective Loader) خاص بـ Cobalt Strike، يهدف إلى إعادة إنشاء ميزات التهرب في Cobalt Strike ودمجها وتعزيزها!

مجموعة من وحدات ماكرو VBA المنشورة على تويتر / مدونتنا

A list of methods to coerce a windows machine to authenticate to an attacker-controlled machine through a Remote Procedure Call (RPC) with various…

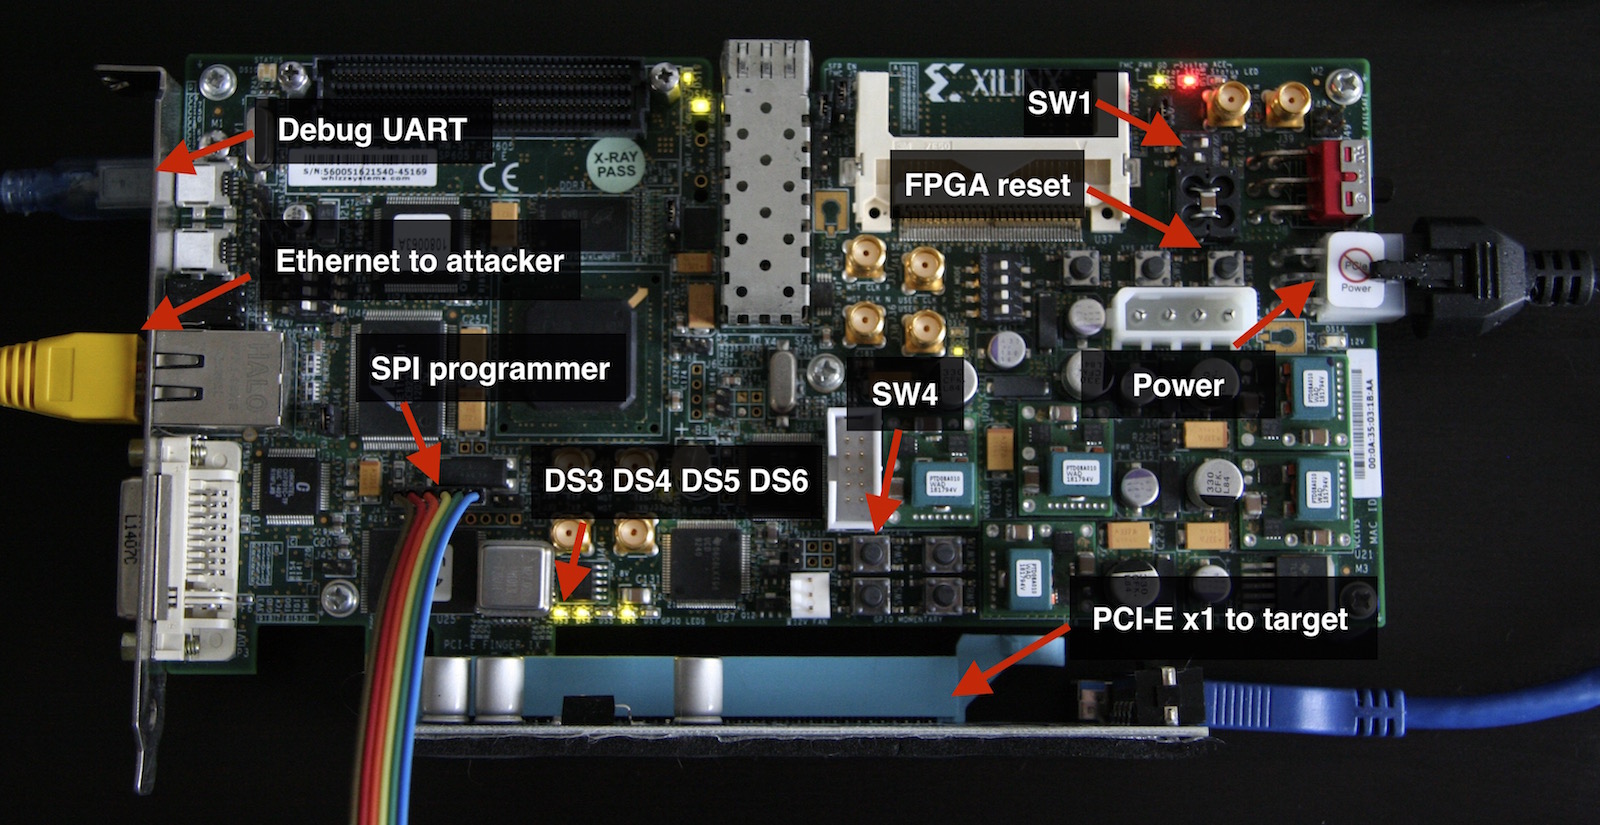
PCI Express مجموعة أدوات اختراق DIY لـ Xilinx SP605. هذا المستودع هو أيضًا موطن لـ Hyper-V Backdoor وBoot Backdoor، راجع readme للحصول على الروابط…

التحقق من حمايات LDAP المتعلقة بترحيل مصادقة NTLM

تجاوز UAC لأنظمة ويندوز 7 - 11 بمعمارية x64

حمولة للتحميل الجانبي لمكتبة DLL الخاصة بـ OneDriveUpdater.exe، استنادًا إلى منشور مدونة PaloAltoNetwork Unit42.

بروكسي Socks4a يستفيد من PIC وWebsockets والتعتيم الثابت على مستوى لغة التجميع

أداة استغلال لتصعيد الصلاحيات في ويندوز، تسيء استخدام SeImpersonate عبر DiagTrack RPC، باستخدام Secondary Logon للحصول على رمز مميز (token) تفاعلي…

RIPPL هي أداة تستغل ثغرة في وضع المستخدم فقط للتلاعب بعمليات PPL على نظام Windows

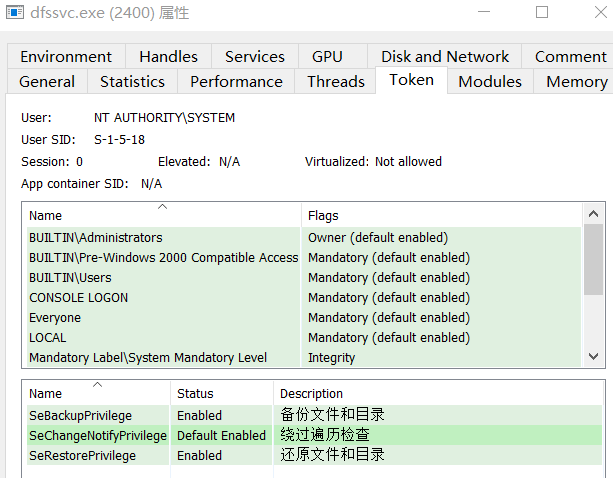
على غرار Petitpotam، تكون خدمة netdfs مفعّلة في بيئات Windows Server وAD، وتسمح طريقة RPC المستغلة للعمليات المميزة بالوصول إلى الأنابيب الخبيثة…

دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.

سكربت Aggressor لبرنامج Cobalt Strike للاستعلام عن رسائل GetLastError في نظام ويندوز

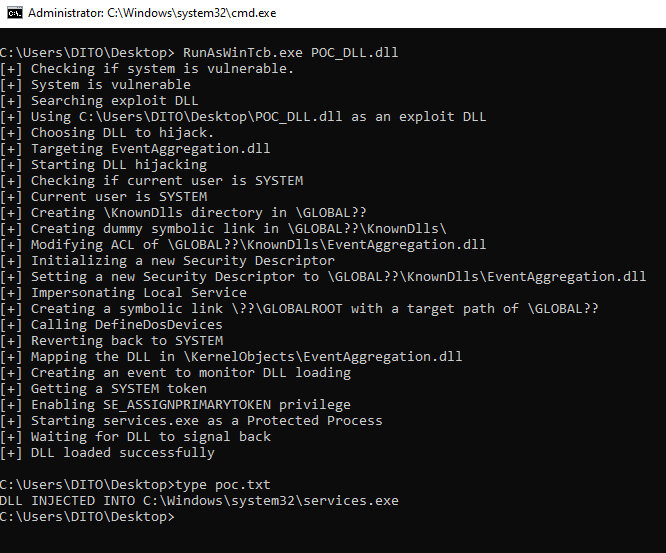
استغلال (Exploit) لإثبات المفهوم مكتوب بلغة C يقوم بتشغيل ملف DLL محمي بـ WinTcb-Light من مساحة المستخدم (userland)، مما يوضح بدائية تصعيد صلاحيات في…

مجموعة أدوات أمن هجومية لاختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مُطوَّرة بلغة جافا لمحاكاة الهجمات وتقييمات الأمان.

هل سئمت من النظر إلى الست عشري طوال اليوم والتعامل مع '\x41'؟ تفضّل النظر إلى Lugia/Charmander؟ لديّ الحل لك.