
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2595 نتائج
PayloadAutomation preview

PayloadAutomation

GitHubemcghee/payloadautomation

يؤتمت تطوير حمولات Cobalt Strike واختبارها ونشرها عبر جسر بين Python وSleep؛ ويتضمن فحص القطع الأثرية، وتتبع مؤشرات الاختراق (IoCs)، والتجميع.
ioc-managementpayload-generationscripting-automation+3
120
منذ 4 سنوات
wptsextensions.dll preview

wptsextensions.dll

GitHubphackt/wptsextensions.dll

WptsExtensions.dll لاستغلال اختطاف DLL لجدولة المهام.
privilege-escalationpersistence-mechanismsexploitation+3
57منذ 5 سنوات
SliverKeylogger preview

SliverKeylogger

GitHubtrustedsec/sliverkeylogger

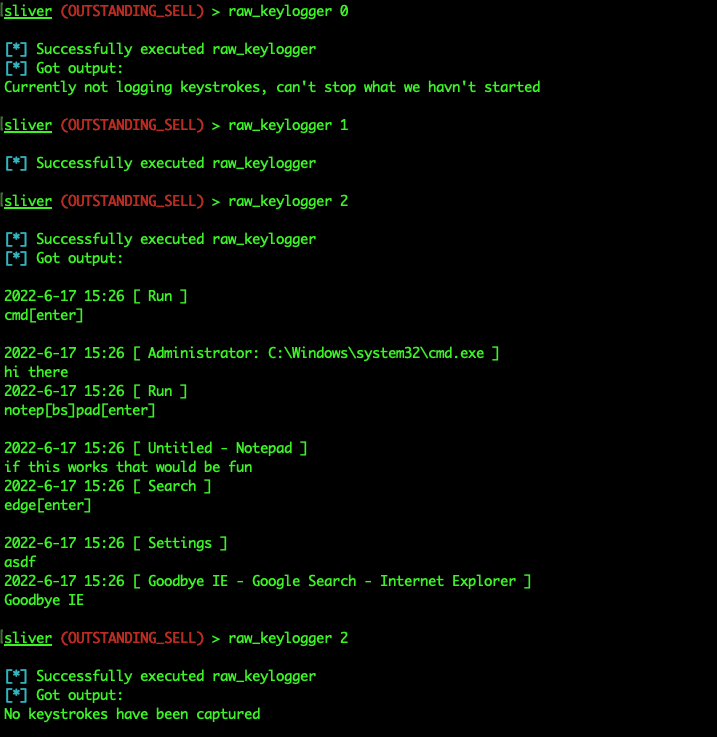
وحدة تسجيل ضغطات المفاتيح لنظام ويندوز مخصصة لإطار عمل Sliver C2 للبرمجيات المزروعة (Implant)، تستخدم الإدخال الخام (Raw Input) لالتقاط ضغطات…
data-exfiltrationpost-exploitationcommand-and-control+2
169منذ 3 سنوات
MacShellSwift preview

MacShellSwift

GitHubcedowens/macshellswift

أداة إثبات مفهوم لاستغلال ما بعد الاختراق على نظام MacOS مكتوبة بلغة Swift. صُممت كإثبات مفهوم (POC) لفرق الدفاع الأمني (Blue Teams) لبناء كشوفات…

defensive-toolspost-exploitationpenetration-testing+2
124منذ 5 سنوات
PSBits preview

PSBits

GitHubgtworek/psbits

أشياء بسيطة (نسبيًا) تسمح لك بالتعمق أكثر من المعتاد.

privilege-escalationpersistence-mechanismsvulnerability-analysis+5
3.5kمنذ شهر واحد
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).

ids-ips-evasionpost-exploitationpenetration-testing+5
1.4kمنذ 4 أشهر
Dumpy preview

Dumpy

GitHubkudaes/dumpy

أعد استخدام المقابض المفتوحة لتفريغ LSASS ديناميكيًا.
exploitationids-ips-evasiondata-exfiltration+3
246منذ 2 سنوات
Brute-Ratel-C4-Community-Kit preview

Brute-Ratel-C4-Community-Kit

GitHubparanoidninja/brute-ratel-c4-community-kit

يحتوي هذا المستودع على سكربتات وإعدادات ومحمّلات حمولة قديمة لـ Brute Ratel C4 (https://bruteratel.com/)
exploitationpost-exploitationpenetration-testing+3
298منذ 2 سنوات
CdpSvcLPE preview

CdpSvcLPE

GitHubsailay1996/cdpsvclpe

تصعيد الامتيازات المحلي في Windows عبر خدمة CdpSvc (اختطاف DLL عبر مسار SYSTEM قابل للكتابة)

privilege-escalationpersistence-mechanismsexploitation+3
256منذ 4 سنوات
FOISted preview

FOISted

GitHubmarginresearch/foisted

ميكروتيك كسر الحماية عن بُعد للإصدار v6.x.x

embedded-systems-securityprivilege-escalationiot-security+6
155منذ 3 سنوات
SleepyCrypt preview

SleepyCrypt

GitHubsolomonsklash/sleepycrypt

دالة شيلكود لتشفير صورة عملية قيد التشغيل عندما تكون نائمة.

ids-ips-evasionshellcodered-teaming+1
338منذ 5 سنوات
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…

ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2kمنذ 6 أشهر
Empire preview

Empire

GitHubbc-security/empire

Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kمنذ شهر واحد
Presentations preview

Presentations

GitHuboutflanknl/presentations

مواد عروض تقديمية قدّمها أعضاء فريق Outflank في فعاليات عامة.
educationred-teamingcurated-resources
191منذ 4 أشهر
Anti-Virus-Evading-Payloads preview

Anti-Virus-Evading-Payloads

GitHubrosesecurity/anti-virus-evading-payloads

خلال مرحلة الاستغلال في اختبار الاختراق أو مهمة القرصنة الأخلاقية، ستحتاج في النهاية إلى محاولة تشغيل الكود على أجهزة الأنظمة المستهدفة. إليك طريقة…
payload-generationexploitationpenetration-testing+4
750منذ شهر واحد
FalsePositives preview

FalsePositives

GitHubdidierstevens/falsepositives

الأدوات التي تُطلق تنبيهات إيجابية كاذبة من برامج مكافحة الفيروسات
defensive-toolspayload-generationids-ips-evasion+3
59منذ سنة واحدة
nasm_linux_x86_64_pure_sharedlib preview

nasm_linux_x86_64_pure_sharedlib

GitHubtherealdreg/nasm_linux_x86_64_pure_sharedlib

مكتبة مشتركة (.so) نقيّة بلغة NASM لمعمارية x86_64 على Linux (بدون تبعيات)، إثبات مفهوم (POC) لحقن ELF SO الانعكاسي

exploitationshellcodepost-exploitation+2
32منذ 3 سنوات
Penetration-Testing-Tools preview

Penetration-Testing-Tools

GitHubmgeeky/penetration-testing-tools

مجموعة تضم أكثر من 170+ أداة وسكربت وأوراق غش (cheatsheets) وغنائم أخرى قمت بتطويرها على مر السنين لأغراض اختبار الاختراق (Pentesting) وعمليات الفريق…

vulnerability-analysisexploitationphishing+8
3.0kمنذ 3 سنوات
السابق1…131415…100التالي